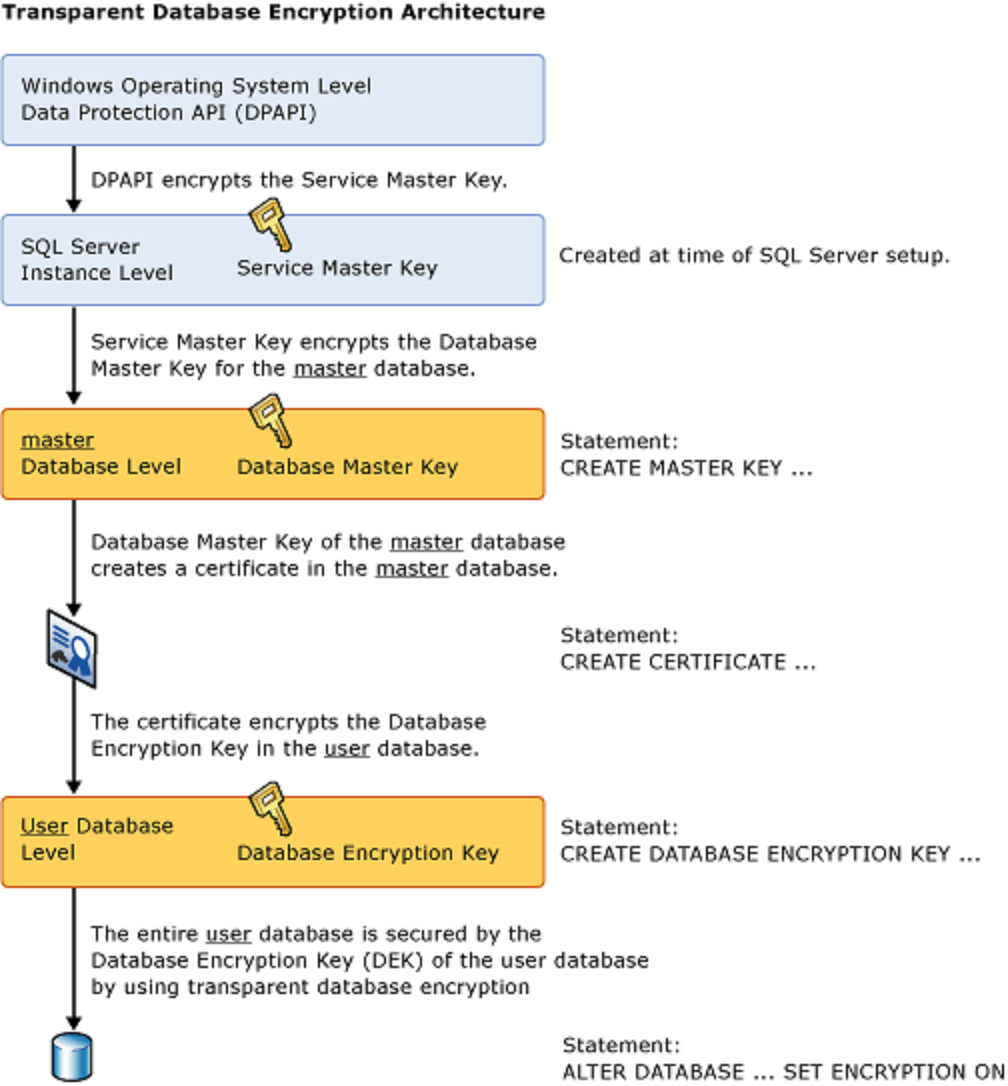
數據加密 第六篇:透明文件加密
- 2020 年 6 月 7 日
- 筆記
对于数据的保护,不仅需要控制数据的访问权限,还需要保护存储数据的文件。除了在操作系统层面对文件进行访问控制之外,还要确保文件被窃取后依然可以保护数据不泄露,这就需要对文件进行加密。即使文件被窃取,如果不能对文件进行解密,那么数据也是安全的。 对于数据的加密,可以使用证书、对称密钥和非对称密钥,这三种 …
Continue Reading对于数据的保护,不仅需要控制数据的访问权限,还需要保护存储数据的文件。除了在操作系统层面对文件进行访问控制之外,还要确保文件被窃取后依然可以保护数据不泄露,这就需要对文件进行加密。即使文件被窃取,如果不能对文件进行解密,那么数据也是安全的。 对于数据的加密,可以使用证书、对称密钥和非对称密钥,这三种 …
Continue Reading非对称密钥(Asymmetric Keys) 跟对称密钥相对,它使用一对密钥(算法),一个密钥用于加密,另一个密钥用于解密,加密的密钥称为私钥(private key),解密的密钥称为公钥(public key)。跟对称密钥相比,非对称密钥提供的安全级别更高,付出的代价是消耗的资源更多。我们建议开发 …
Continue Reading用户可以模拟其他用户或登陆的权限来执行查询,并且在查看用户和登录的权限时,结果会受到模拟上下文的影响。当执行EXECUTE AS命令时,原始用户的安全上下文会进行切换,除了ORIGINAL_LOGIN之外,其他函数都会返回模拟上下文的Login和User信息。 一,指定Session的安全上下文 默 …
Continue Reading密钥分为对称密钥和非对称密钥,密钥本质上是加密数据的算法: 对称密钥(Symmetric Keys)是指加密和解密的过程使用相同的算法,是加密中最弱的算法,但是性能最好。对于对称密钥,可以使用密码或者另一个密钥甚至一个证书来加密。 非对称密钥(Asymmetric Keys)使用一对密钥(算法),一 …
Continue Reading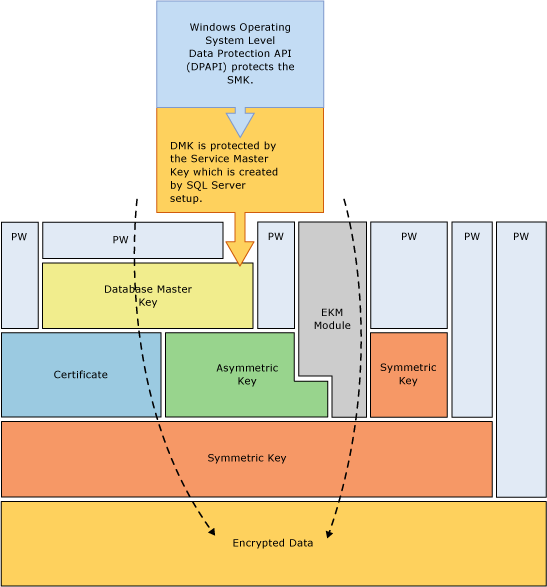
加密是通过使用密钥或密码来混淆数据的处理过程,把明文处理为密文,如果没有拿到相应的解密密钥或密码,即使拿到密文,也是无用,因此加密是保护数据的一个方法。用户只有拿到密钥和证书把密文数据解密之后,才能使用数据。如果没有密钥和证书,即使得到了数据,也无法得知数据的原始值,数据就没有价值了。由于数据的加密 …
Continue Reading
加密是保护数据的一个方法,用户只有拿到密钥和证书把数据解密之后,才能使用数据。如果没有密钥和证书,即使得到了数据,也无法得知数据的原始值,数据就没有价值了。由于数据的加密和解密是一种资源密集性(特别是CPU和I/O )的操作,同时加密后的数据量会增大,因此,往往会带来查询性能的下降,一般只会对敏感数 …
Continue Reading