CVE-2022-30190 Follina Office RCE分析【附自定義word釣魚模板POC】
- 2022 年 6 月 18 日
- 筆記
昨天看了下'Follina' MS-MSDT n-day Microsoft Office RCE 这个漏洞,修改了下chvancooten的脚本,实现可以自定义word模板,便于实战中钓鱼使用,自己编辑好钓鱼word文档后-f参数指定即可。 也可以从我的github上下载: //github.co …
Continue Reading昨天看了下'Follina' MS-MSDT n-day Microsoft Office RCE 这个漏洞,修改了下chvancooten的脚本,实现可以自定义word模板,便于实战中钓鱼使用,自己编辑好钓鱼word文档后-f参数指定即可。 也可以从我的github上下载: //github.co …
Continue Reading
免责声明 本文仅用于技术讨论与学习,利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 只供对已授权的目标使用测试,对未授权目标的测试作者不承担责任,均由使用本人自行承担。 文章正文 团队机器人小K每天都会在团队交流群里面发最新漏洞的P O C …
Continue Reading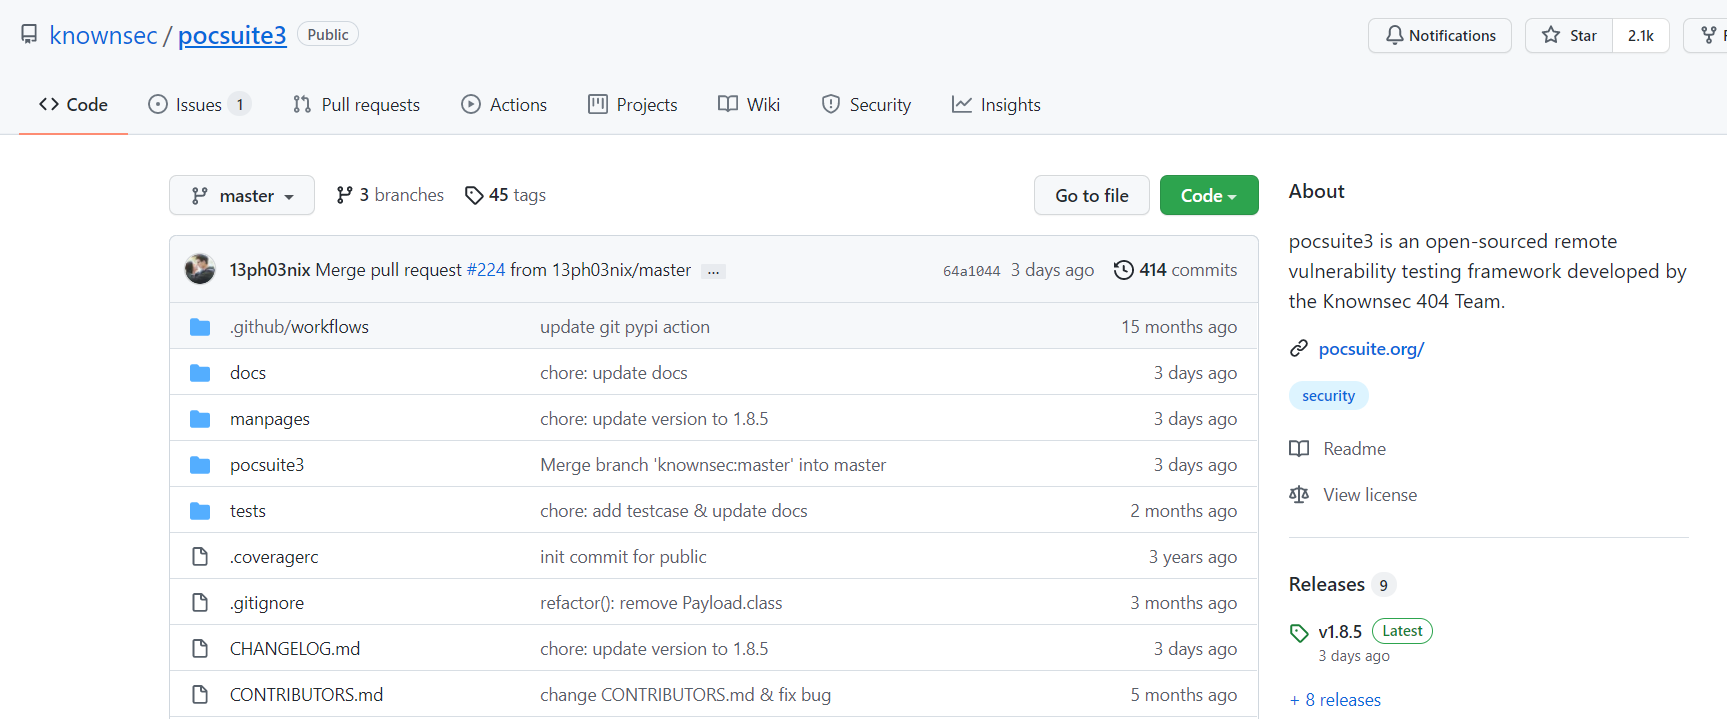
0x01. 背景 在编写pocsuite时候,会查阅大量的文件,poc利用方式。 1. pocsuite是什么 Pocsuite 是由知道创宇404实验室打造的一款开源的远程漏洞测试框架。它是知道创宇安全研究团队发展的基石,是团队发展至今一直维护的一个项目,保障了我们的 Web 安全研究能力的领 …
Continue Reading