
salesforce零基礎學習(一百零九)Lightning Login啟用以及配置
- 2021 年 11 月 27 日
- 筆記
本篇参考: //help.salesforce.com/s/articleView?id=sf.security_ll_overview.htm&type=5 我们在之前的篇中提到过明年salesforce强制执行MFA,即如果使用salesforce authenticator的情况下,登录的步骤 …
Continue Reading本篇参考: //help.salesforce.com/s/articleView?id=sf.security_ll_overview.htm&type=5 我们在之前的篇中提到过明年salesforce强制执行MFA,即如果使用salesforce authenticator的情况下,登录的步骤 …
Continue Reading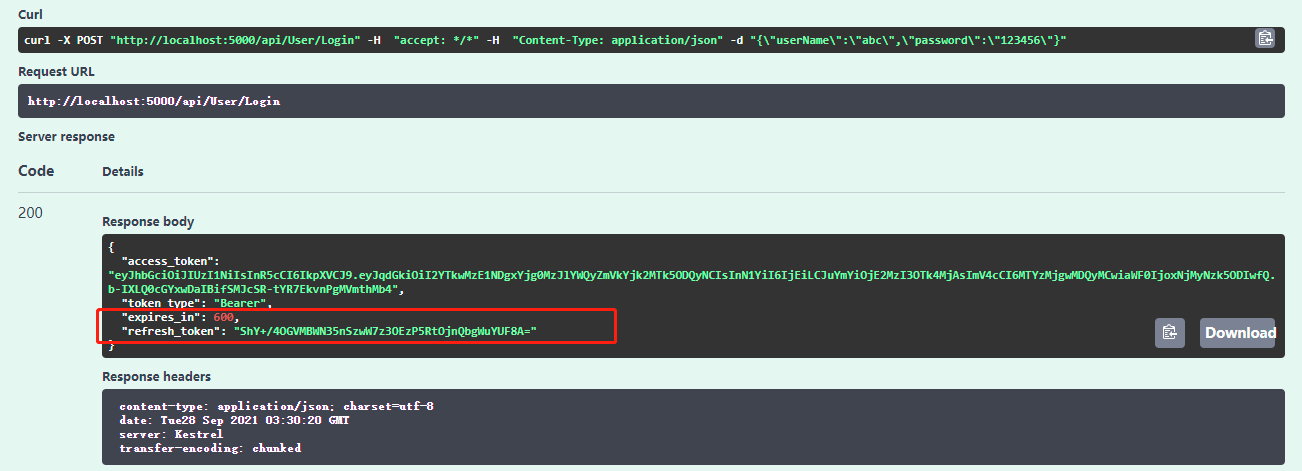
前言 上一篇已经介绍了identity的注册,登录,获取jwt token,本篇来完成refresh token。 开始 开始之前先说明一下为什么需要refresh token。 虽然jwt token有很多优点,但是它的缺点也是非常明显。由于jwt无状态的特性,所以jwt一旦颁发,基本上就不可控了 …
Continue Reading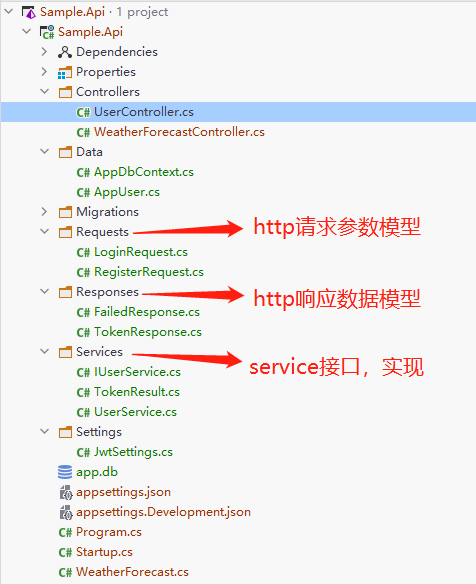
前言 上一篇已经介绍了identity在web api中的基本配置,本篇来完成用户的注册,登录,获取jwt token。 开始 开始之前先配置一下jwt相关服务。 配置JWT 首先NuGet安装包: <PackageReference Include="Microsoft.AspNetCore.Au …
Continue Reading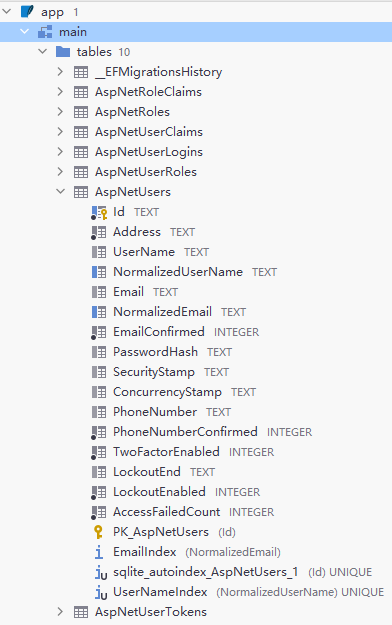
前言 用户模块几乎是每个系统必备的基础功能,如果每次开发一个新项目时都要做个用户模块,确实非常无聊。好在asp.net core给我们提供了Identity,使用起来也是比较方便,如果对用户这块需求不是非常个性化的话,identity是一个不错的选择。 ASP.NET Core Identity: …
Continue Reading
IdentityServer作为授权服务器它的最终目的是用于对资源进行管控,这里所说的资源有两种,其一是API资源,实际上也就是OIDC协议中客户端(RP)所需要访问的一系列受保护的资源(API),授权服务器通过对终端用户完成身份验证后发放相应Token,然后可以使用Token来完成受保护资源的访问 …
Continue Reading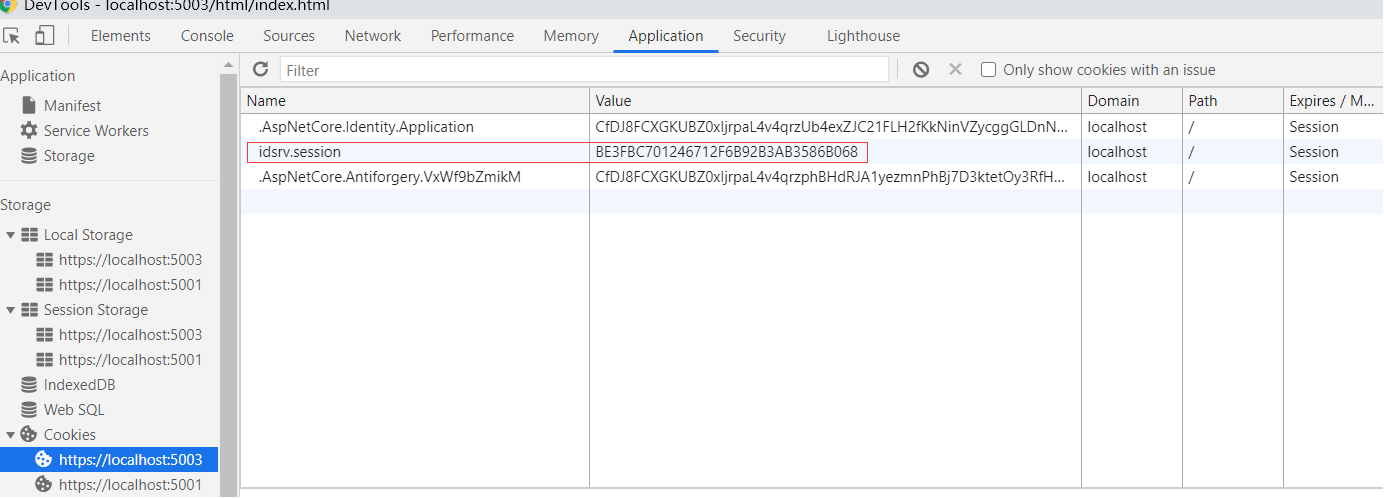
在上一篇文章中我们介绍了单页应用是如何使用IdentityServer完成身份验证的,并且在讲到静默登录以及会话监听的时候都提到会话(Session)这一概念,会话指的是用户与系统之间交互过程,反过来说就是用户与系统之间交互的状态就保存在会话(Session)中,对于HTTP协议来说,由于它本身是无 …
Continue Reading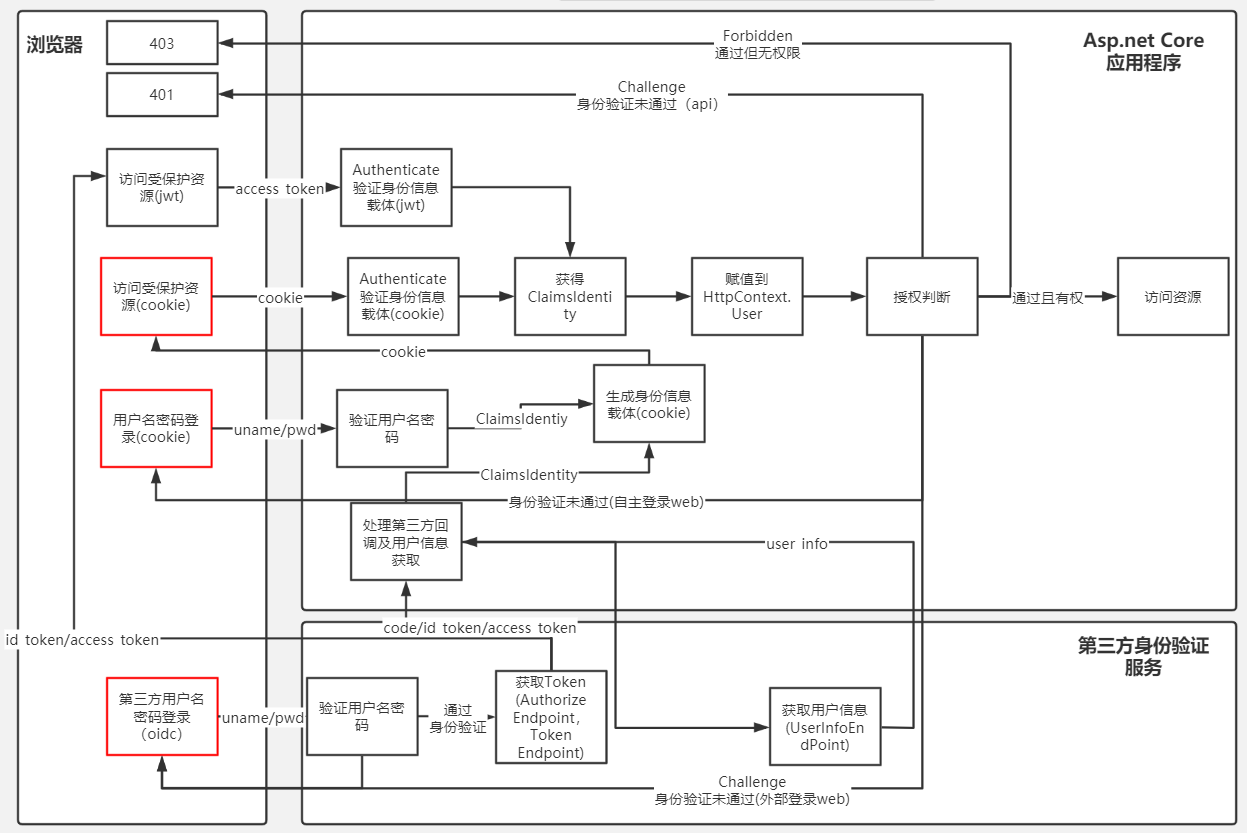
上一篇文章我们介绍了Asp.net core中身份验证的相关内容,并通过下图描述了身份验证及授权的流程: 注:改流程图进行过修改,第三方用户名密码登陆后并不是直接获得code/id_token/access_token,而是登录后可以访问identityServer中受保护的资源(Authorize …
Continue Reading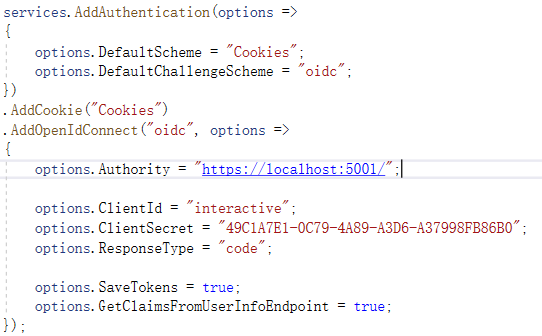
OpenIDConnect是一个身份验证服务,而Oauth2.0是一个授权框架,在前面几篇文章里通过IdentityServer4实现了基于Oauth2.0的客户端证书(Client_Credentials)、用户名密码(Password)的授权流程,同时也实现OpenIDConnect的授权码(A …
Continue Reading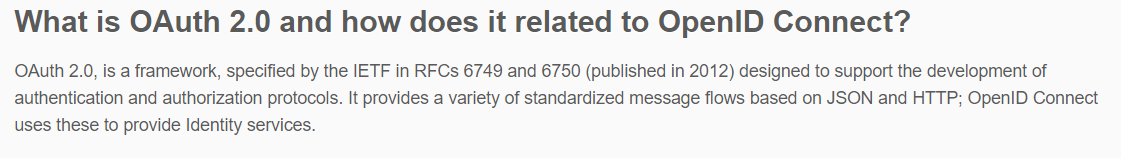
上一篇文章实现了IdentityServer4与Asp.net core Identity的集成,可以使用通过identity注册功能添加的用户,以Password的方式获取Access token,但是无论是Client Credentials还是Password流程它都是OAuth2.0的流程, …
Continue Reading
前面的文章使用Asp.net core 5.0以及IdentityServer4搭建了一个基础的验证服务器,并实现了基于客户端证书的Oauth2.0授权流程,以及通过access token访问被保护资源,本文将继续完善IdentityServer实现与Identity组件的集成,可使用Identi …
Continue Reading