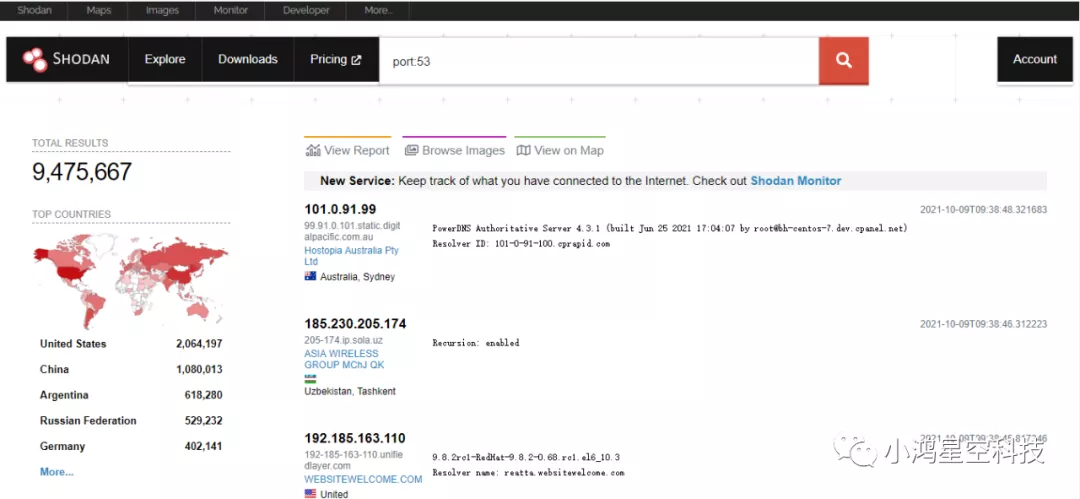
黑客是如何利用DNS域傳送漏洞進行滲透與攻擊的?
- 2021 年 11 月 6 日
- 筆記
一、 DNS域传送 DNS :Domain Name System 一个保存IP地址和域名相互 映射 关系的 分布式 数据库,重要的互联网基础设施,默认使用的TCP/UDP端口号是 53 常见DNS记录类型: 1 A IP地址记录,记录一个域名对应的IP地址 2 AAAA IPv6 地址记录,记录一 …
Continue Reading一、 DNS域传送 DNS :Domain Name System 一个保存IP地址和域名相互 映射 关系的 分布式 数据库,重要的互联网基础设施,默认使用的TCP/UDP端口号是 53 常见DNS记录类型: 1 A IP地址记录,记录一个域名对应的IP地址 2 AAAA IPv6 地址记录,记录一 …
Continue Reading
上一篇帖子 分解uber依赖注入库dig-使用篇 把如何使用 dig 进行代码示例说明,这篇帖子分析 dig 的源码,看他是如何实现依赖注入的。 dig 实现的中心思想:所有传入 Provide 的函数必须要有除 error 外的返回参数,返回参数供其他函数的形参使用。 比如 上一篇 的第一个例子里 …
Continue Reading