
[HCTF 2018]admin
- 2020 年 7 月 11 日
- 筆記
前言: 最近在BUUCTF刷题,参照师傅们wp后复现一下 0x01 拿到题目后进去如下界面 发现有登录和注册界面,想必是要登录后才能查看想要的信息。 查看页面源代码,看看有没有上面提示,界面如下 提示你不是admin,到这里基本上主要的方向已经有了,就是要以admin用户登录进去,才能查看到flag …
Continue Reading前言: 最近在BUUCTF刷题,参照师傅们wp后复现一下 0x01 拿到题目后进去如下界面 发现有登录和注册界面,想必是要登录后才能查看想要的信息。 查看页面源代码,看看有没有上面提示,界面如下 提示你不是admin,到这里基本上主要的方向已经有了,就是要以admin用户登录进去,才能查看到flag …
Continue Reading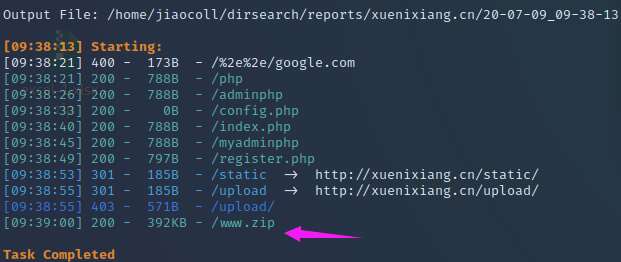
0x01 拿到题目第一件事是进行目录扫描,看看都有哪些目录,结果如下: 不少,首先有源码,我们直接下载下来,因为有源码去分析比什么都没有更容易分析出漏洞所在。 通过这个知道,它一共有这么几个页面,首页登录页面,注册页面,update更改信息页面,这几个页面是我们能够直接接触到的,那想必flag应该在 …
Continue Reading
0x01 进入页面,发现有登陆界面,有注册,有找回密码。我们先试试,所以这里我们先注册一个用户 注册成功,那么我们登陆看看有没有什么值得关注的地方 看我箭头标的地方,第一个提示我们的用户是123,然后还有其他的几个功能,这几个其他的功能都可以进,唯独第二个Manage无法进去,提示信息如下 所以,我 …
Continue Reading