2020-3 網路對抗技術 20175120 exp5 資訊搜集與漏洞掃描
- 2020 年 4 月 23 日
- 筆記
實踐目標
掌握資訊搜集的最基礎技能與常用工具的使用方法。
實踐內容
(1)各種搜索技巧的應用
(2)DNS IP註冊資訊的查詢
(3)基本的掃描技術:主機發現、埠掃描、OS及服務版本探測、具體服務的查點(以自己主機為目標)
(4)漏洞掃描:會掃,會看報告,會查漏洞說明,會修補漏洞(以自己主機為目標)
各種搜索技巧的應用
搜索特定類型的文件Google Hacking
- 關鍵詞類:
filetype 限制搜索結果的文件類型,例:filetype:doc
site 限制搜索結果的域名後綴,例:site:com
inurl 在搜索欄輸入域名,例:inurl:www.google.com
intitle 限制搜索結果的標題,例:intitle:intitle:2020開學
- 輔助符號
加號+ 可以組合查詢兩個關鍵詞
| 表示兩個關鍵詞(or)
- 表示獲取關鍵詞的補集
測試一下:site:edu.cn filetype:xls
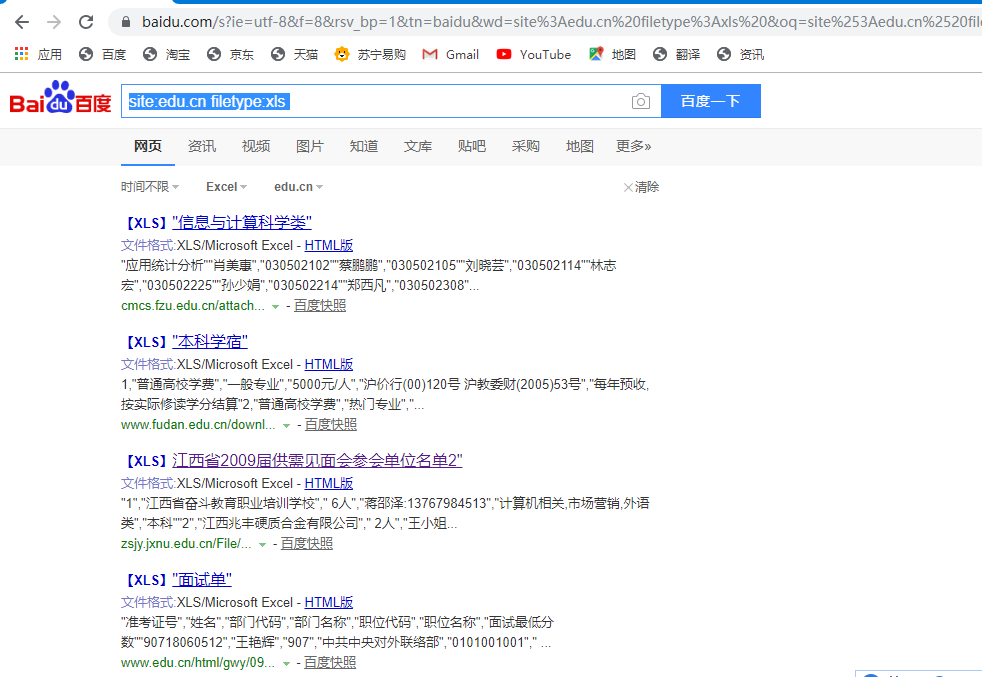
我選擇了第一個下載試一下
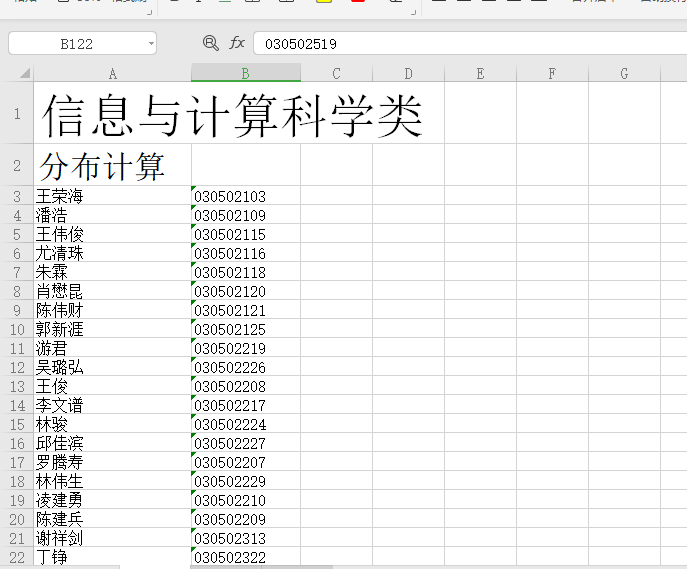
裡面姓名和學號的數據都比較詳細,比以前的查找結果要更加精確
搜索網站目錄結構
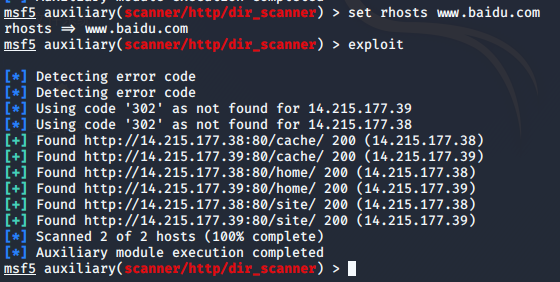
使用metasploit中的scanner中的dir_scan模組,獲取網站目錄結構
msfconsole
use auxiliary/scanner/http/dir_scanner
set THREADS 20
set rhosts www.baidu.com
exploit
DNS IP註冊資訊的查詢
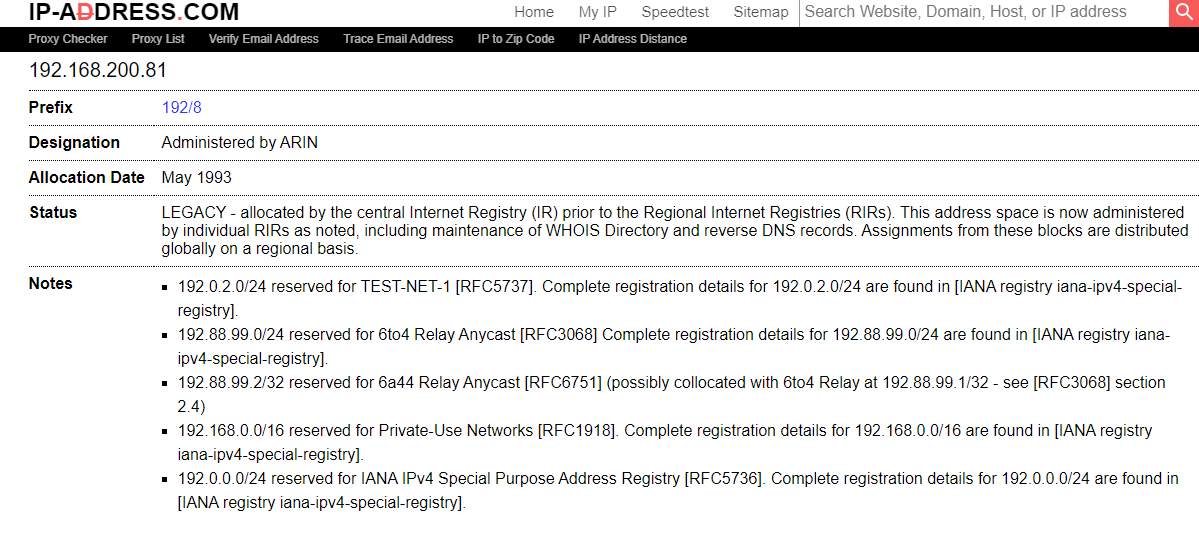
- nslookup
將域名解析為IP地址
測試一下
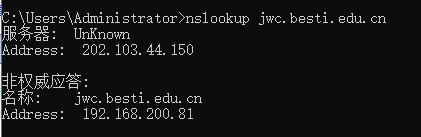
解析出來是192.168.200.81
- whois(windows用不了)
域名註冊資訊查詢
- dig (windows用不了)
測試一下百度的網站
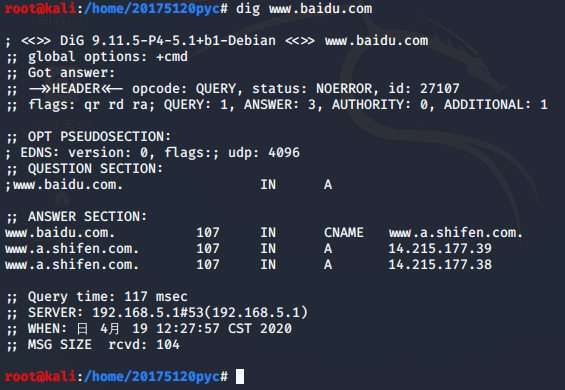
網站資訊查詢
網路偵查
- traceroute路由跟蹤
我用解析的碼雲IP進行測試
windows測試:tracert 212.64.62.174

我用站長之家查了一下,第一個IP171.42.48.1:

對應湖北宜昌電信的IP,和我的住址吻合.....看來這也是一個資訊搜集的方式......
第二個和第三個好像IP物理地址都是湖北宜昌電信.......

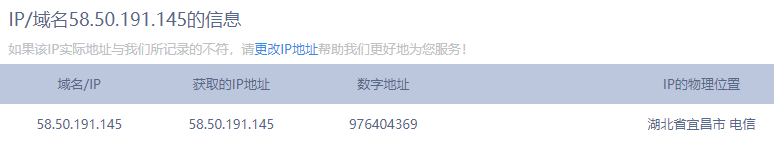
第四個IP物理地址在上海
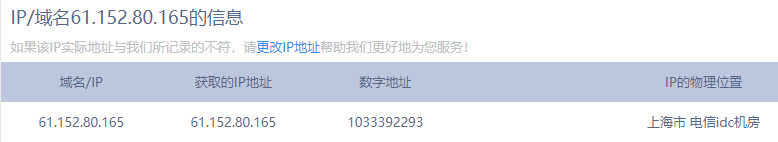
- 站長之家
剛剛上面用過的工具,突然發現也可以用作網路偵查,暫時這麼放著
- ip-adress(總覺得是address是怎麼回事)
//www.ip-adress.com/可以查詢IP/域名的相關資訊
基本的掃描技術:主機發現、埠掃描、OS及服務版本探測、具體服務的查點(以自己主機為目標)
主機發現
- ping
簡單的ping某一個具體的IP或域名,如ping www.baidu.com

如果能ping通的話,從這裡我們可以看到域名被解析為IP,同時每一個數據包後面會跟一個TTL值
這個TTL值表示指的是報文在網路中能夠存活的跳數,跟作業系統的類型有關
TTL值在100至130之間,主機系統為WINDOWS
TTL值在240至255之間,主機系統為UNIX或LINUX
可以藉此大致判斷目標機作業系統類型
嗯....還有ping不通的情況
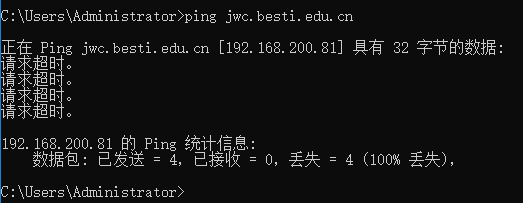
ping不通的原因有很多.......
- ping掃描
不只是掃描一個固定的IP or 域名,而是對一個網段進行掃描,查看開放主機
我對192.168.1.0網段進行了掃描
nmap -sP 192.168.1.0/24(注意要先進入有nmap工具的目錄)

可以看到該網段有兩個IP處於開放狀態
埠掃描
這裡還是使用namp工具進行掃描
- TCP connect全開掃描
nmap -sT 192.168.1.2
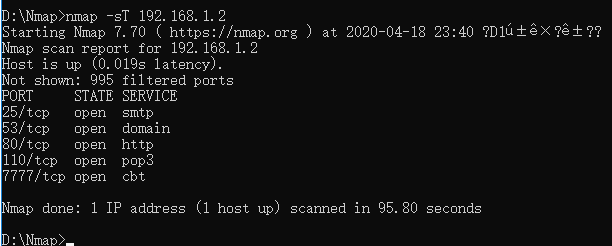
可以看到有五個埠開放
- TCP SYN半開掃描
namp -sS 192.168.1.2
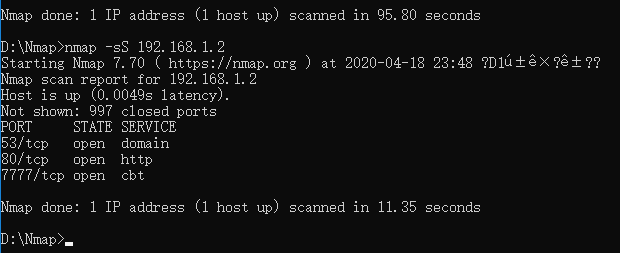
SYN掃描與connect的區別在於其沒有建立一個完整的三次握手連接,而是在第二次握手時發出RST包斷開連接,更加隱秘
- TCP FIN掃描
nmap -sF 192.168.1.2

FIN掃描是向目標機發送一個FIN包,如果主機埠返回FIN包,則說明埠開放
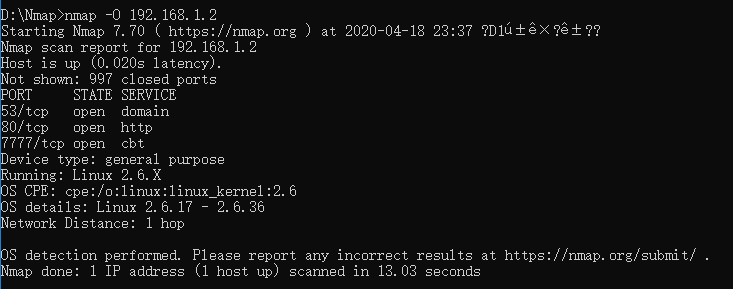
OS及服務版本探測
同樣使用nmap,用其-O參數
例:nmap -O 192.168.1.2
具體服務的查點
- 網路服務查點
nmap -sV [本地IP]查詢當前主機開啟的網路服務有哪些
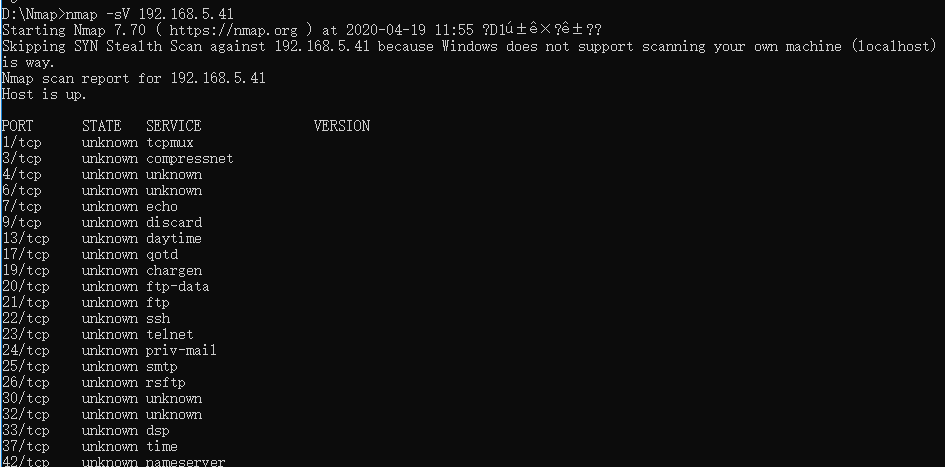
其實後面還有很多埠沒有截,我也能直觀的看到我的主機開放的所有網路服務
- oracle資料庫服務查點
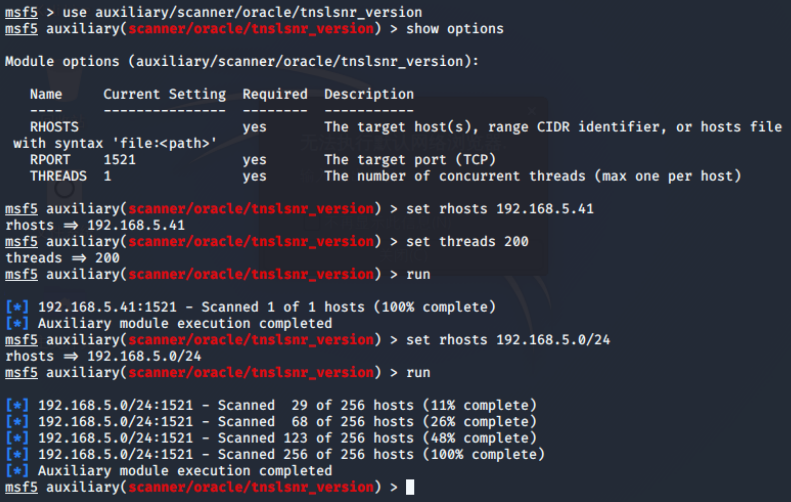
使用metasploit中scanner功能的oracle模組
具體操作為
msfconsole
use auxiliary/scanner/oracle/tnslsnr_version
show options
set RHOSTS 192.168.5.0/24/*定義要掃描的網段*/
set THREADS 200
run
- SSH服務查點
關於SSH服務
SSH 為 Secure Shell 的縮寫,由 IETF 的網路小組(Network Working Group)所制定;SSH 為建立在應用層基礎上的安全協議。
SSH 是目前較可靠,專為遠程登錄會話和其他網路服務提供安全性的協議。利用 SSH 協議可以有效防止遠程管理過程中的資訊泄露問題。
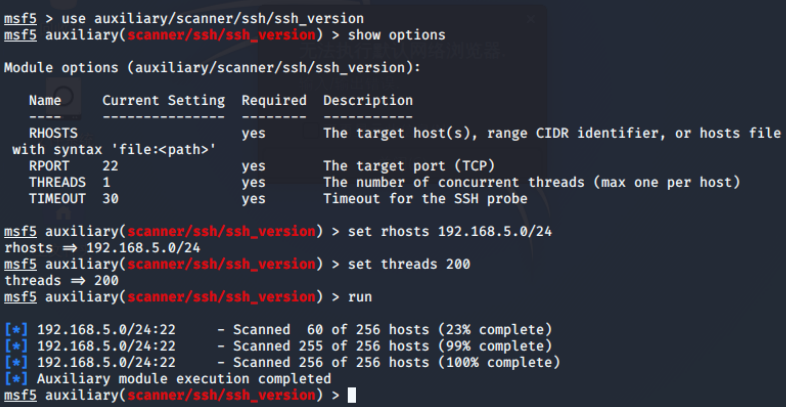
使用metasploit掃描目標機SSH服務開啟情況
msfconsole
use auxiliary/scanner/ssh/ssh_version
set rhost 192.168.5.0/24
set threads 200
run
漏洞掃描:會掃,會看報告,會查漏洞說明,會修補漏洞(以自己主機為目標)
實驗準備:安裝openvas工具
具體安裝操作因為時間跨度比較大......所以我也不大記得順序了....大致是這樣
sudo su//先進入root身份,可能後續能少輸入幾次密碼......
apt-get update
apt-get upgrade
apt-get dist-upgrade//最開始的時候輸入這條指令發現運行不了......我也不知道怎麼回事,upgrade後才能用
apt-get install openvas
openvas-setup//千萬別作死的先用openvas-check-setup.....
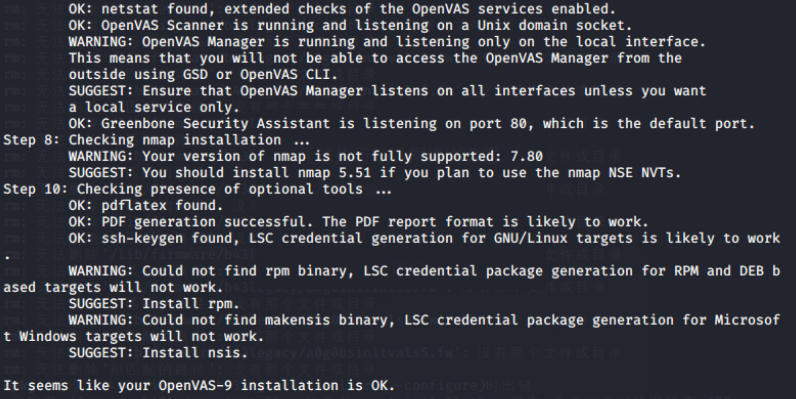
安裝完成大概會是這個樣子
打開虛擬機裡面的火狐瀏覽器,在網址欄輸入剛剛啟動openvas生成的IP地址127.0.0.1:9392
第一次進入的話會有危險提示,進入那個advanced裡面確認一下就好,網站登錄頁是這樣
帳號密碼我是自己修改的,openvasmd --user=*****(自定義) --new-password=*****(自定義)
然後登錄之後,可以查看之前已有的掃描任務(劃掉),可以建立掃描任務
選擇scans->tasks,進入
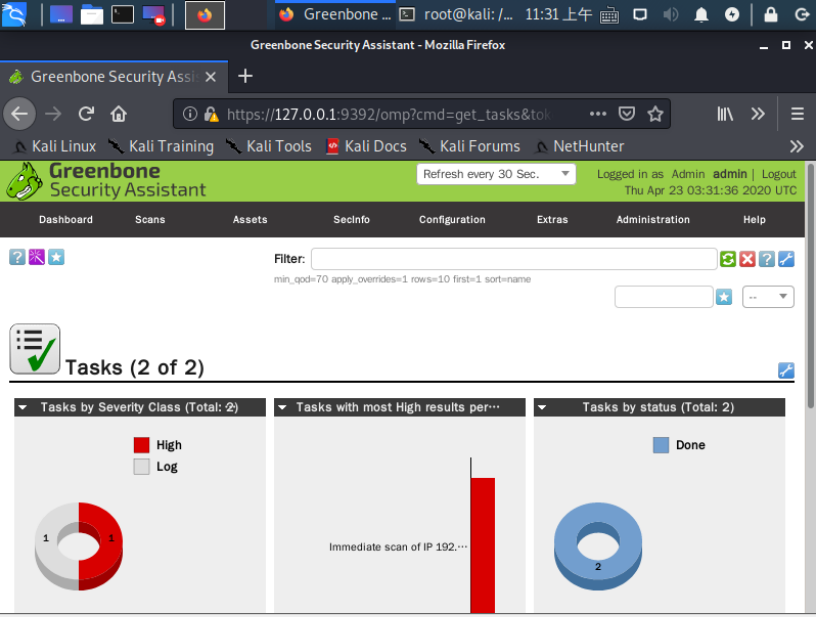
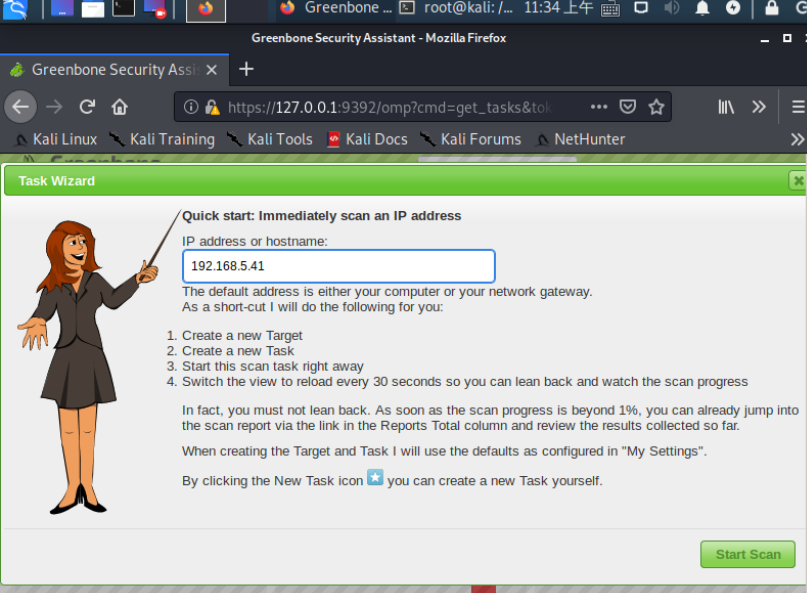
點擊左上角紫色圖標,選擇Task Wizard,輸入自己的主機IP,不知道的記得在windows里用ipconfig查看一下
也可以自定義掃描設置,點擊掃描任務的右側那個藍色標誌

進入後是這樣的介面
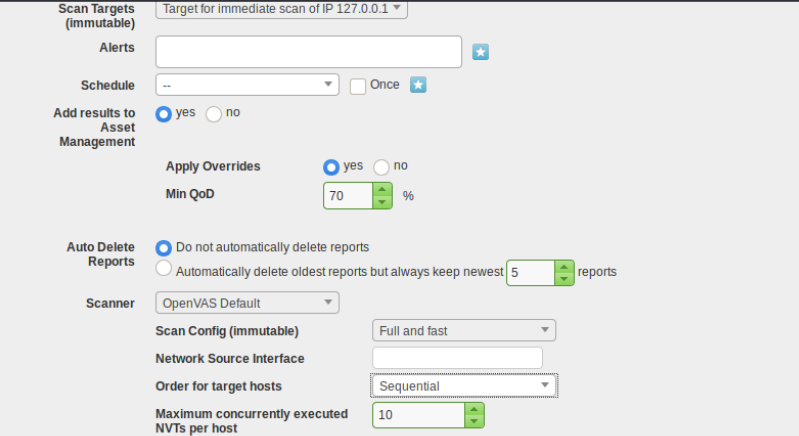
然後start,等待一段時間結果才會出來,以下是掃描完的截圖
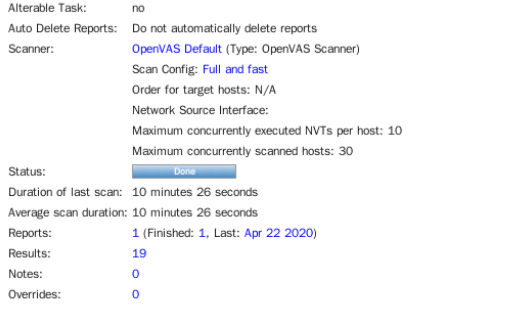
可以看到掃描類型是full and fast,掃描時間是10 minutes 26 seconds,報告中有一個漏洞,共掃描19項
我的掃描結果如下:

有一個中危漏洞,一個高危漏洞,我打開任務項看了一下....
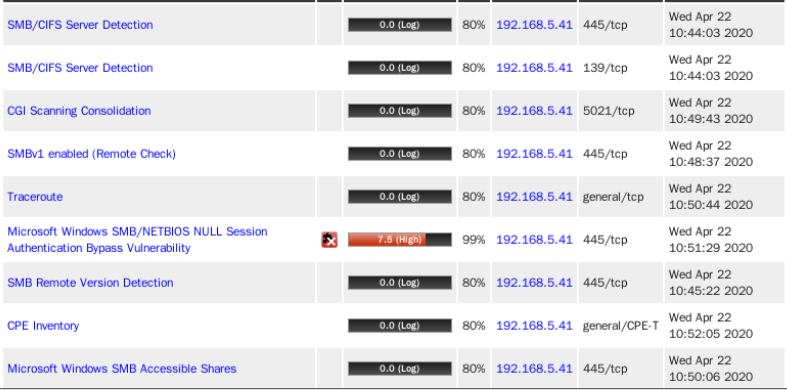

我查了一下.....其實就是點任務項進去,能看到openvas關於這個漏洞的描述
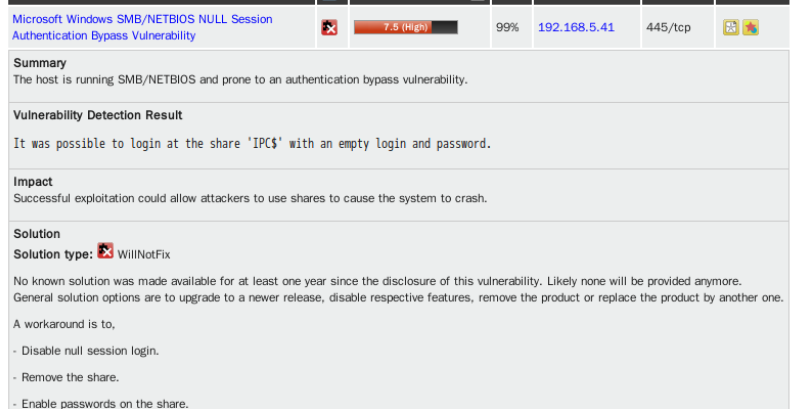
根據描述,我發現漏洞在於主機正在運行SMB / NETBIOS,並且容易出現身份驗證繞過漏洞
在Vulnerability Detection Result還給出了利用漏洞的具體方法
login at the share 'IPC$' with an empty login and password.
在後面的solution裡面給出了修補漏洞的方法,但我主機這個漏洞好像修復不了....
No known solution was made available for at least one year since the disclosure of this vulnerability. Likely none will be provided anymore. General solution options are to upgrade to a newer release, disable respective features, remove the product or replace the product by another one.
只能更換或者替代.....
實驗中出現的問題
- 安裝openvas時,在更新的時候總會出現問題:


這兩個軟體應該跟實驗沒什麼關係,實驗做完也沒鬧什麼幺蛾子...暫時還沒解決
- 安裝openvas時,更新完用
openvas-check-setup時會出現


這個錯誤在我輸入openvas-setup後也解決了.....雖然之前因為這個錯誤花了好幾天的時間找解決方法.....
實驗思考題
哪些組織負責DNS,IP的管理
全球根伺服器均由美國政府授權的ICANN統一管理,負責DNS和IP地址管理。
全球一共有5個地區性註冊機構:
ARIN(北美地區業務),
RIPE(負責歐洲地區業務),
APNIC(負責亞太地區業務),
LACNIC(負責拉丁美洲美洲業務),
AfriNIC(負責非洲地區業務)。
什麼是3R資訊
Registrant:註冊人
Registrar:註冊商
Registry:官方註冊局
評價下掃描結果的準確性
掃描結果較為準確,但對於openvas中出現的漏洞我還不了解,無法確定是否準確
實驗體會
這次實驗讓我對於各方面的資訊收集技術都有了一些了解。
其中最實用的還在第一部分,我用實驗中給出的方法成功的提高了通過百度等搜索引擎搜集各種資料的效率,主要是準確率提高了。
這次實驗中比較困難的部分還是在安裝`openvas`,下載文件的時間確實有點慢....未知的問題也比較多,但安裝好之後使用還是比較方便的。
