實戰SpringBoot集成JWT實現token驗證【附源碼】
- 2020 年 2 月 24 日
- 筆記
作者:意識流丶
www.jianshu.com/p/e88d3f8151db
JWT官網:https://jwt.io/ JWT(Java版)的github地址:https://github.com/jwtk/jjwt
什麼是JWT
Json web token (JWT), 是為了在網路應用環境間傳遞聲明而執行的一種基於JSON的開放標準((RFC 7519).定義了一種簡潔的,自包含的方法用於通訊雙方之間以JSON對象的形式安全的傳遞資訊。因為數字簽名的存在,這些資訊是可信的,JWT可以使用HMAC演算法或者是RSA的公私秘鑰對進行簽名。
JWT請求流程
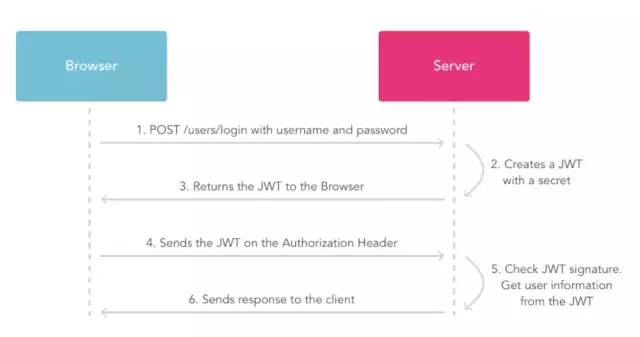
- 用戶使用帳號和面發出post請求;
- 伺服器使用私鑰創建一個jwt;
- 伺服器返回這個jwt給瀏覽器;
- 瀏覽器將該jwt串在請求頭中像伺服器發送請求;
- 伺服器驗證該jwt;
- 返迴響應的資源給瀏覽器。
JWT的主要應用場景
身份認證在這種場景下,一旦用戶完成了登陸,在接下來的每個請求中包含JWT,可以用來驗證用戶身份以及對路由,服務和資源的訪問許可權進行驗證。由於它的開銷非常小,可以輕鬆的在不同域名的系統中傳遞,所有目前在單點登錄(SSO)中比較廣泛的使用了該技術。
資訊交換在通訊的雙方之間使用JWT對數據進行編碼是一種非常安全的方式,由於它的資訊是經過簽名的,可以確保發送者發送的資訊是沒有經過偽造的。
優點
- 簡潔(Compact): 可以通過URL,POST參數或者在HTTP header發送,因為數據量小,傳輸速度也很快
- 自包含(Self-contained):負載中包含了所有用戶所需要的資訊,避免了多次查詢資料庫
- 因為Token是以JSON加密的形式保存在客戶端的,所以JWT是跨語言的,原則上任何web形式都支援。
- 不需要在服務端保存會話資訊,特別適用於分散式微服務。
JWT的結構
JWT是由三段資訊構成的,將這三段資訊文本用.連接一起就構成了JWT字元串。
就像這樣:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIiwiYWRtaW4iOnRydWV9.TJVA95OrM7E2cBab30RMHrHDcEfxjoYZgeFONFh7HgQ
JWT包含了三部分:
- Header 頭部(標題包含了令牌的元數據,並且包含簽名和/或加密演算法的類型)
- Payload 負載 (類似於飛機上承載的物品)
- Signature 簽名/簽證
Header
JWT的頭部承載兩部分資訊:token類型和採用的加密演算法。
{ "alg": "HS256", "typ": "JWT" } 聲明類型:這裡是jwt
聲明加密的演算法:通常直接使用 HMAC SHA256
加密演算法是單向函數散列演算法,常見的有MD5、SHA、HAMC。
MD5(message-digest algorithm 5) (資訊-摘要演算法)縮寫,廣泛用於加密和解密技術,常用於文件校驗。校驗?不管文件多大,經過MD5後都能生成唯一的MD5值
SHA (Secure Hash Algorithm,安全散列演算法),數字簽名等密碼學應用中重要的工具,安全性高於MD5
HMAC (Hash Message Authentication Code),散列消息鑒別碼,基於密鑰的Hash演算法的認證協議。用公開函數和密鑰產生一個固定長度的值作為認證標識,用這個標識鑒別消息的完整性。常用於介面簽名驗證
Payload
載荷就是存放有效資訊的地方。
有效資訊包含三個部分
- 標準中註冊的聲明
- 公共的聲明
- 私有的聲明
標準中註冊的聲明 (建議但不強制使用) :
- iss: jwt簽發者
- sub: 面向的用戶(jwt所面向的用戶)
- aud: 接收jwt的一方
- exp: 過期時間戳(jwt的過期時間,這個過期時間必須要大於簽發時間)
- nbf: 定義在什麼時間之前,該jwt都是不可用的.
- iat: jwt的簽發時間
- jti: jwt的唯一身份標識,主要用來作為一次性token,從而迴避重放攻擊。
公共的聲明:
公共的聲明可以添加任何的資訊,一般添加用戶的相關資訊或其他業務需要的必要資訊.但不建議添加敏感資訊,因為該部分在客戶端可解密.
私有的聲明:
私有聲明是提供者和消費者所共同定義的聲明,一般不建議存放敏感資訊,因為base64是對稱解密的,意味著該部分資訊可以歸類為明文資訊。
Signature
jwt的第三部分是一個簽證資訊
這個部分需要base64加密後的header和base64加密後的payload使用.連接組成的字元串,然後通過header中聲明的加密方式進行加鹽secret組合加密,然後就構成了jwt的第三部分。
密鑰secret是保存在服務端的,服務端會根據這個密鑰進行生成token和進行驗證,所以需要保護好。
下面來進行SpringBoot和JWT的集成
引入JWT依賴,由於是基於Java,所以需要的是java-jwt
<dependency> <groupId>com.auth0</groupId> <artifactId>java-jwt</artifactId> <version>3.4.0</version> </dependency>
需要自定義兩個註解
用來跳過驗證的PassToken,註解參考:SpringBoot 常用註解和原理!
@Target({ElementType.METHOD, ElementType.TYPE}) @Retention(RetentionPolicy.RUNTIME) public @interface PassToken { boolean required() default true; } 需要登錄才能進行操作的註解UserLoginToken
@Target({ElementType.METHOD, ElementType.TYPE}) @Retention(RetentionPolicy.RUNTIME) public @interface UserLoginToken { boolean required() default true; } @Target註解的作用目標
@Target(ElementType.TYPE)——介面、類、枚舉、註解 @Target(ElementType.FIELD)——欄位、枚舉的常量 @Target(ElementType.METHOD)——方法 @Target(ElementType.PARAMETER)——方法參數 @Target(ElementType.CONSTRUCTOR) ——構造函數 @Target(ElementType.LOCAL_VARIABLE)——局部變數 @Target(ElementType.ANNOTATION_TYPE)——註解 @Target(ElementType.PACKAGE)——包
@Retention註解的保留位置
- RetentionPolicy.SOURCE:這種類型的Annotations只在源程式碼級別保留,編譯時就會被忽略,在class位元組碼文件中不包含。
- RetentionPolicy.CLASS:這種類型的Annotations編譯時被保留,默認的保留策略,在class文件中存在,但JVM將會忽略,運行時無法獲得。
- RetentionPolicy.RUNTIME:這種類型的Annotations將被JVM保留,所以他們能在運行時被JVM或其他使用反射機制的程式碼所讀取和使用。
- @Document:說明該註解將被包含在javadoc中
- @Inherited:說明子類可以繼承父類中的該註解
簡單自定義一個實體類User,使用lombok簡化實體類的編寫
@Data @AllArgsConstructor @NoArgsConstructor public class User { String Id; String username; String password; } 需要寫token的生成方法
public String getToken(User user) { String token=""; token= JWT.create().withAudience(user.getId()) .sign(Algorithm.HMAC256(user.getPassword())); return token; } }
Algorithm.HMAC256():使用HS256生成token,密鑰則是用戶的密碼,唯一密鑰的話可以保存在服務端。
withAudience()存入需要保存在token的資訊,這裡我把用戶ID存入token中
接下來需要寫一個攔截器去獲取token並驗證token
public class AuthenticationInterceptor implements HandlerInterceptor { @Autowired UserService userService; @Override public boolean preHandle(HttpServletRequest httpServletRequest, HttpServletResponse httpServletResponse, Object object) throws Exception { String token = httpServletRequest.getHeader("token");// 從 http 請求頭中取出 token // 如果不是映射到方法直接通過 if(!(object instanceof HandlerMethod)){ return true; } HandlerMethod handlerMethod=(HandlerMethod)object; Method method=handlerMethod.getMethod(); //檢查是否有passtoken注釋,有則跳過認證 if (method.isAnnotationPresent(PassToken.class)) { PassToken passToken = method.getAnnotation(PassToken.class); if (passToken.required()) { return true; } } //檢查有沒有需要用戶許可權的註解 if (method.isAnnotationPresent(UserLoginToken.class)) { UserLoginToken userLoginToken = method.getAnnotation(UserLoginToken.class); if (userLoginToken.required()) { // 執行認證 if (token == null) { throw new RuntimeException("無token,請重新登錄"); } // 獲取 token 中的 user id String userId; try { userId = JWT.decode(token).getAudience().get(0); } catch (JWTDecodeException j) { throw new RuntimeException("401"); } User user = userService.findUserById(userId); if (user == null) { throw new RuntimeException("用戶不存在,請重新登錄"); } // 驗證 token JWTVerifier jwtVerifier = JWT.require(Algorithm.HMAC256(user.getPassword())).build(); try { jwtVerifier.verify(token); } catch (JWTVerificationException e) { throw new RuntimeException("401"); } return true; } } return true; } @Override public void postHandle(HttpServletRequest httpServletRequest, HttpServletResponse httpServletResponse, Object o, ModelAndView modelAndView) throws Exception { } @Override public void afterCompletion(HttpServletRequest httpServletRequest, HttpServletResponse httpServletResponse, Object o, Exception e) throws Exception { } 實現一個攔截器就需要實現HandlerInterceptor介面
HandlerInterceptor介面主要定義了三個方法
1.boolean preHandle ():
預處理回調方法,實現處理器的預處理,第三個參數為響應的處理器,自定義Controller,返回值為true表示繼續流程(如調用下一個攔截器或處理器)或者接著執行postHandle()和afterCompletion();false表示流程中斷,不會繼續調用其他的攔截器或處理器,中斷執行。
2.void postHandle():
後處理回調方法,實現處理器的後處理(DispatcherServlet進行視圖返回渲染之前進行調用),此時我們可以通過modelAndView(模型和視圖對象)對模型數據進行處理或對視圖進行處理,modelAndView也可能為null。
3.void afterCompletion():
整個請求處理完畢回調方法,該方法也是需要當前對應的Interceptor的preHandle()的返回值為true時才會執行,也就是在DispatcherServlet渲染了對應的視圖之後執行。用於進行資源清理。
整個請求處理完畢回調方法。如性能監控中我們可以在此記錄結束時間並輸出消耗時間,還可以進行一些資源清理,類似於try-catch-finally中的finally,但僅調用處理器執行鏈中
主要流程:
- 從 http 請求頭中取出 token,
- 判斷是否映射到方法
- 檢查是否有passtoken注釋,有則跳過認證
- 檢查有沒有需要用戶登錄的註解,有則需要取出並驗證
- 認證通過則可以訪問,不通過會報相關錯誤資訊
配置攔截器
在配置類上添加了註解@Configuration,標明了該類是一個配置類並且會將該類作為一個SpringBean添加到IOC容器內。攔截器看這裡>:Spring Boot實戰:攔截器與過濾器
@Configuration public class InterceptorConfig extends WebMvcConfigurerAdapter { @Override public void addInterceptors(InterceptorRegistry registry) { registry.addInterceptor(authenticationInterceptor()) .addPathPatterns("/**"); // 攔截所有請求,通過判斷是否有 @LoginRequired 註解 決定是否需要登錄 } @Bean public AuthenticationInterceptor authenticationInterceptor() { return new AuthenticationInterceptor(); } } WebMvcConfigurerAdapter該抽象類其實裡面沒有任何的方法實現,只是空實現了介面
WebMvcConfigurer內的全部方法,並沒有給出任何的業務邏輯處理,這一點設計恰到好處的讓我們不必去實現那些我們不用的方法,都交由WebMvcConfigurerAdapter抽象類空實現,如果我們需要針對具體的某一個方法做出邏輯處理,僅僅需要在WebMvcConfigurerAdapter子類中@Override對應方法就可以了。
註: 在SpringBoot2.0及Spring 5.0中WebMvcConfigurerAdapter已被廢棄 網上有說改為繼承WebMvcConfigurationSupport,不過試了下,還是過期的
解決方法:
直接實現WebMvcConfigurer (官方推薦)
@Configuration public class InterceptorConfig implements WebMvcConfigurer { @Override public void addInterceptors(InterceptorRegistry registry) { registry.addInterceptor(authenticationInterceptor()) .addPathPatterns("/**"); } @Bean public AuthenticationInterceptor authenticationInterceptor() { return new AuthenticationInterceptor(); } } InterceptorRegistry內的addInterceptor需要一個實現HandlerInterceptor介面的攔截器實例,addPathPatterns方法用於設置攔截器的過濾路徑規則。
這裡我攔截所有請求,通過判斷是否有@LoginRequired註解 決定是否需要登錄
在數據訪問介面中加入登錄操作註解
@RestController @RequestMapping("api") public class UserApi { @Autowired UserService userService; @Autowired TokenService tokenService; //登錄 @PostMapping("/login") public Object login(@RequestBody User user){ JSONObject jsonObject=new JSONObject(); User userForBase=userService.findByUsername(user); if(userForBase==null){ jsonObject.put("message","登錄失敗,用戶不存在"); return jsonObject; }else { if (!userForBase.getPassword().equals(user.getPassword())){ jsonObject.put("message","登錄失敗,密碼錯誤"); return jsonObject; }else { String token = tokenService.getToken(userForBase); jsonObject.put("token", token); jsonObject.put("user", userForBase); return jsonObject; } } } @UserLoginToken @GetMapping("/getMessage") public String getMessage(){ return "你已通過驗證"; } } 不加註解的話默認不驗證,登錄介面一般是不驗證的。在getMessage()中我加上了登錄註解,說明該介面必須登錄獲取token後,在請求頭中加上token並通過驗證才可以訪問
下面進行測試,啟動項目,使用postman測試介面
在沒token的情況下訪問api/getMessage介面

我這裡使用了統一異常處理,所以只看到錯誤message
下面進行登錄,從而獲取token

登錄操作我沒加驗證註解,所以可以直接訪問
把token加在請求頭中,再次訪問api/getMessage介面

注意:這裡的key一定不能錯,因為在攔截器中是取關鍵字token的值String token = httpServletRequest.getHeader("token");
加上token之後就可以順利通過驗證和進行介面訪問了
github項目源碼地址:https://github.com/JinBinPeng/springboot-jwt
