Wireshark學習筆記(一)常用功能案例和技巧
- 2022 年 6 月 10 日
- 筆記
@
常用功能
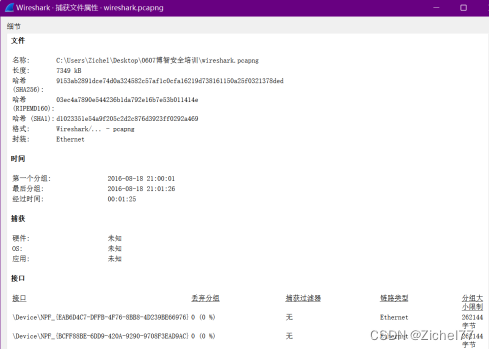
1.統計->捕獲屬性
可查看捕獲包的各種屬性,比如時間,長度,介面等等
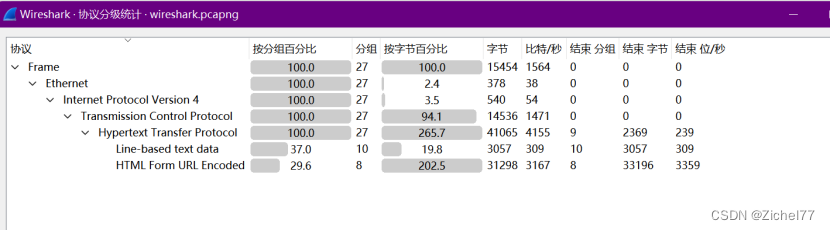
2.統計->協議分級
查看通過協議分類的包,比起翻海量的包一個個看,統計結果更為明了
3.過濾包Apply as filter
想過濾出限定條件的包,就在輸入框中加入特定的語法即可。當我們不熟悉特定語法的時候可以選擇自動生成,方法如下:
E1:過濾出特定序號的包
例如:要過濾得到512號包,我們限定的過濾條件即為包的序號,首先隨便點開一個包,找到Frame Number,然後右鍵「準備過濾器->選中」
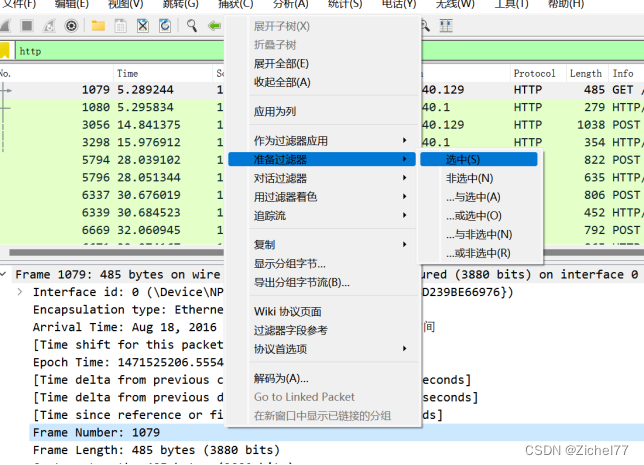 規則就會出現在過濾器輸入框中
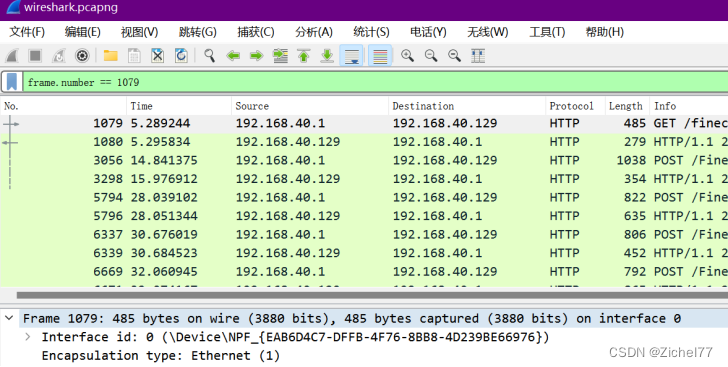 然後自己修改數字即可
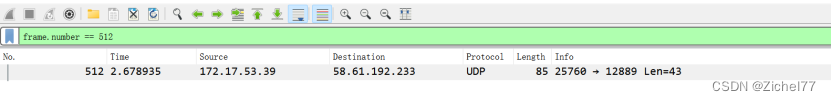
E2:過濾出某IP地址或埠
例如:點開某包,在包的詳細內容中找到Internet Protocol Version4(IPV4)協議,點開後即可看到Source源IP,選中此行,右鍵「準備過濾器->選中」
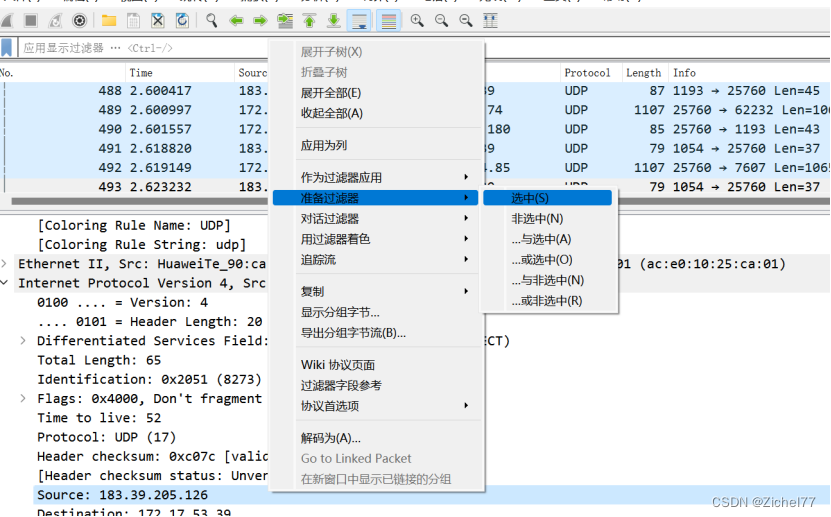 然後就可以看到過濾框中自動出現語法
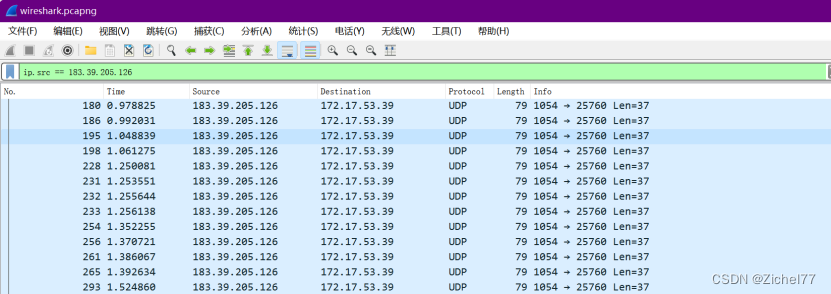
此處我們選擇的是源IP即src,若希望過濾通用IP,那麼就將規則換為addr
若過濾埠也是一樣,找到埠的詳情資訊,右鍵「準備過濾器->選中」
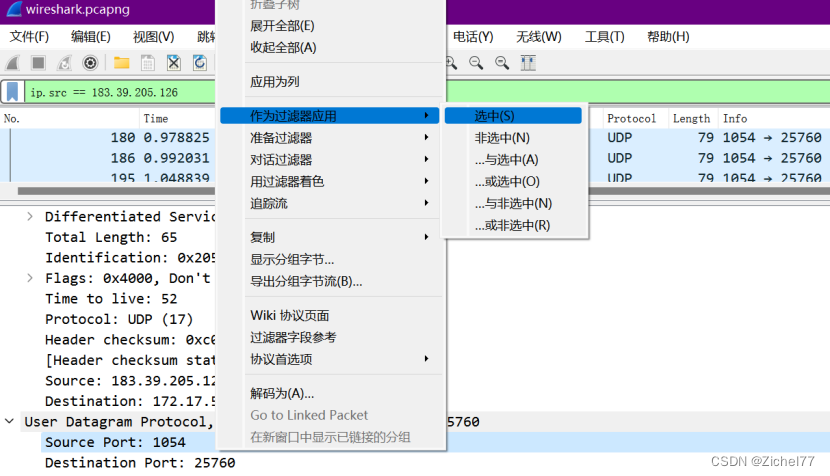
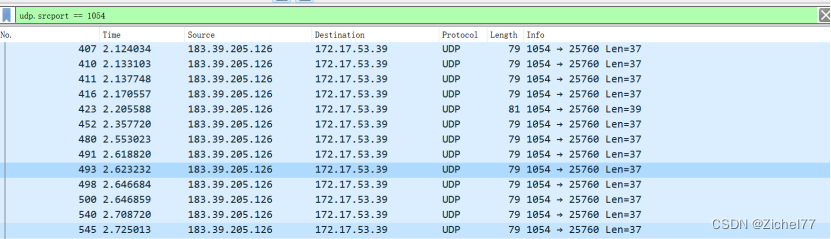 若想限定為範圍而不是單單一個埠,就選擇大於小於符號以及與符號
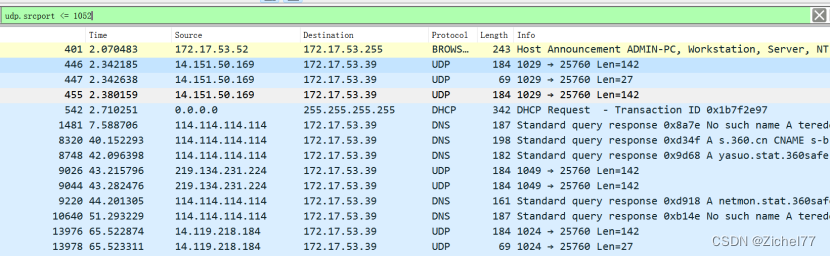
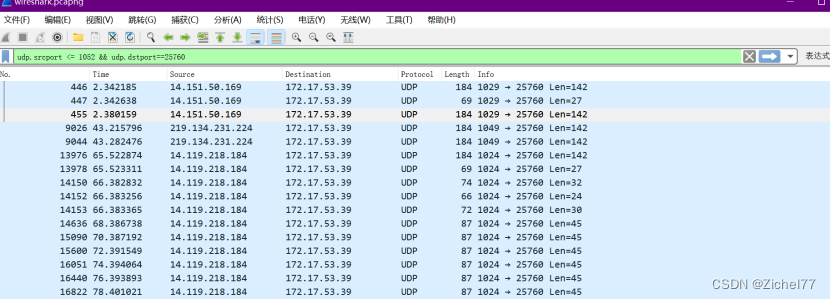
E3:導出php文件
選擇「文件->導出對象」即可導出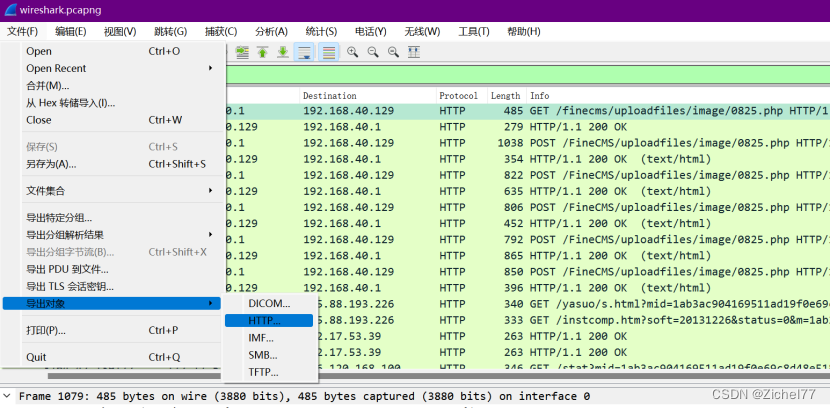
E4:查看活躍包
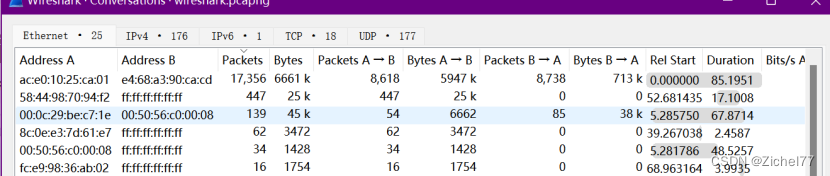
選擇「統計->conversation」
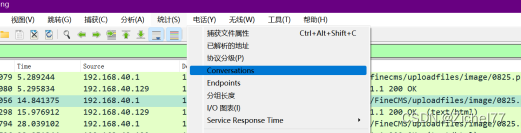
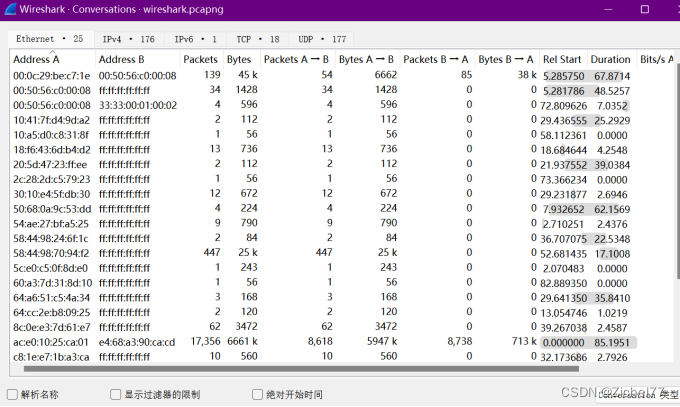 可以看到各包之間的通訊資訊,此時再使用Packets進行排序,就會按照包數量由大到小進行排列,就可知通訊最為頻繁的對象,一般用於DDoS的排查