VMware vCenter 6.5/6.7/7.0升級攻略
一、概述
寫這篇文章是因為VMware 7.0U2A之前版本有個bug,用戶可根據LD(CVE-2021-22005)進行提權443埠,直接訪問vCenter 443管理介面。然後想著將VMware 7.0U2A升級至最新版VMware 7.0U3C。具體的LD復現可根據KB去查找。
一、正文
此文檔羅列出部分目錄,正文部分尚未全部顯示
目 錄
1 原因和目的 4
1.1 變更原因和目的 4
1.1.1 變更原因 4
1.1.2 變更目的 4
1.2 變更影響 4
2 實施步驟和計劃 4
2.1.1 vCenter現有環境 5
2.2 變更前備份 5
2.2.1 Vinchin備份 5
2.2.1 快照備份 5
2.3 實施計劃、人員分工 7
2.4 實施步驟 7
2.4.1 vCenter配置備份 7
2.4.2 vCenter升級 8
3 實施後驗證計劃 12
3.1 驗證步驟 13
4 應急、回退措施 13
4.1 操作前備份已有配置 13
4.2 vCenter版本回退 13
5 風險分析和規避措施 14
6 總結 14
三、升級前奏
1、登錄VMware官網下載最新的修補程式包:(需要註冊VMware會員)
下載地址:
//my.vmware.com/cn/group/vmware/patch#search
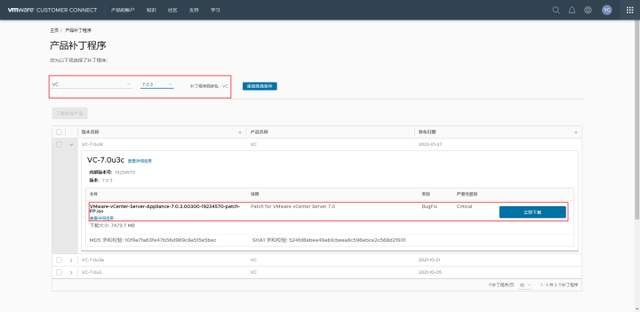
請根據當前vCenter實際版本選擇,注意,該修補程式不適合跨大版本,如6.5-6.7,6.7-7.0。但是支援如6.7U1-6.7U3,7.0.0-7.0.3。下載版本名稱帶有Patch,除非指定版本,否則選擇發行日期最新的那個。
四、原因和目的
變更原因和目的
變更原因
2021年9月21日,VMware發布安全公告,公開披露了vCenter Server中的19個安全LOUDONG,
最為嚴重的LOUDONG為vCenter Server 中的任意文件上傳LOUDONG(CVE-2021-22005),該LOUDONG存在於vCenter Server的分析服務中,其CVSSv3評分為 9.8。能夠網路訪問vCenter Server 上的 443 埠的gongji者可以通過上傳eyi文件在 vCenter Server 上線遠程執行程式碼。該LOUDONG無需經過身份驗證即可遠程利用,gongji複雜度低,且無需與用戶交互。LOUDONG鏈接:Workaround Instructions for CVE-2021-22005 (85717) (vmware.com)
建議將現有VMware vCenter 7.0u2a版本升級至VMware vCenter 7.0U3C以解決相關問題。
變更目的
升級Mware vCenter至最新版本解決eyi上傳執行程式碼獲取vCenter443許可權LOUDONG。
變更影響
此次變更升級時業務會中斷,不影響用戶數據.
實施步驟和計劃
vCenter現有環境
vCenter升級
|
序號 |
任務 |
任務詳細描述 |
|
vCenter升級 |
||
|
1 |
下載並上傳軟體包 |
從VMware官網下載 通過ESXI或者vCenter上傳至存儲卷 |
|
2 |
升級方法一 |
PS:本次以SSH升級方式為例來升級VCSA 7.0 將修補程式掛載到dvd驅動器之後,除了使用WEB瀏覽器登錄5480埠後台升級,也可以使用root登錄shell進行升級: 1、ssh 登錄Vmware vCenter 設備; 
2、運行命令 software-packages stage –iso 3、按照提示一直回車,注意最後輸入yes 
4、安裝修補程式,software-packages install --staged 
5、成功升級到7.0U3C 
6、查看當前版本 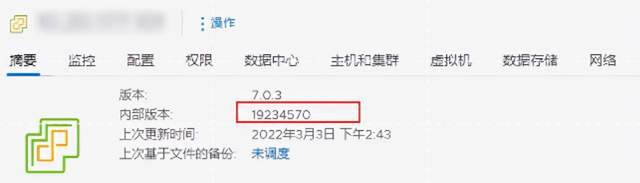
|
|
3 |
升級方法二 |
0)直接使用覆蓋安裝方式升級直接使用新版本vcsa覆蓋安裝,如下圖打開安裝文件 
選擇升級 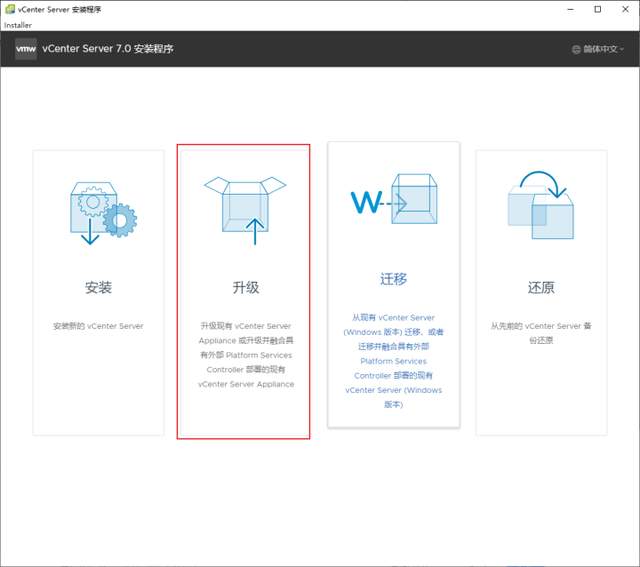
會出現如下如報錯,這裡我們發現跨小版本是無法通過安裝包方式直接更新升級。 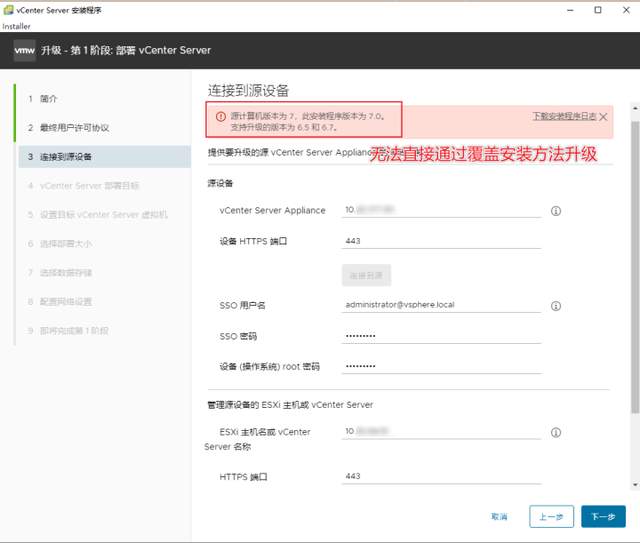
以下通過vCenter 6.5和6.7,以及7.0版本的修補程式升級,來介紹以上兩種升級修補程式的步驟: 1)vCenter 6.5 升級修補程式:(以方法一:WEB升級方式為例)升級支援離線升級和在線升級,在線升級依賴網路,本文檔介紹離線小版本升級,以vcsa6.5u2升級到vcsa6.5u3為例。該方式不適合從vcsa6.5升級到vcsa6.7。 1、登錄//vcip:5480,賬戶root,密碼為安裝時的密碼,登陸後查看當前版本,如下圖,當前版本為6.5.0.20000。(注意升級前記得給該虛擬機打快照……萬一遇到問題還能回退!) 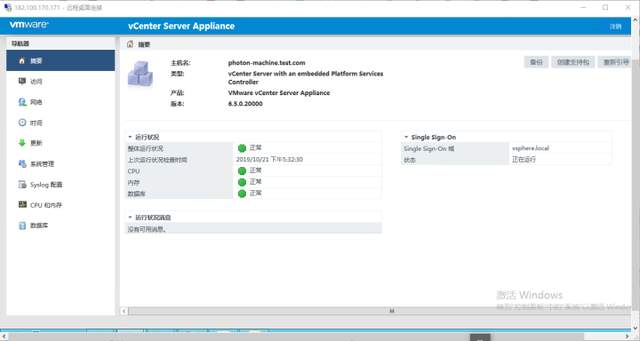
2、編輯虛擬機,將下載好的iso文件掛載到vcsa虛擬機光碟機; 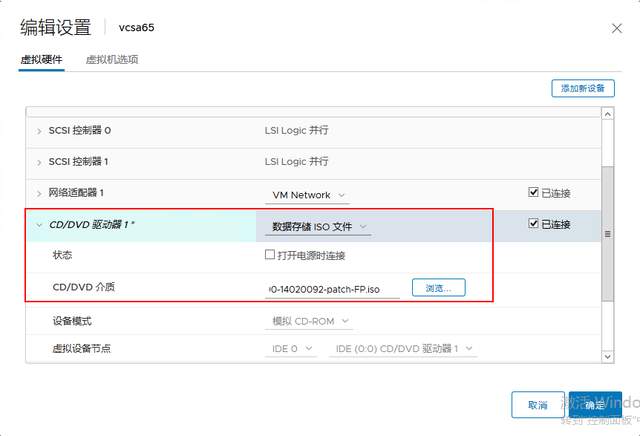
3、導航到左側,更新,檢查CDROM; 
4、檢查後提示有可用更新; 
5、安裝CDROM更新; 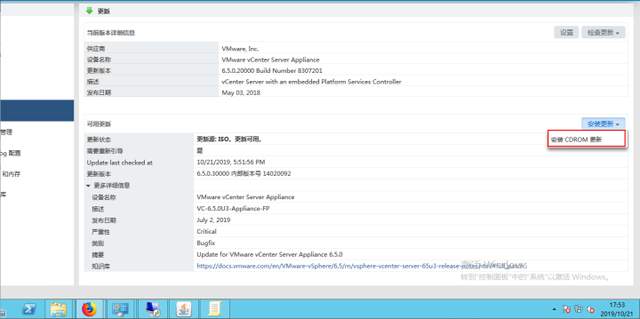
6、按照提示耐心等待安裝更新。 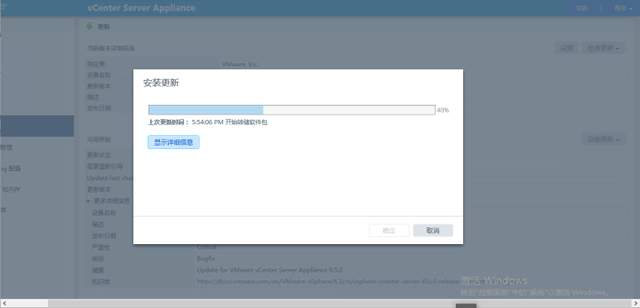
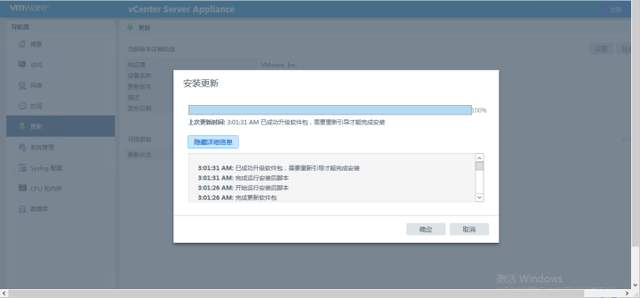
7、版本已經升級到6.5.0.30000。按照提示重新引導即刻升級成功。 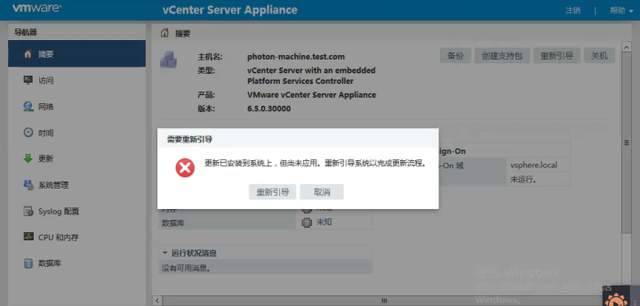
2)vCenter 6.7 升級修補程式(以方法一:WEB升級方式為例)1、將下載好的修補程式iso文件掛載到vcsa虛擬機光碟機 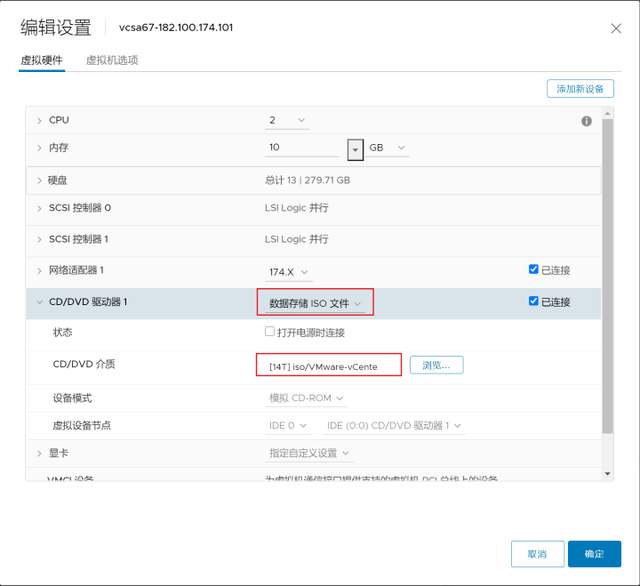
之後登錄://vcip:5480,賬戶root,密碼為安裝時的密碼。 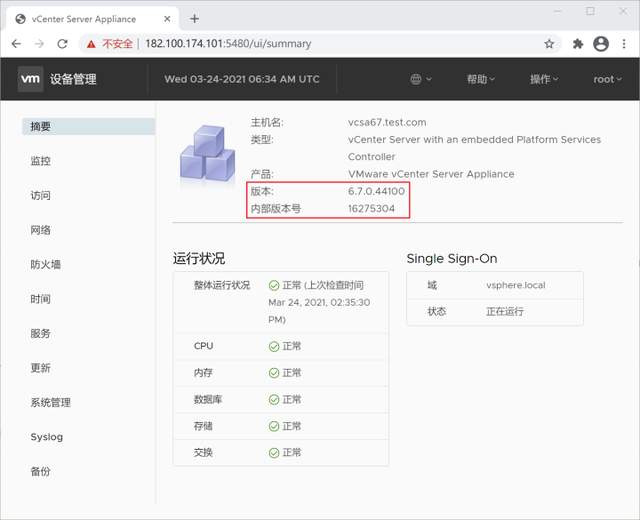
2、左側,更新,會自動載入掛載的ISO修補程式文件,需要點時間,耐心等待。 
3、更新和修補程式是累積的。選擇最新的那個修補程式包。轉儲並安裝。 
4、按照提示下一頁,勾選我已備份(記得一定要提前備份或者給虛擬機做快照) 
5、正在進行安裝 
6、安裝成功 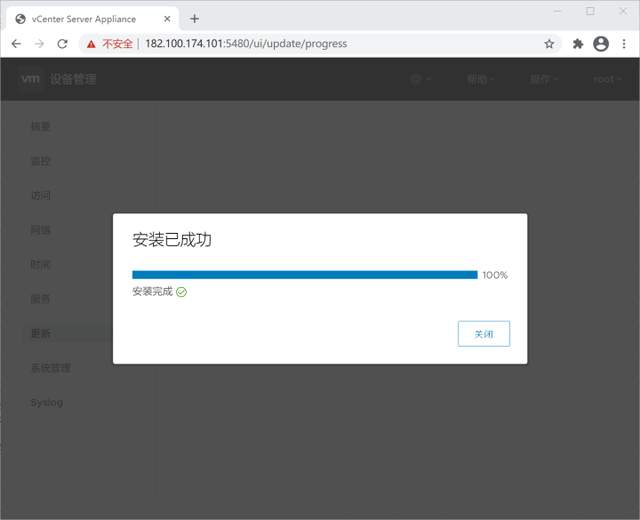
7、查看版本,升級成功,沒有提示重啟。 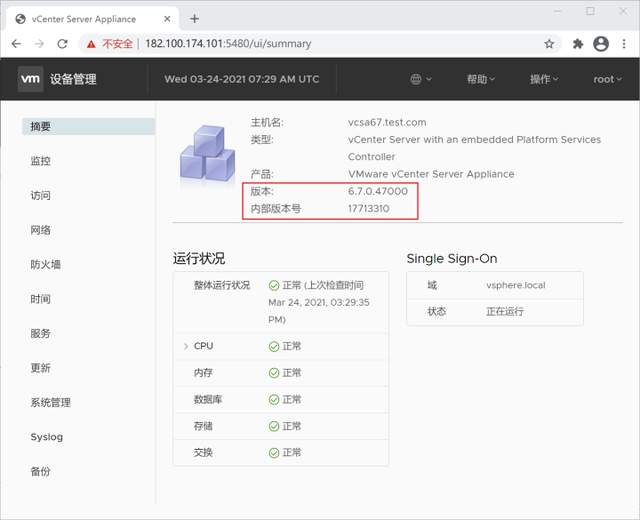
|
|
5 |
檢查應用 |
檢查應用是否訪問正常 |
實施後驗證計劃
- 驗證任務
驗證步驟
|
序號 |
任務 |
任務詳細描述 |
|
VCenter驗證 |
||
|
1 |
Version驗證 |

|
|
2 |
|
|
應急、回退措施
操作前備份已有配置
vCenter版本回退
風險分析和規避措施
變更風險小,不影響雲桌面業務連續性,不影響用戶業務數據的安全。如遇緊急情況將會在第一時間通過備份或者快照恢復。
總結
此方案主要用於修復VCenter LOUDONG,
官方指出修復措施:
//www.vmware.com/security/advisories/VMSA-2021-0025.html
//kb.vmware.com/s/article/86292

