實戰 | 關於隨手一點就發現XSS漏洞這件事
起因
今天正在做一個項目時,需要找一個雲接碼平台接碼去登錄系統。當我隨手從百度找了一個接碼平台時,一個偶然的發現,有了今天這篇文章。
正文
當我進入這個接碼平台隨便找了個手機號,然後等了好幾分鐘都沒啥反應。然後就順便觀察起了這個網站,然後我就有了發現。
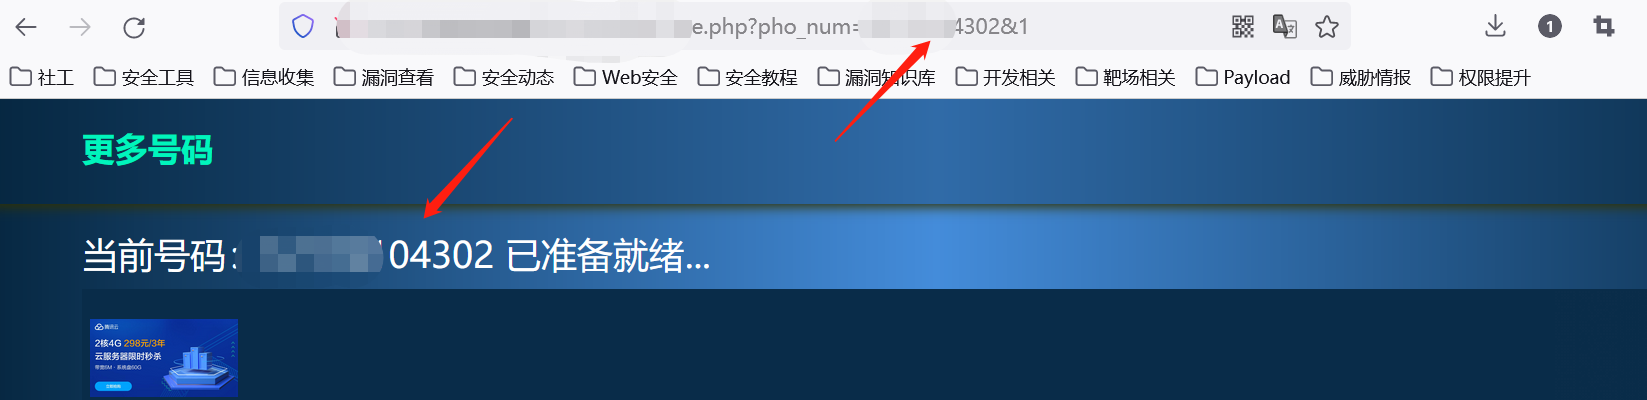
手機號由GET傳參,同時會顯示在頁面上,那麼這個pho_num參數應該是可控的,那麼這個就可能存在XSS,現在讓我們來進行一下測試,我們將傳入的參數改為test,看看頁面會不會變化。
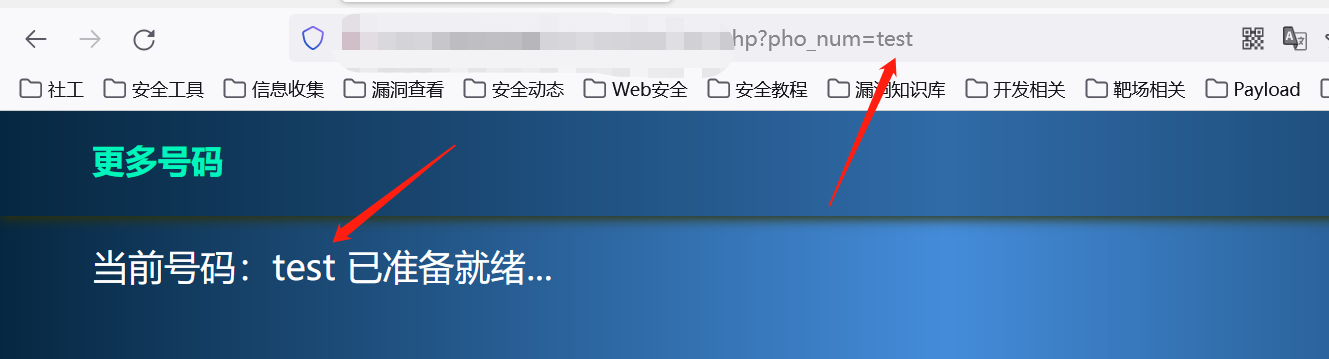
我們猜測是正確的,那麼接下來就是用來測試一下,看看能不能解析標籤,這裡先用h1標籤做一下測試。結果如下圖:
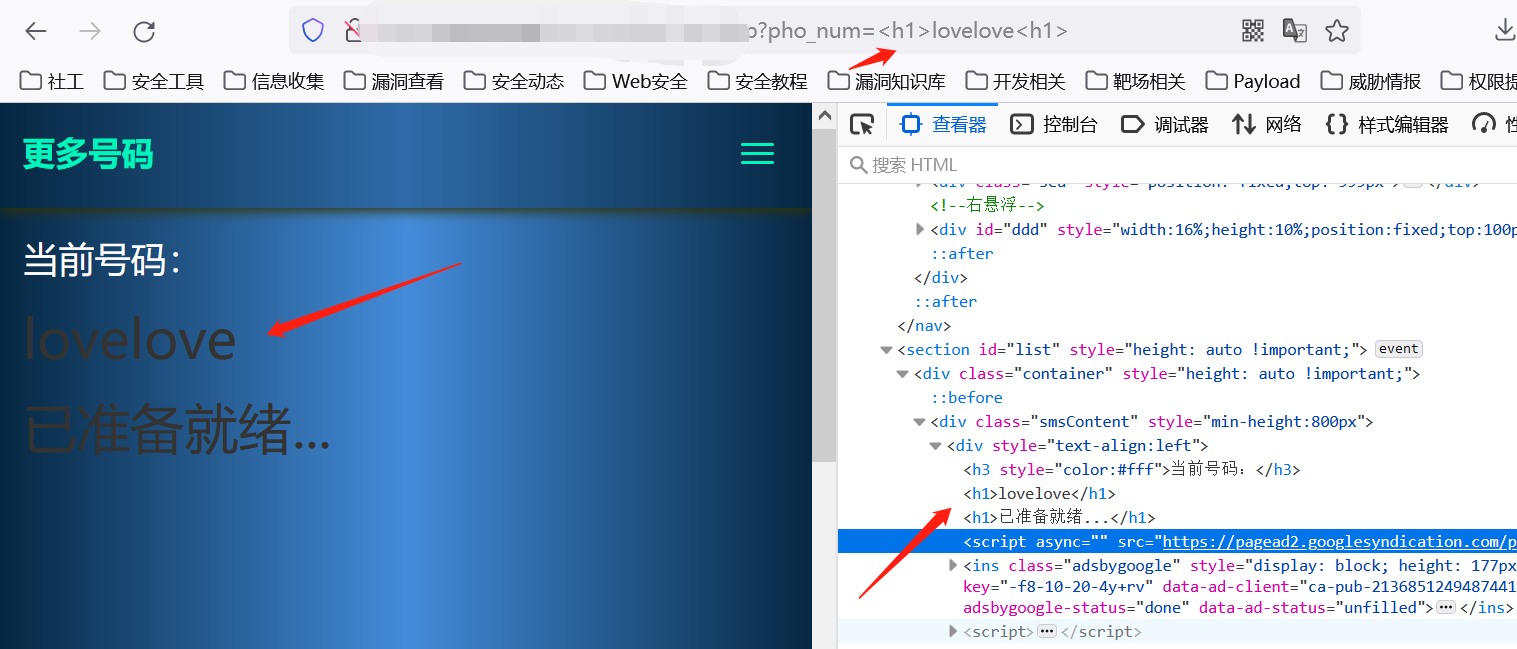
我們發現h1標籤被成功執行,存在XSS漏洞,接下來我們用img標籤來進行彈窗。然後:
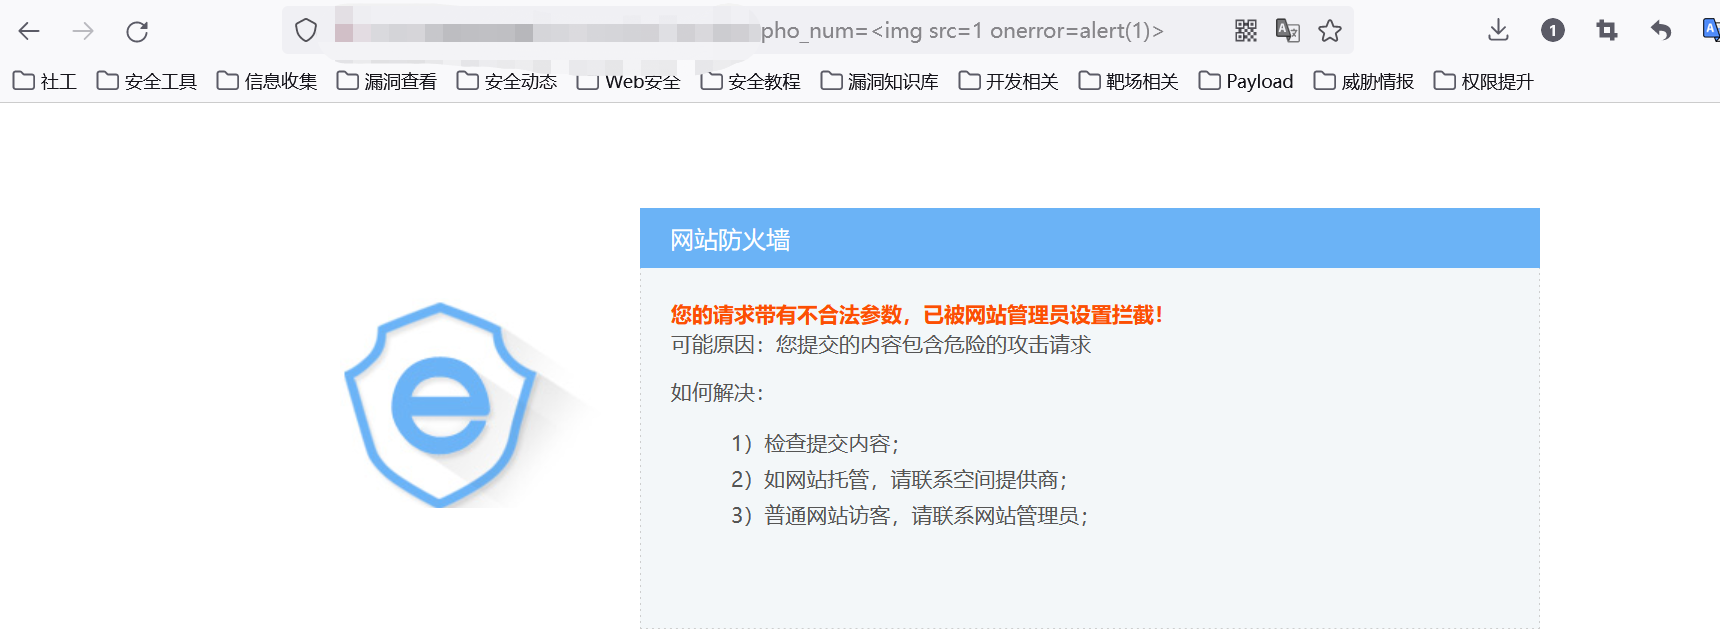
居然有某某狗!沒事,某某狗一般是基於特徵匹配,我們進行一下繞過。這裡思路挺多的,
比如:
大小寫繞過
javascript偽協議
沒有分號
Flash
HTML5 新標籤
Fuzz進行測試
雙層標籤繞過
這裡我就找一些不常用的標籤,比如audio標籤,測試payload如下:
<audio src=x onerror=alert(47)>
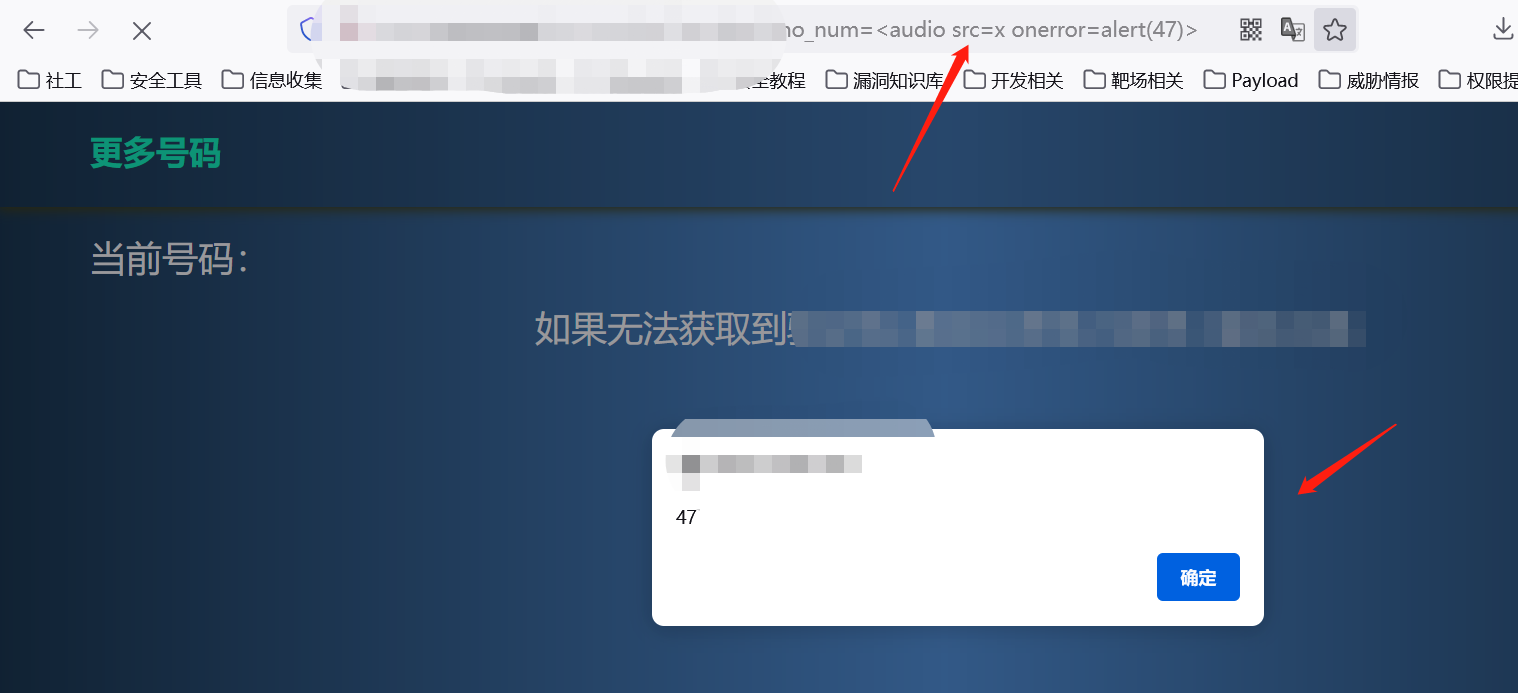
發現成功彈窗,繞過某某狗。
小結
這裡就可以做一個總結,不放過任何一個輸入和輸出。