Log4j 2.17.0 再曝漏洞,但不要驚慌!
- 2021 年 12 月 29 日
- 筆記
最新消息!根據Log4j官網發布,2.17.0版本還存在漏洞!
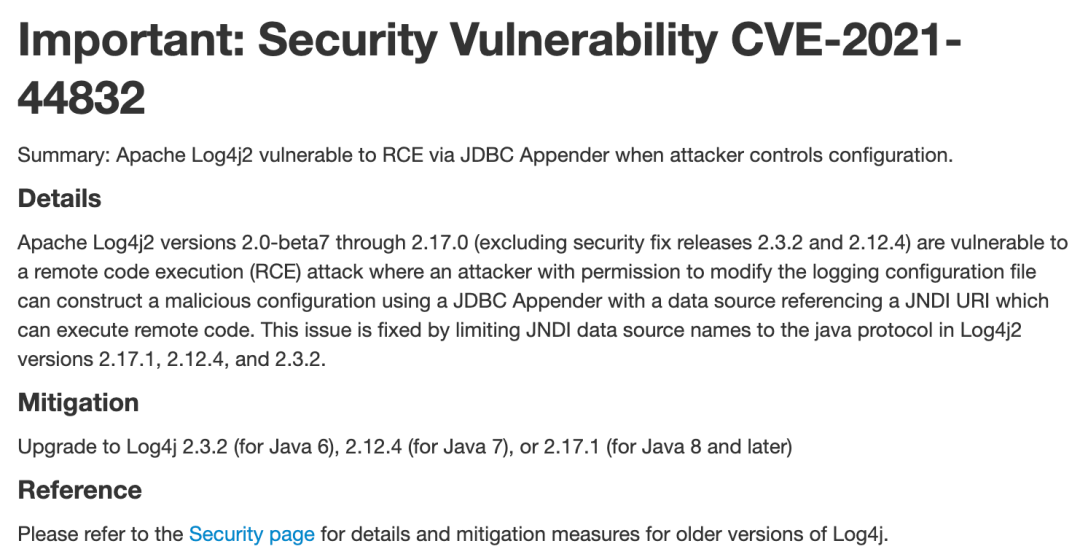
上圖來自Log4j2官網://logging.apache.org/log4j/2.x/
漏洞編號:CVE-2021-44832
漏洞內容:Log4j2提供的JDBCAppender功能,將日誌資訊寫入資料庫中,這個過程需要JNDI的支援,故攻擊者可以利用此來執行任意程式碼。
危害等級:中
影響範圍:2.17.0及以下版本(不包含2.12.4、2.3.2)
修復措施:升級Log4j2的版本
- Java 8或之後用戶升級到最新的2.17.1
- Java 7用戶升級到2.12.4
- Java 6用戶升級到2.3.2
這個漏洞跟之前曝出的Logback漏洞類似,因為存在苛刻的利用條件,所以危害並不是很大。也許後面你馬上會看到很多來自營銷號危言聳天的標題,希望你可以冷靜看待,不必慌張...
歡迎關注我的公眾號:程式猿DD。第一時間了解前沿行業消息、分享深度技術乾貨、獲取優質學習資源

