記一次應急響應描述
1、什麼是應急響應
即事件發生了後怎麼去做
2、應急響應流程
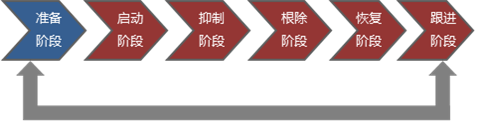
簡單概括:
準備階段:需要快照(日誌、服務埠等)、應急響應工具包、
啟動(檢測)階段:討論相關的階段
抑制階段:不重要的業務斷網、隔離、中斷服務、斷開接連等操作
根除階段:對控制的木馬病毒進行刪除
恢復階段:像木馬病毒進行的操作對其還原原來的狀態
跟進階段:對被入侵的機器進行監控,防止再次出現問題
3、主機入侵排查思路
Windows
一、檢查系統帳號安全
1、查看伺服器是否有弱口令,遠程管理埠是否對公網開放。
檢查方法:據實際情況諮詢相關伺服器管理員。
2、查看伺服器是否存在可疑帳號、新增帳號。
檢查方法:打開 cmd 窗口,輸入lusrmgr.msc命令,查看是否有新增/可疑的帳號,如有管理員群組的(Administrators)里的新增賬戶,如有,請立即禁用或刪除掉。
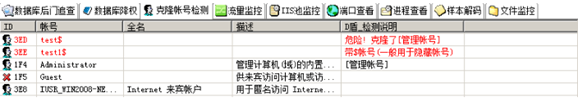
3、查看伺服器是否存在隱藏帳號、克隆帳號。
檢查方法:
a、打開註冊表 ,查看管理員對應鍵值。
b、使用D盾_web查殺工具,集成了對克隆帳號檢測的功能。
4、結合日誌,查看管理員登錄時間、用戶名是否存在異常。
檢查方法:
a、Win+R打開運行,輸入「eventvwr.msc」,回車運行,打開「事件查看器」。
b、導出Windows日誌--安全,利用Log Parser進行分析。

二、檢查異常埠、進程
1、檢查埠連接情況,是否有遠程連接、可疑連接。
檢查方法:
a、netstat -ano 查看目前的網路連接,定位可疑的ESTABLISHED
b、根據netstat 定位出的pid,再通過tasklist命令進行進程定位 tasklist | findstr 「PID」

2、進程
檢查方法:
a、開始--運行--輸入msinfo32,依次點擊「軟體環境→正在運行任務」就可以查看到進程的詳細資訊,比如進程路徑、進程ID、文件創建日期、啟動時間等。
b、打開D盾_web查殺工具,進程查看,關注沒有簽名資訊的進程。
c、通過微軟官方提供的 Process Explorer 等工具進行排查 。
d、查看可疑的進程及其子進程。可以通過觀察以下內容:
沒有簽名驗證資訊的進程
沒有描述資訊的進程
進程的屬主
進程的路徑是否合法
CPU或記憶體資源佔用長時間過高的進程
3、小技巧:
a、查看埠對應的PID: netstat -ano | findstr 「port」
b、查看進程對應的PID:任務管理器--查看--選擇列--PID 或者 tasklist | findstr 「PID」
c、查看進程對應的程式位置:
任務管理器--選擇對應進程--右鍵打開文件位置
運行輸入 wmic,cmd介面 輸入 process
d、tasklist /svc 進程--PID--服務
e、查看Windows服務所對應的埠: %system%/system32/drivers/etc/services(一般%system%就是C:\Windows)
三、檢查啟動項、計劃任務、服務
1、檢查伺服器是否有異常的啟動項。
檢查方法:
a、登錄伺服器,單擊【開始】>【所有程式】>【啟動】,默認情況下此目錄在是一個空目錄,確認是否有非業務程式在該目錄下。 b、單擊開始菜單 >【運行】,輸入 msconfig,查看是否存在命名異常的啟動項目,是則取消勾選命名異常的啟動項目,併到命令中顯示的路徑刪除文件。 c、單擊【開始】>【運行】,輸入 regedit,打開註冊表,查看開機啟動項是否正常,特別注意如下三個註冊表項: HKEY_CURRENT_USER\software\micorsoft\windows\currentversion\run HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Runonce 檢查右側是否有啟動異常的項目,如有請刪除,並建議安裝殺毒軟體進行病毒查殺,清除殘留病毒或木馬。
d、利用安全軟體查看啟動項、開機時間管理等。
e、組策略,運行gpedit.msc。

2、檢查計劃任務
檢查方法:
a、單擊【開始】>【設置】>【控制面板】>【任務計劃】,查看計劃任務屬性,便可以發現木馬文件的路徑。
b、單擊【開始】>【運行】;輸入 cmd,然後輸入at,檢查電腦與網路上的其它電腦之間的會話或計劃任務,如有,則確認是否為正常連接。
3、服務自啟動
檢查方法:單擊【開始】>【運行】,輸入services.msc,注意服務狀態和啟動類型,檢查是否有異常服務。
四、檢查系統相關資訊
1、查看系統版本以及修補程式資訊
檢查方法:單擊【開始】>【運行】,輸入systeminfo,查看系統資訊
2、查找可疑目錄及文件
檢查方法:
a、 查看用戶目錄,新建帳號會在這個目錄生成一個用戶目錄,查看是否有新建用戶目錄。
Window 2003 C:\Documents and Settings
Window 2008R2 C:\Users\
b、單擊【開始】>【運行】,輸入%UserProfile%\Recent,分析最近打開分析可疑文件。
c、在伺服器各個目錄,可根據文件夾內文件列表時間進行排序,查找可疑文件。
五、自動化查殺
病毒查殺
檢查方法:下載安全軟體,更新最新病毒庫,進行全盤掃描。
webshell查殺
檢查方法:選擇具體站點路徑進行webshell查殺,建議使用兩款webshell查殺工具同時查殺,可相互補充規則庫的不足。
六、日誌分析
系統日誌
分析方法:
a、前提:開啟審核策略,若日後系統出現故障、安全事故則可以查看系統的日誌文件,排除故障,追查入侵者的資訊等。
b、Win+R打開運行,輸入「eventvwr.msc」,回車運行,打開「事件查看器」。
C、導出應用程式日誌、安全日誌、系統日誌,利用Log Parser進行分析。
WEB訪問日誌
分析方法:
a、找到中間件的web日誌,打包到本地方便進行分析。
b、推薦工具:Window下,推薦用 EmEditor 進行日誌分析,支援大文本,搜索效率還不錯。
Linux下,使用Shell命令組合查詢分析
Linux
一、帳號安全
基本使用:
1、用戶資訊文件/etc/passwd
root:x:0:0:root:/root:/bin/bash
account:password:UID:GID:GECOS:directory:shell
用戶名:密碼:用戶ID:組ID:用戶說明:家目錄:登陸之後shell
注意:無密碼只允許本機登陸,遠程不允許登陸

2、影子文件/etc/shadow
root:$6$oGs1PqhL2p3ZetrE$X7o7bzoouHQVSEmSgsYN5UD4.kMHx6qgbTqwNVC5oOAouXvcjQSt.Ft7ql1WpkopY0UV9ajBwUt1DpYxTCVvI/:16809:0:99999:7:::
用戶名:加密密碼:密碼最後一次修改日期:兩次密碼的修改時間間隔:密碼有效期:密碼修改到期到的警告天數:密碼過期之後的寬限天數:帳號失效時間:保留

who     查看當前登錄用戶(tty本地登陸  pts遠程登錄)
w       查看系統資訊,想知道某一時刻用戶的行為
uptime  查看登陸多久、多少用戶,負載
入侵排查:
1、查詢特權用戶特權用戶(uid 為0)
[root@localhost ~]# awk -F: '$3==0{print $1}' /etc/passwd
2、查詢可以遠程登錄的帳號資訊
[root@localhost ~]# awk '/\$1|\$6/{print $1}' /etc/shadow
3、除root帳號外,其他帳號是否存在sudo許可權。如非管理需要,普通帳號應刪除sudo許可權
[root@localhost ~]# more /etc/sudoers | grep -v "^#\|^$" | grep "ALL=(ALL)"
4、禁用或刪除多餘及可疑的帳號
    usermod -L user    禁用帳號,帳號無法登錄,/etc/shadow第二欄為!開頭
    userdel user       刪除user用戶
    userdel -r user    將刪除user用戶,並且將/home目錄下的user目錄一併刪除
二、歷史命令
基本使用:
通過.bash_history查看帳號執行過的系統命令
1、root的歷史命令
histroy
2、打開/home各帳號目錄下的.bash_history,查看普通帳號的歷史命令

為歷史的命令增加登錄的IP地址、執行命令時間等資訊:
1)保存1萬條命令
sed -i 's/^HISTSIZE=1000/HISTSIZE=10000/g' /etc/profile
2)在/etc/profile的文件尾部添加如下行數配置資訊:
######jiagu history xianshi#########
USER_IP=`who -u am i 2>/dev/null | awk '{print $NF}' | sed -e 's/[()]//g'`
if [ "$USER_IP" = "" ]
then
USER_IP=`hostname`
fi
export HISTTIMEFORMAT="%F %T $USER_IP `whoami` "
shopt -s histappend
export PROMPT_COMMAND="history -a"
######### jiagu history xianshi ##########
3)source /etc/profile讓配置生效

生成效果: 1  2018-07-10 19:45:39 192.168.204.1 root source /etc/profile

3、歷史操作命令的清除:history -c
但此命令並不會清除保存在文件中的記錄,因此需要手動刪除.bash_profile文件中的記錄。
入侵排查:
進入用戶目錄下
cat .bash_history >> history.txt
三、埠
使用netstat 網路連接命令,分析可疑埠、IP、PID
netstat -antlp|more

查看下pid所對應的進程文件路徑,
運行ls -l /proc/$PID/exe或file /proc/$PID/exe($PID 為對應的pid 號)
四、進程
使用ps命令,分析進程
ps aux | grep pid
五、開機啟動項
基本使用:
系統運行級別示意圖:
| 運行級別 | 含義 |
|---|---|
| 0 | 關機 |
| 1 | 單用戶模式,可以想像為windows的安全模式,主要用於系統修復 |
| 2 | 不完全的命令行模式,不含NFS服務 |
| 3 | 完全的命令行模式,就是標準字元介面 |
| 4 | 系統保留 |
| 5 | 圖形模式 |
| 6 | 重啟動 |
查看運行級別命令 runlevel
系統默認允許級別
vi  /etc/inittab
id=3:initdefault  系統開機後直接進入哪個運行級別
開機啟動配置文件
/etc/rc.local
/etc/rc.d/rc[0~6].d
例子:當我們需要開機啟動自己的腳本時,只需要將可執行腳本丟在/etc/init.d目錄下,然後在/etc/rc.d/rc*.d中建立軟鏈接即可
root@localhost ~]# ln -s /etc/init.d/sshd /etc/rc.d/rc3.d/S100ssh
此處sshd是具體服務的腳本文件,S100ssh是其軟鏈接,S開頭代表載入時自啟動;如果是K開頭的腳本文件,代表運行級別載入時需要關閉的。
入侵排查:
啟動項文件: more /etc/rc.local /etc/rc.d/rc[0~6].d ls -l /etc/rc.d/rc3.d/
六、定時任務
基本使用
1、利用crontab創建計劃任務
· 基本命令
crontab -l 列出某個用戶cron服務的詳細內容
Tips:默認編寫的crontab文件會保存在 (/var/spool/cron/用戶名 例如: /var/spool/cron/root
crontab -r 刪除每個用戶cront任務(謹慎:刪除所有的計劃任務)
crontab -e 使用編輯器編輯當前的crontab文件
如:/1 * echo "hello world" >> /tmp/test.txt 每分鐘寫入文件
2、利用anacron實現非同步定時任務調度
· 使用案例
每天運行 /home/backup.sh腳本: vi /etc/anacrontab @daily 10 example.daily /bin/bash /home/backup.sh
當機器在 backup.sh 期望被運行時是關機的,anacron會在機器開機十分鐘之後運行它,而不用再等待 7天。
入侵排查
重點關注以下目錄中是否存在惡意腳本
/var/spool/cron/*
/etc/crontab
/etc/cron.d/*
/etc/cron.daily/*
/etc/cron.hourly/*
/etc/cron.monthly/*
/etc/cron.weekly/
/etc/anacrontab
/var/spool/anacron/*
小技巧:
more /etc/cron.daily/* 查看目錄下所有文件
七、服務
服務自啟動
第一種修改方法:
chkconfig [--level 運行級別] [獨立服務名] [on|off]
chkconfig –level  2345 httpd on  開啟自啟動
chkconfig httpd on (默認level是2345)
第二種修改方法:
修改/etc/rc.d/rc.local 文件
加入 /etc/init.d/httpd start
第三種修改方法:
使用ntsysv命令管理自啟動,可以管理獨立服務和xinetd服務。
入侵排查
1、查詢已安裝的服務:
RPM包安裝的服務
chkconfig  --list  查看服務自啟動狀態,可以看到所有的RPM包安裝的服務
ps aux | grep crond 查看當前服務

系統在3與5級別下的啟動項
中文環境
chkconfig --list | grep "3:啟用\|5:啟用"
英文環境
chkconfig --list | grep "3:on\|5:on"
源碼包安裝的服務
查看服務安裝位置 ,一般是在/user/local/
service httpd start
搜索/etc/rc.d/init.d/  查看是否存在
八、系統日誌
日誌默認存放位置:/var/log/
查看日誌配置情況:more /etc/rsyslog.conf
| 日誌文件 | 說明 |
|---|---|
| /var/log/cron | 記錄了系統定時任務相關的日誌 |
| /var/log/cups | 記錄列印資訊的日誌 |
| /var/log/dmesg | 記錄了系統在開機時內核自檢的資訊,也可以使用dmesg命令直接查看內核自檢資訊 |
| /var/log/mailog | 記錄郵件資訊 |
| /var/log/message | 記錄系統重要資訊的日誌。這個日誌文件中會記錄Linux系統的絕大多數重要資訊,如果系統出現問題時,首先要檢查的就應該是這個日誌文件 |
| /var/log/btmp | 記錄錯誤登錄日誌,這個文件是二進位文件,不能直接vi查看,而要使用lastb命令查看 |
| /var/log/lastlog | 記錄系統中所有用戶最後一次登錄時間的日誌,這個文件是二進位文件,不能直接vi,而要使用lastlog命令查看 |
| /var/log/wtmp | 永久記錄所有用戶的登錄、註銷資訊,同時記錄系統的啟動、重啟、關機事件。同樣這個文件也是一個二進位文件,不能直接vi,而需要使用last命令來查看 |
| /var/log/utmp | 記錄當前已經登錄的用戶資訊,這個文件會隨著用戶的登錄和註銷不斷變化,只記錄當前登錄用戶的資訊。同樣這個文件不能直接vi,而要使用w,who,users等命令來查詢 |
| /var/log/secure | 記錄驗證和授權方面的資訊,只要涉及帳號和密碼的程式都會記錄,比如SSH登錄,su切換用戶,sudo授權,甚至添加用戶和修改用戶密碼都會記錄在這個日誌文件中 |
日誌分析技巧:
1、定位有多少IP在爆破主機的root帳號:
grep "Failed password for root" /var/log/secure | awk '{print $11}' | sort | uniq -c | sort -nr | more

定位有哪些IP在爆破:
grep "Failed password" /var/log/secure|grep -E -o "(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)"|uniq -c

爆破用戶名字典是什麼?
 grep "Failed password" /var/log/secure|perl -e 'while($_=<>){ /for(.*?) from/; print "$1\n";}'|uniq -c|sort -nr

2、登錄成功的IP有哪些:
grep "Accepted " /var/log/secure | awk '{print $11}' | sort | uniq -c | sort -nr | more

登錄成功的日期、用戶名、IP:
grep "Accepted " /var/log/secure | awk '{print $1,$2,$3,$9,$11}'

3、增加一個用戶kali日誌:
Jul 10 00:12:15 localhost useradd[2382]: new group: name=kali, GID=1001
Jul 10 00:12:15 localhost useradd[2382]: new user: name=kali, UID=1001, GID=1001, home=/home/kali
, shell=/bin/bash
Jul 10 00:12:58 localhost passwd: pam_unix(passwd:chauthtok): password changed for kali
#grep "useradd" /var/log/secure

4、刪除用戶kali日誌:
Jul 10 00:14:17 localhost userdel[2393]: delete user 'kali'
Jul 10 00:14:17 localhost userdel[2393]: removed group 'kali' owned by 'kali'
Jul 10 00:14:17 localhost userdel[2393]: removed shadow group 'kali' owned by 'kali'
# grep "userdel" /var/log/secure

5、su切換用戶:
Jul 10 00:38:13 localhost su: pam_unix(su-l:session): session opened for user good by root(uid=0)

sudo授權執行:
sudo -l
Jul 10 00:43:09 localhost sudo:    good : TTY=pts/4 ; PWD=/home/good ; USER=root ; COMMAND=/sbin/shutdown -r now
溯源簡單介紹:
溯源:有了攻擊IP,即追蹤到攻擊者的攻擊達成的手法即完成,也就是怎麼攻擊的怎麼做的。
1、首先作業系統層溯源:
從兩個層面:作業系統漏洞、弱口令
沒有的話問題的話,看系統日誌
2、web程式方面溯源:
web程式方面,根據日誌溯源(如果日誌被清除那就根據安全設備的流量備份,對其分析攻擊特徵)
主要就是日誌和流量,都沒有的話那基本難以溯源。(流量備份是等保要求的)
補充
svchost服務的宿主程式,一般是6-7個
Svchost.exe進程的研究分析————————
你是否經常在你電腦看到很多svchost.exe進程呢?有的人電腦有6個svchost.exe進程、有的人電腦更多的svchost.exe進程。例如我的電腦就有5個svchost.exe程式。一般來說Windows 2000有兩個這樣的進程,XP中有4~6個,Win7中一般是6個,但這都不是絕對的,或許有的人會這樣想,是不是我多了就不正常,其實並不是這樣的,svchost.exe進程是個核心宿主進程,這個程式對系統的正常運行是非常重要,而且是不能隨意被結束的,一旦結束可能會造成系統崩潰、關機。但很多木馬也會通過模仿該進程名或者通過DLL注入到該進程之中。
Svchost 全稱是「Service host」,翻譯成中文來說「服務的宿主程式」。所以我們經常說svchot.exe就是一個宿主服務進程。它所在的路徑為:C:\Windows\System32\Svchost.exe。它是一個可執行文件。下面我們一起來學習幾點關於Svchost.exe必要的知識。
【1】:服務對應的二進位文件可分為可執行文件和DLL動態鏈接庫文件兩類。對於可執行文件來說,本身就是一個宿主程式,但是對於DLL動態鏈接庫來說不可以直接去執行它,只有通過一個宿主程式來調用它來進行執行。對於服務,我們可以通過開始——運行——輸入「services.msc」進入到服務。我們就拿個最簡單的Telnet服務來說,右擊可以看到它所調用的文件就是C:\Windows\System32\tlnsvr.exe的可執行文件,這種可執行文件本身就是一個服務宿主程式,不需要調用DLL動態鏈接來實現,如果該宿主文件不存在,或者文件名不對,那麼就無法啟動Telnet服務了。當我們啟動Telnet的時候,進程中自然多出一個服務宿主程式的進程。而對於某些服務需要調用DLL動態鏈接庫,如果我們直接去運行DLL動態鏈接庫是無法直接執行的,必須通過一個宿主程式來進行調用執行,經常使用到的這個服務宿主程式就是Svchost.exe。
【2】Svhost.exe,是大多數Windows服務的宿主程式。Svchost.exe程式就是一個用於載入服務對應的二進位文件為DLL的宿主程式。
【3】Svchost.exe一般位於%systemroot%\system32目錄里,如果啟用了DllCache功能,還可能備份在%systemroot%system32\dllcache目錄下,另外,如果WindowsService Pack不是使用集成安裝的,也就是不是集成SP修補程式包的而是通過微軟更新的,那麼還可能存在於%systemroot%\ServicePack目錄下。除此之外Svchost.exe不應該存在其它目錄下,如果存在,那麼這個Svchost.exe可能不是系統自帶的而是一種病毒等一些而已軟體生成的,請小心檢查。特別是一些木馬經常使用這個程式來進行偽裝運行在記憶體中。
【4】Svchost.exe作為服務的宿主程式,在啟動的時候,通過以下方法來啟動服務:系統啟動的時候,系統讀取註冊表:
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Svchost下的鍵值,在這個分支下,有很多鍵值為REG_MULTI_SZ的鍵值,也就是多字元串值,在該主鍵下每一個鍵值代表著一組服務。Svchost.exe的每個實例將執行一個鍵值為REG_MULTI_SZ的鍵值,舉例來說,當Svchost.exe開始讀取netsvcs的時候,系統將創建一個svchost.exe的實例(在任務管理器裡面呈現為進行)來處理netsvcs鍵值的數據。所有在netsvcs裡面描述的服務將運行於一個svchost.exe進程裡面,也就是說,一個svchost.exe將處理所有netsvcs裡面記錄的服務。這就是所謂宿主的概念。不過有一點需要注意,如果有任何一個服務發生問題,可能導致宿主程式svchost.exe的崩潰,甚至導致Windows崩潰。如果強制結束svchost.exe進程,那麼這個宿主程式所啟動的服務都將停止崩潰。
【5】在不停的系統中,svchost.exe的實例數目是不相同的。這是因為微軟將不同的服務歸結到不同的svchost.exe實例中,在Windows Server 2003和XP下,RpcSc(提供終結點映射服務RPC服務)服務就單獨的由一個svchost.exe實例負責,這是為了保證不會由於其它服務的錯誤而導致整個svchost.exe進程錯誤。而netsvcs中的幾十個服務卻也使用一個Svchost.exe實例來進行負責,我們可以通過「tasklist /svc」 和註冊表中就可以輕易的看到。
【6】我們可以這樣理解:如果有一個svchost.exe作為2和服務的宿主,其中一個是系統重要的服務A,如果A停止,則整個系統就崩潰,而另外一個是服務B,B不是一個重要的服務,停止B不會引起整個系統的崩潰。如果某一天服務B發生異常,導致B的宿主程式svchost.exe崩潰,那麼也會導致服務A崩潰。從而導致系統崩潰。
【7】一個svchost.exe作為幾個服務的宿主很重要的,也不要對自己的系統裡面的svchost.exe實例數量為什麼要比別人多,其實影響svchost.exe實例數量完全決定於你開啟的服務的數量或者某些程式需要通過注入到該宿主服務中進行啟動。如果某些不需要的服務可以停止掉以減少記憶體的使用,如果停止的一些服務都是包含於一個svchost.exe,那麼這個進程就會不再啟動,因為沒有服務需要這個實例進行啟動了。微軟之所以將那麼多服務使用一個宿主程式來啟動就是為了節省我們的系統資源。
【8】要想知道我們進程中的每一個Svchost.exe分別是啟動了哪些服務,可以通過tasklist /svc查看每一個載入不同服務的svchost.exe的PID值,並且在任務管理器查看——選擇列——勾選PID(進程標識符),這樣就可以很好的知道哪個svchost.exe是載入哪些服務的。
【9】如何使用輔助工具判斷svchost.exe是否為偽造進程呢?第一個就是判斷svchost.exe的所在的啟動路徑,正常的路徑都是在C:\Windwos\System32下,第二個還是必須要大家的經驗,也就是說,你必須要熟悉一個正常系統的svchost.exe是啟動了的哪些服務是正常的。
主程式svchost.exe崩潰,那麼也會導致服務A崩潰。從而導致系統崩潰。【7】一個svchost.exe作為幾個服務的宿主很重要的,也不要對自己的系統裡面的svchost.exe實例數量為什麼要比別人多,其實影響svchost.exe實例數量完全決定於你開啟的服務的數量或者某些程式需要通過注入到該宿主服務中進行啟動。如果某些不需要的服務可以停止掉以減少記憶體的使用,如果停止的一些服務都是包含於一個svchost.exe,那麼這個進程就會不再啟動,因為沒有服務需要這個實例進行啟動了。微軟之所以將那麼多服務使用一個宿主程式來啟動就是為了節省我們的系統資源。
【8】要想知道我們進程中的每一個Svchost.exe分別是啟動了哪些服務,可以通過tasklist /svc查看每一個載入不同服務的svchost.exe的PID值,並且在任務管理器查看——選擇列——勾選PID(進程標識符),這樣就可以很好的知道哪個svchost.exe是載入哪些服務的。
【9】如何使用輔助工具判斷svchost.exe是否為偽造進程呢?第一個就是判斷svchost.exe的所在的啟動路徑,正常的路徑都是在C:\Windwos\System32下,第二個還是必須要大家的經驗,也就是說,你必須要熟悉一個正常系統的svchost.exe是啟動了的哪些服務是正常的。

