FLUXION參考滲透測試
1. 安裝Fluxion
第一種種在終端輸入git clone //github.com/FluxionNetwork/fluxion.git(官方)
第二種: 在終端輸入
//gitee.com/youzicha123/fluxion.git
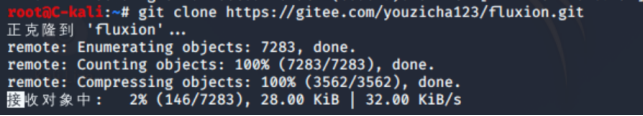
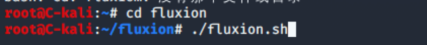
等待克隆完成,進入Fluxion文件夾輸入命令./fluxion.sh進行安裝等待克隆完成,進入Fluxion文件夾輸入命令./fluxion.sh進行安裝
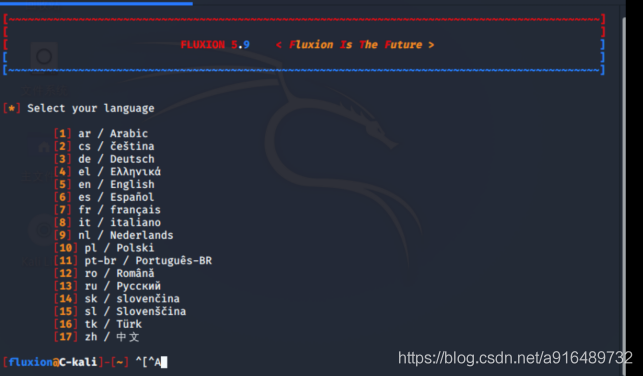
進入FLUXION熟悉的介面,選擇中文 17
2. 建立偽AP接入點
1)選擇第一個選項 專屬門戶 創建一個…
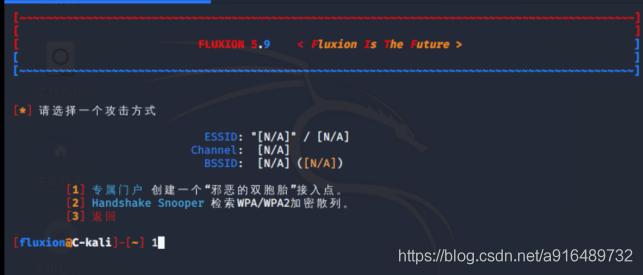
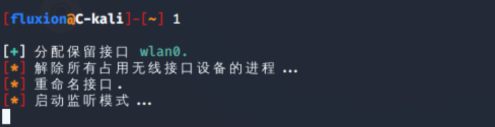
2)選擇掃描信道,由於此無線網卡僅支援2.4Ghz的WiFi故選1
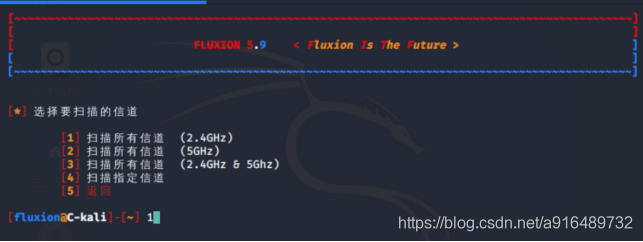
3)根據提示 出現目標AP後 CTRL+C
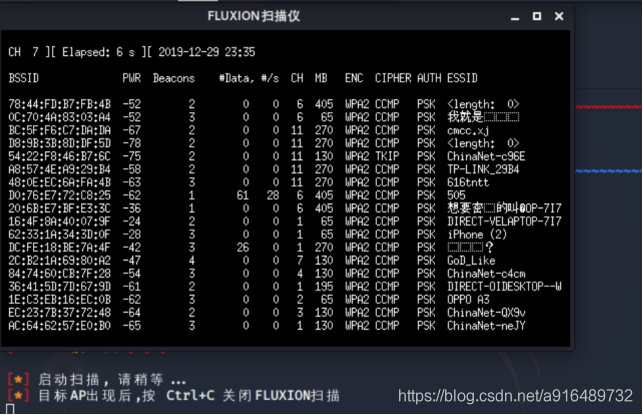
4)選擇目標AP 序號為47
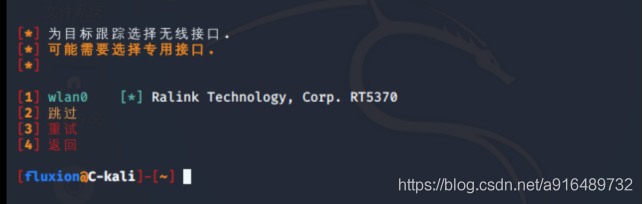
5)選擇模擬AP的網卡 這裡選擇我的無線網卡WLAN0
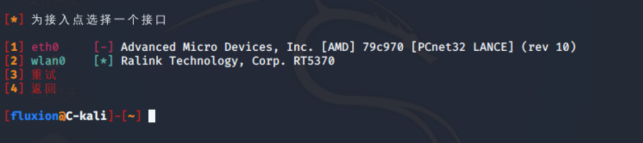
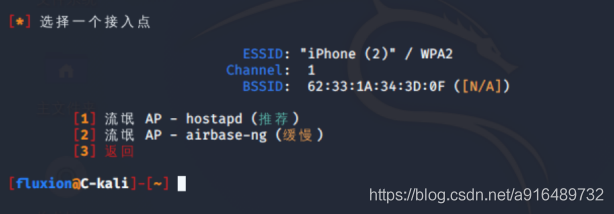
6)選擇推薦的hostapd
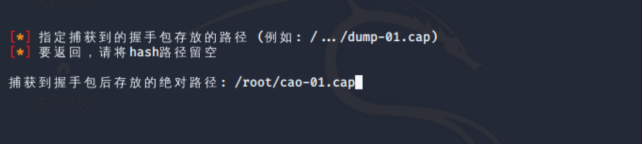
7)選擇之前用aircrack-ng工具截取的包
8)這裡我選擇推薦用的cowpatty驗證

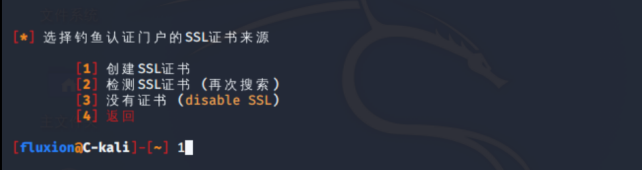
9)選擇創建SSL證書
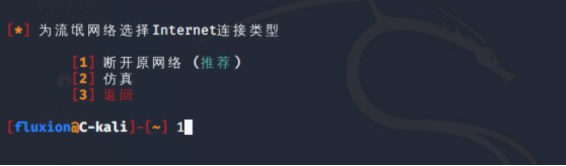
10)選擇1,是所有連接此AP的用戶全部斷開原網路,連接我建造的偽AP
11)驗證網頁我這裡選擇自帶的通用認證網頁(Chinese),雖然有些假,但是我們可以自己寫一個認證網頁以達到以假亂真的地步。根據路由器的廠家比如TP-link,水星,華為,等等等為其編寫相應的路由認證網頁(這一步是你能不能得到秘鑰的關鍵)!
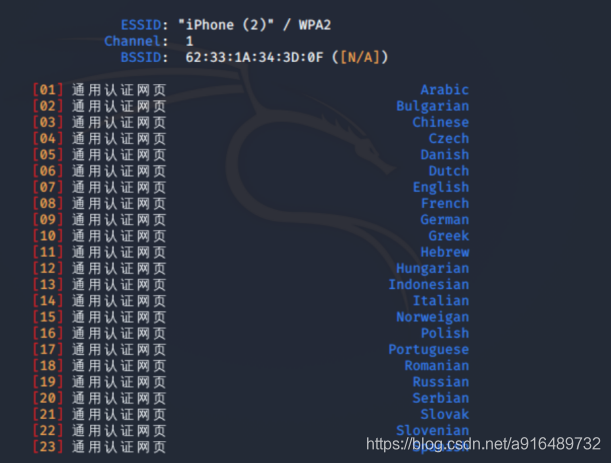
12)軟體開始運作,偽熱點開始建立
3. 耐心等待
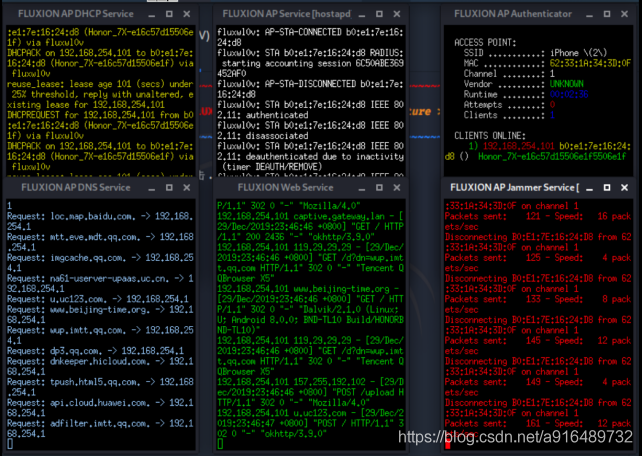
1)六個窗口全部彈出,偽AP已建立,原AP受到攻擊無法登錄
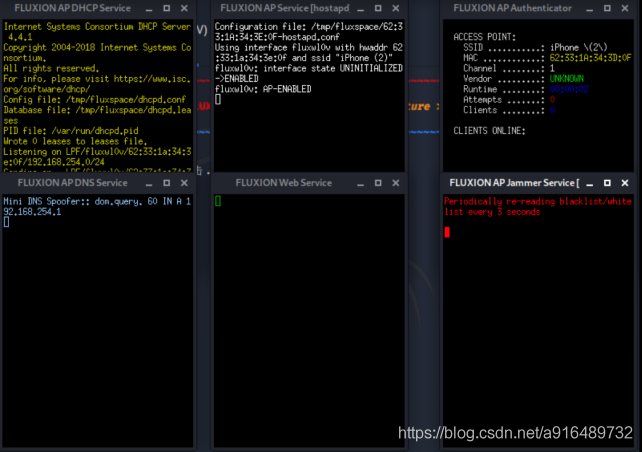
2)打開原先連接此WiFi的設備,發現原WiFi已經無法登錄,設備自動連接咱們的偽熱點。此時彈出驗證網頁。
偽AP以建立 | 測試:我隨便輸入一串密碼
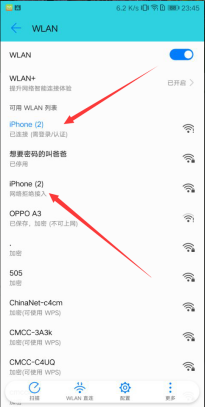
偽AP以建立
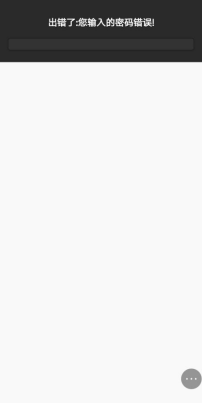
3)我們看到最右上角在線的設備有咱們的手機,此時的六項服務都在運作
4)當我們輸入了正確的密碼!
5)而這時我們的主機已經「悄悄地」得到了密碼
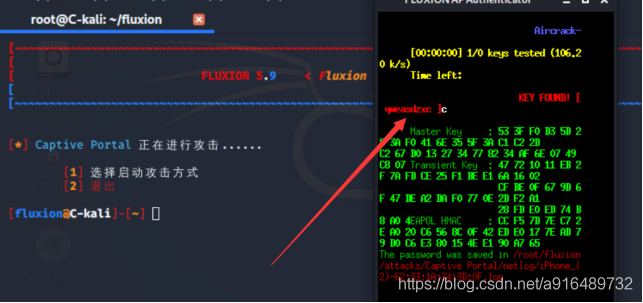
6)結束攻擊,Ctrl+c結束程式,此時原手機正常連上原有WiFi,偽AP關閉。