卸載聯軟UniAccess,刪除UniAccess Agent記錄
- 2020 年 10 月 31 日
- 筆記
事情起因:
公司假以安全上網為由,讓公司員工安裝所謂的「XX上網助手」,實則是內嵌了聯軟的UniAccess監控系統。
有關這個軟體的用途就不用多介紹了,能找到這裡的,我想已經對這個「流氓」軟體有了基本的認識,話不多說,趕緊想辦法刪除。
網上其他的帖子我也看過,我這裡提供的方法不需要安裝360管家(在我看來這個玩意兒也不幹凈),利用windows自帶的安全模式即可對之進行制裁:
-
步驟一:
確定電腦已經安裝了這個垃圾:查看這個流氓進程的運行文件目錄:
特徵1: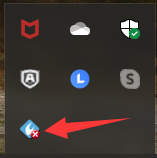 軟體下標
特徵2:打開任務管理器,UniAccessAgent進程存在,查看進程位置指向 C:\Windows\LVUAAgentInstBaseRoot (好傢夥,這程式直接把自己隱藏了)
-
步驟二:
進入安全模式:
1.按Win+R鍵打開運行窗口,輸入msconfig,點擊確定
2.在打開的系統配置窗口中,切換至「引導」項,勾選引導選項下面的「安全引導」,然後點擊確定;
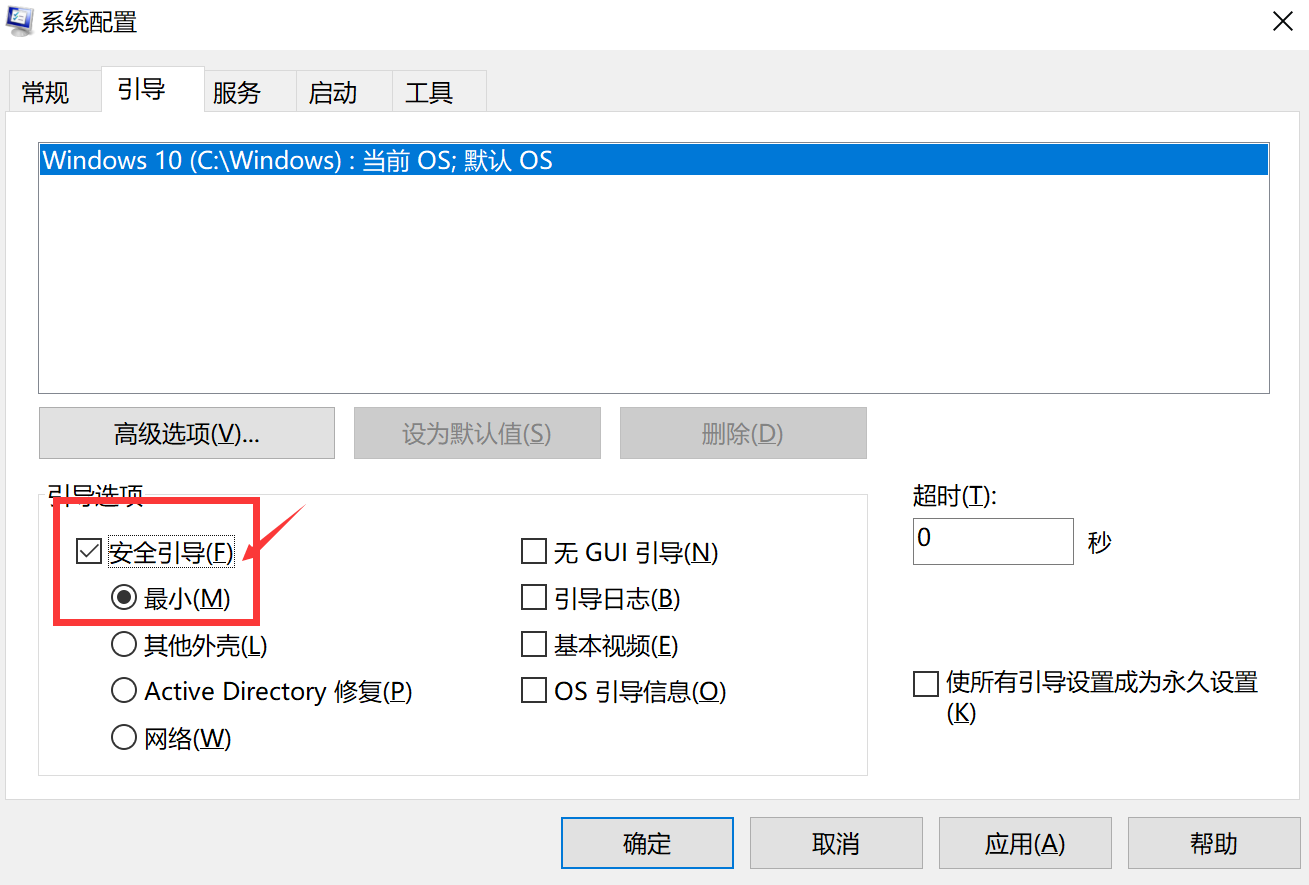
3.點擊確定,立即重啟電腦;
-
步驟三:
利用安全模式下任務管理器結束相關進程樹。(tips: 一定是安全模式下,我們才有可能結束相關進程,刪除相關目錄)
1.安全模式下:這個文件夾下的流氓終於「現形了」!


2.調出安全模式下任務管理器:
結束指向這個路徑下的進程:主要是UniAccessAgent,UniAccessAgentDaemon 選中進程,結束服務樹。(安全模式下這個流氓軟體還是能調度起來,說明不刪除註冊資訊,始終還是隱患)。
3.進入windows命令行模式,刪除 C:\Windows\LVUAAgentInstBaseRoot 目錄 ,刪除命令為:rd /s /q C:\Windows\LVUAAgentInstBaseRoot 刪除過程中要是提示進程被佔用,就繼續到任務管理器結束該進程樹,(ps:我在服務控制中也把uni 這個軟體的相關的服務設置為了禁用):
刪除後的結果:
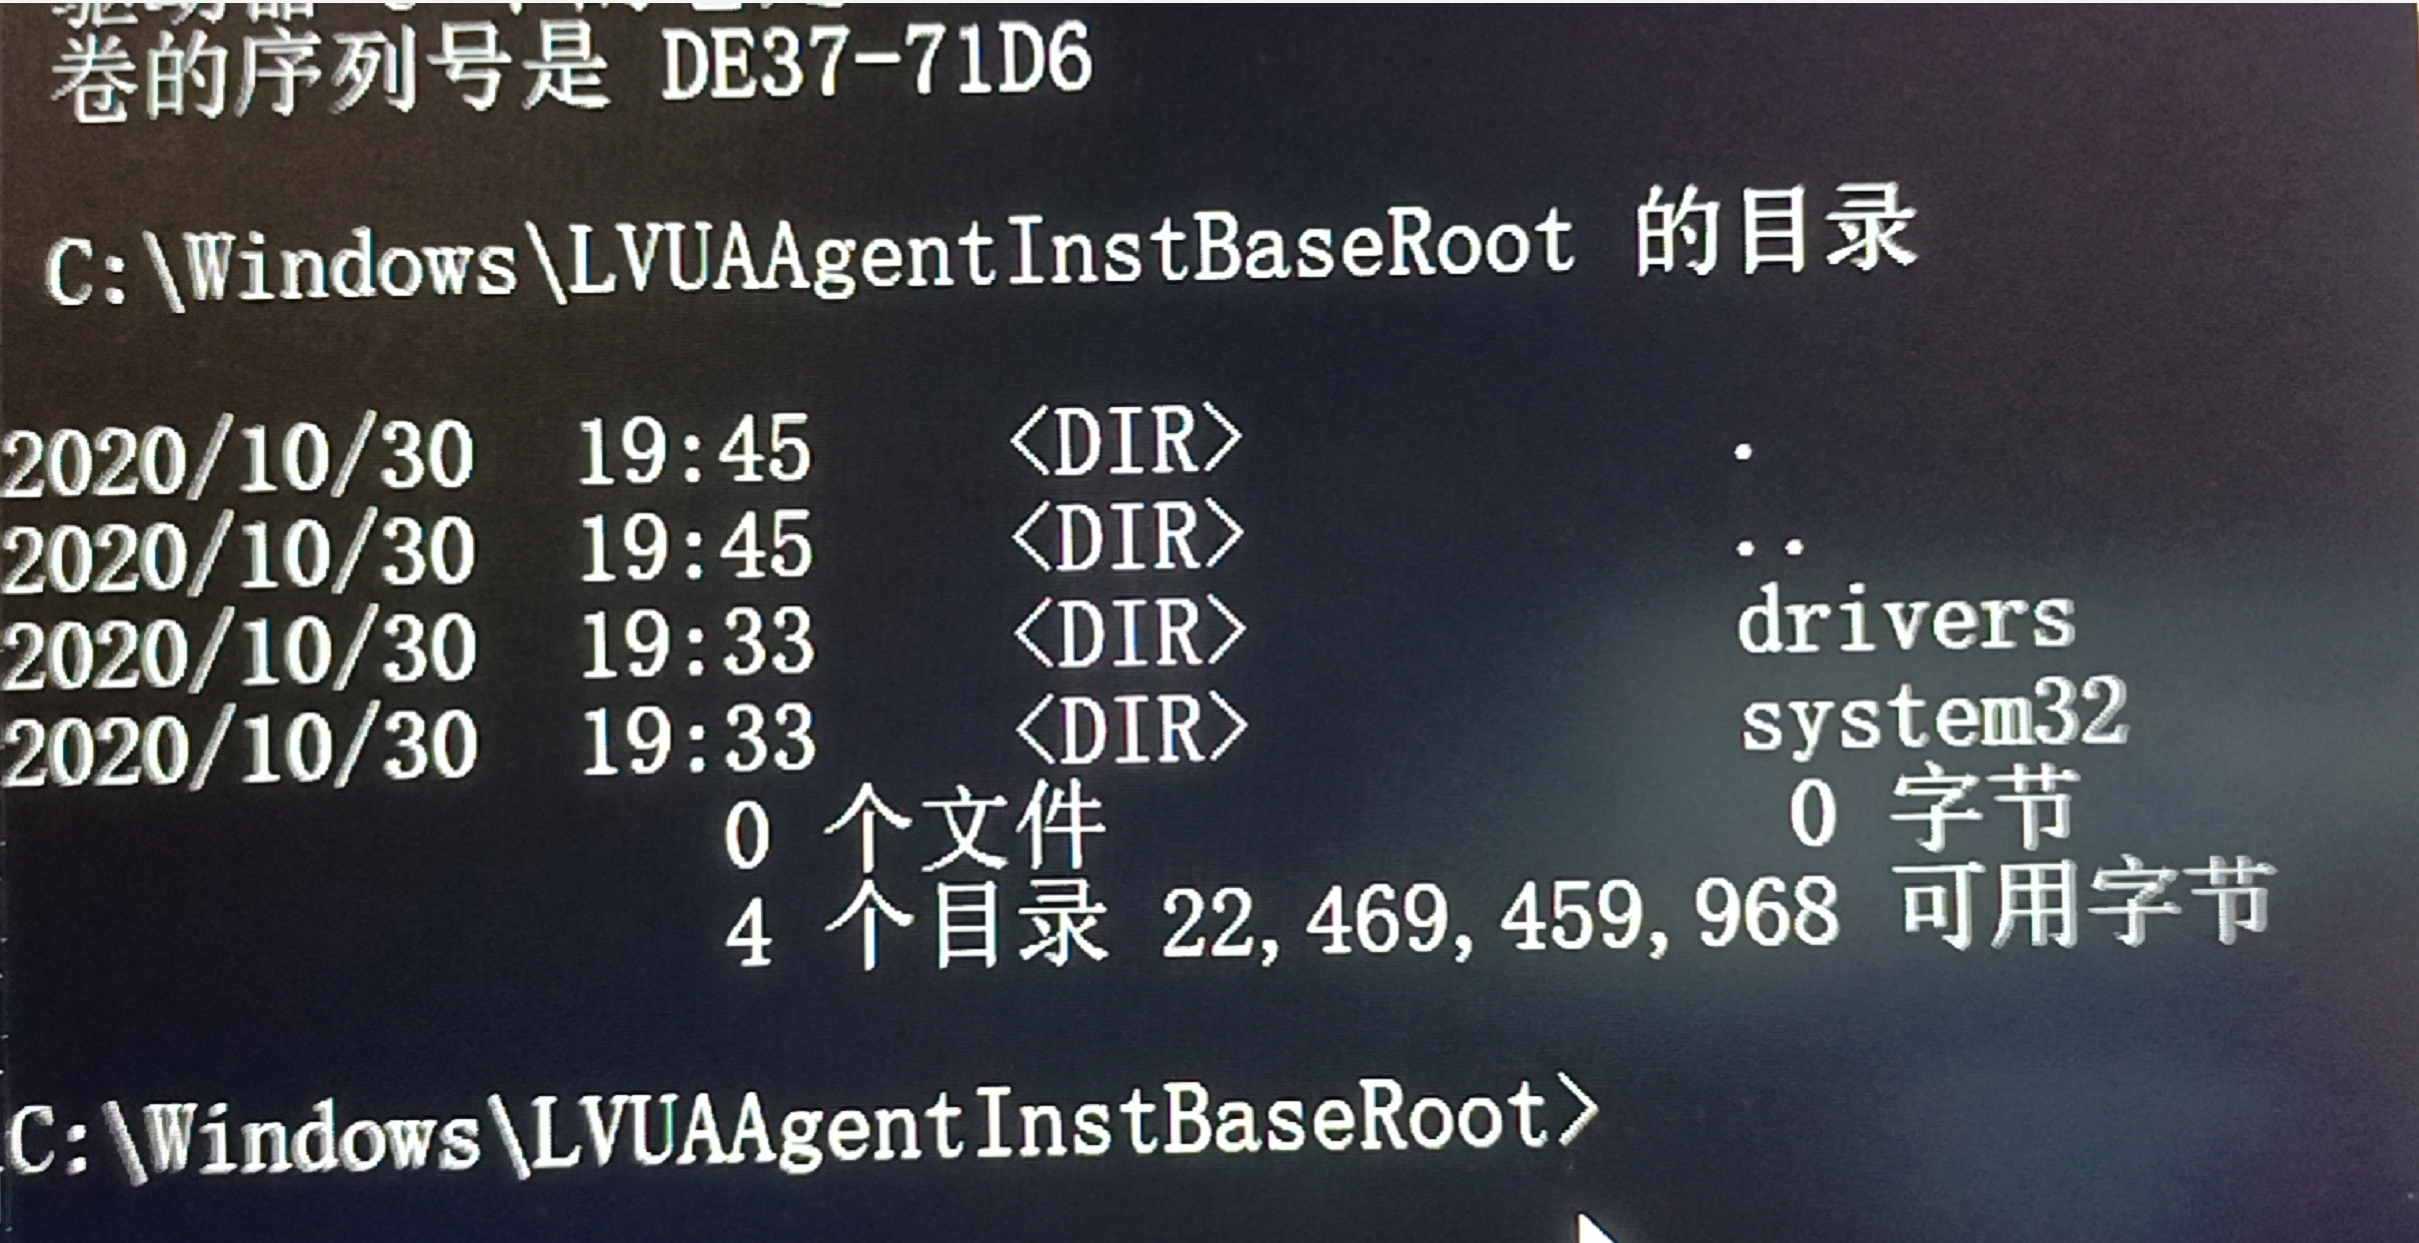
還是有殘留:好傢夥!!進程我也檢查了,沒有指向這個目錄的服務了,此時我思考了一波:推測分析可能是:之所以軟體能自己做主,就是因為綁定(綁架)了一些基礎服務,註冊上了這些服務之後,導致只要是系統啟動,這個流氓就運行起來了。
到這一步已經接近勝利。
-
步驟四:清除註冊表資訊:把Uni開頭的,路徑指向C:\Windows\LVUAAgentInstBaseRoot 的資訊全部刪除 (注意一定找準確)
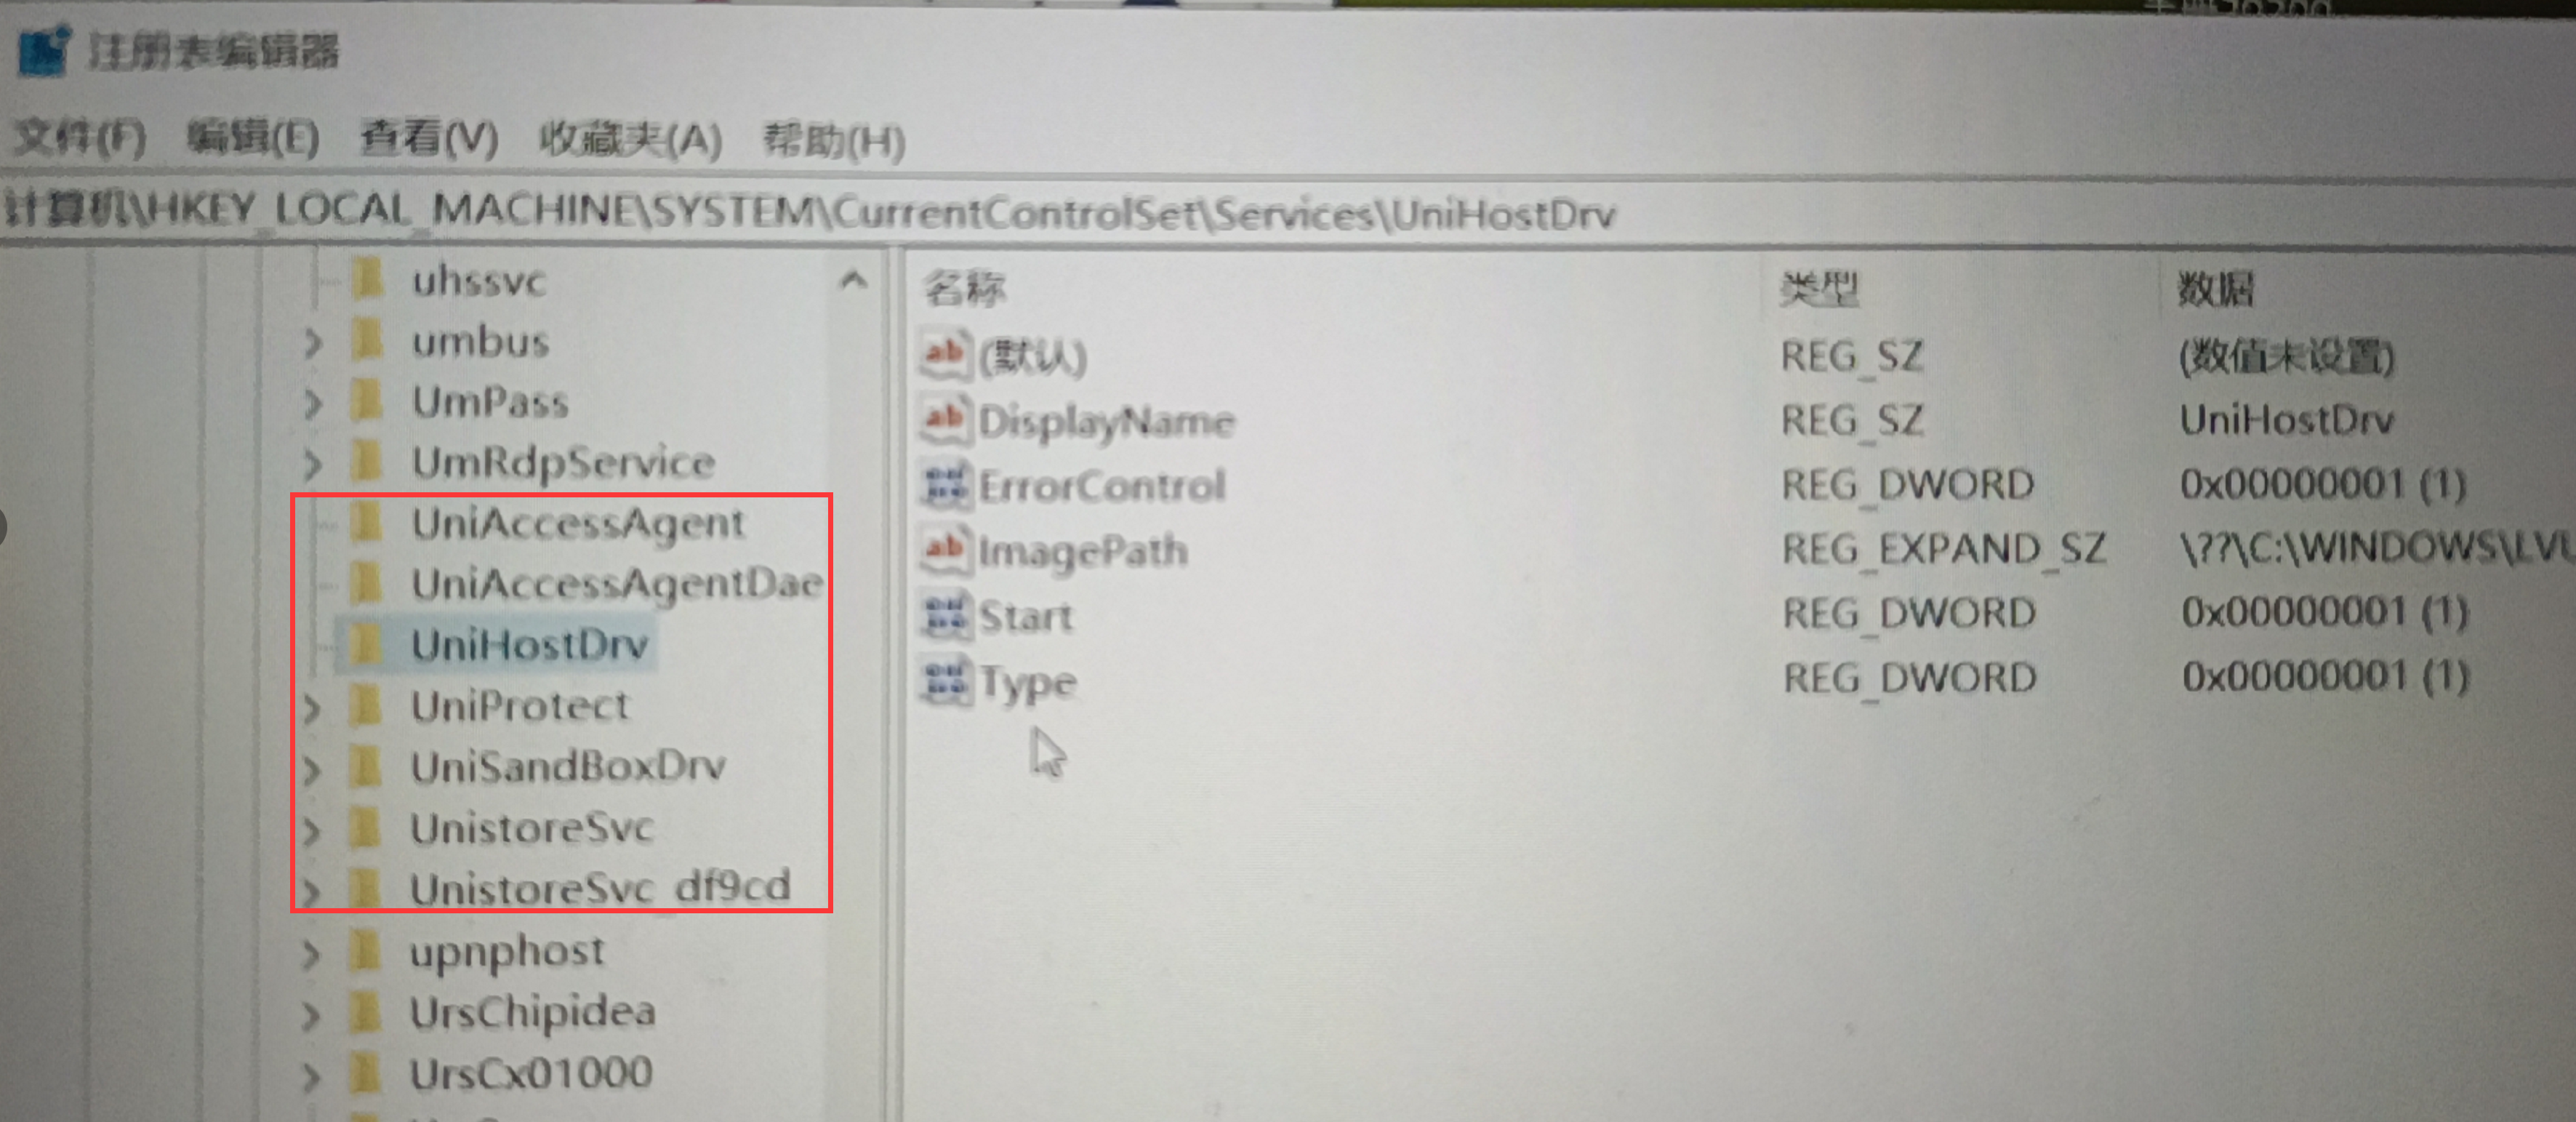
此步驟之後重啟電腦,回到按照進入安全模式的方法進入正常模式。
流氓軟體已經被我們破壞成功:文件夾再也不對我們隱藏了:
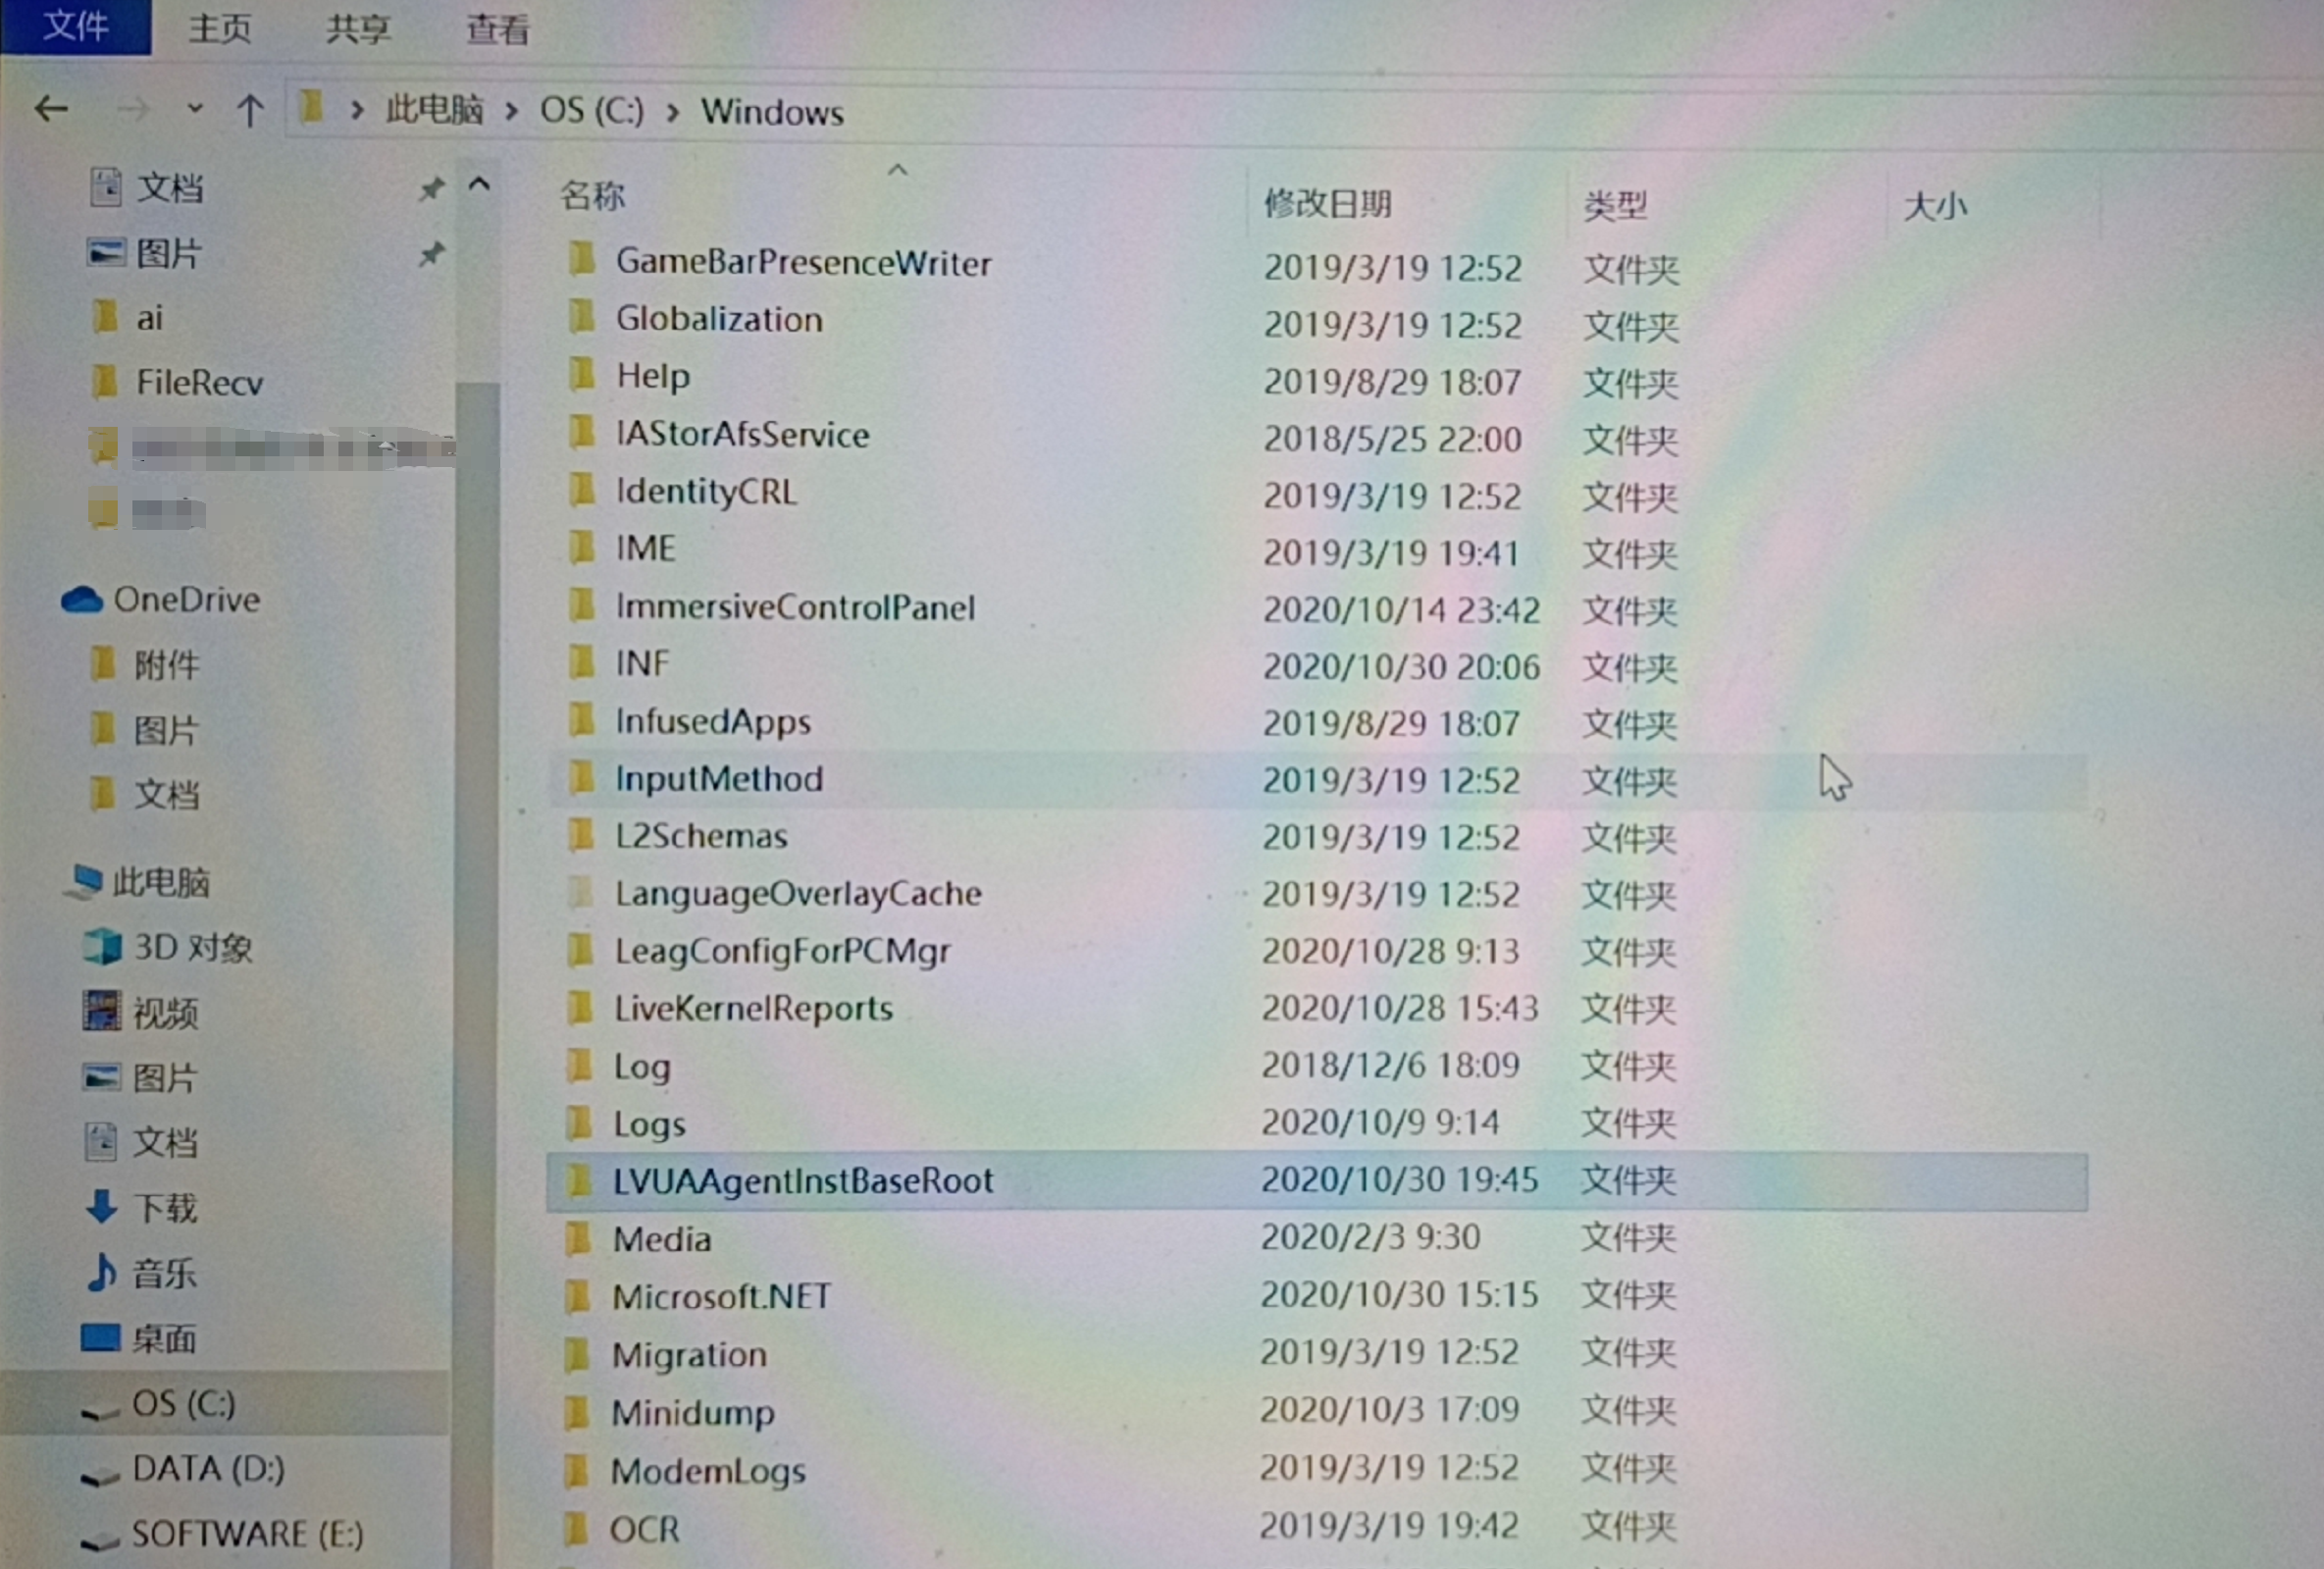
-
步驟五:
最後收尾
刪除不掉的兩個文件夾一直是被我們基礎服務佔用(一堆 XXXX.ddl 文件!!!),沒有辦法直接刪除,我這裡想了一個辦法。
1.右擊文件夾屬性,給自己當前用戶賦對文件夾控制的許可權。
2.既然它是啟動時候被服務調用的,那我把文件夾名字重命名掉:類似如圖(目的是改完路徑之後,讓原先軟體註冊的那些服務找不到調用的文件,這樣就不會被啟動了,因為反向找這個ddl的啟動入口我沒找到方法,索性斷其後路,來個偷梁換柱!)

3.重啟電腦
4.刪除對應文件夾


