關於【s】和[t]字元
[s]:當一個具有執行許可權的文件設置 [s](SetUID) 許可權後,用戶執行這個文件時將以文件所有者的身份執行。passwd 命令具有 SetUID 許可權,所有者為 root(Linux 中的命令默認所有者都是 root),也就是說當普通用戶使用 passwd 更改自己密碼的時候,那一瞬間突然 「靈魂附體」 了,實際在以 passwd 命令所有者 root 的身份在執行,root 當然可以將密碼寫入 /etc/shadow 文件(root 是一個 bug 的存在,在 Linux 中就沒有它不能幹的事),命令執行完成後該身份也隨之消失。
0. SetUID 條件:
必須具備以下幾個條件(前提):
- 只有可執行的二進位程式才可以設置 SetUID
- 所有者必須對欲設置SetUID的文件具備 可執行 (x) 許可權
- 命令執行過程中,其它用戶獲取所有者的身份(靈魂附體)
- SetUID 具有時間限制,即完成該程式執行後就消失(不能霸佔住不放吧?)
1. 設置和取消 SetUID
設置 SetUID:
chmod 4xxx < file-name >chmod u+s < file-name >
取消 SetUID:
chmod xxx < file-name >chmod u-s < file-name >

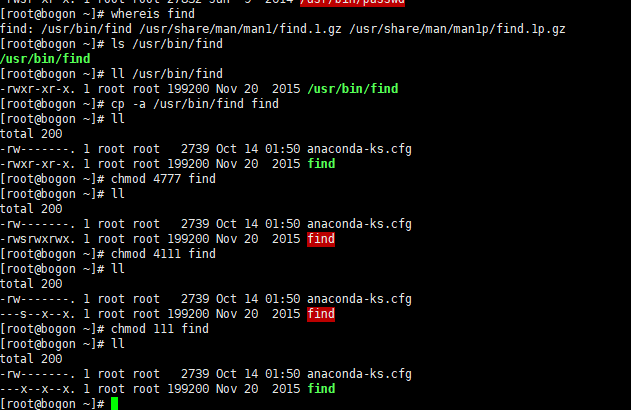
案例:
SetGID
其實,SetGID 基本與 SetUID 相同,無非也就是一個設置所有者的許可權,GID 為設置所屬組的特殊許可權!區別點在於:SetGID 也可以設置目錄的相關 SetGID 許可權!
0. SetGID條件:
針對文件:
- 可執行的二進位文件
- 命令執行者(即所屬組)對該文件具備 x 許可權
- 執行時,執行者被所屬組靈魂附體
- 許可權只在執行過程中有效
針對目錄:
- 普通用戶對目錄具備 r 和 x 許可權,才可以進入到該目錄
- 普通用戶在此目錄中的有效組會變成此目錄的所屬組
- 如普通用戶對該目錄具備w許可權,新建文件的所屬組為該目錄的所屬組
1. 設置和取消 SetGID
設置 SetGID
chmod 2xxx chmod g+s
取消 SetGID
chmod xxx chmod g-s


案例:
先用管理員身份在wang用戶的家目錄里建一個叫test1的目錄
cd /home/wang
mkdir test1

之後切換wang這個用戶,進入test1目錄建一個叫hello.txt的文件
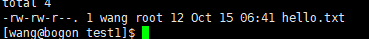
會發現,所有者為wang用戶,但是組為root所有的組

su wang
cd /home/wang
vi hello.txt
隨便輸入點東西,shift+:  wq保存退出,
會看見下圖
[t]: 任何用戶均可以往此目錄寫入文件,可以刪除自己所創建的文件,root 自然有許可權刪除
0.作用:
- 只對目錄有效
- 普通用戶對該目錄有 w 和 x 許可權
- 若沒有粘滯位,則普通用戶可以對目錄下的文件/子目錄進行刪除操作(因為普通用戶對目錄具有 w 許可權),包括其它用戶建立的目錄/文件;但若賦了 SBIT,則普通用戶只能刪除自己創建的文件/目錄,而不能刪除不屬於自己的文件/目錄!
案例:
使用root建立文件helloworld
mkdir helloworld
chmod 1777 helloworld

切換wang用戶進入其中建文件hello.txt
切換zhang用戶進入其中建文件 world.txt
zhang可以刪除world.txt但是無法刪除hello.txt